



Устройства SonicWall атакует вредонос, переживающий обновление прошивки

Устройства SonicWall атакует вредонос, переживающий обновление прошивки

Устройства SonicWall атакует вредонос, переживающий обновление прошивки

Китайские киберпреступники запустили новую кампанию, в ходе которой атакуются непропатченные установки SonicWall Secure Mobile Access (SMA). Злоумышленники устанавливают кастомный вредонос, используемый для кибершпионажа.

Участвующая в атаках злонамеренная программа специально заточена под работу на устройствах SonicWall. Её задача — вытащить учётные данные жертвы, открыть шелл-доступ операторам и закрепиться настолько, чтобы обновления прошивки никак на неё не влияли.

На активность киберпреступников обратили внимание специалисты Mandiant и команды SonicWall PSIRT. Они отслеживают группировку под именем UNC4540.

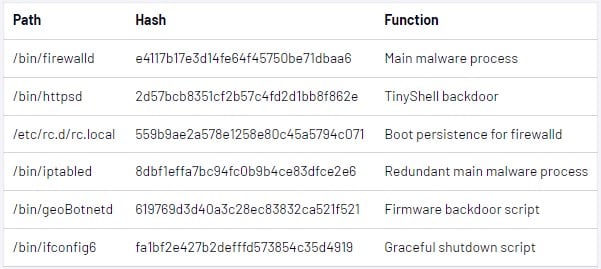
Новый вредонос состоит из ELF-бинарника, бэкдора TinyShell и нескольких bash-скриптов. Такой состав намекает на хорошую подготовку атакующих: они абсолютно ясно понимают, как устроены целевые девайсы.


Главный модуль зловреда — firewalld — выполняет SQL-команды и пытается выкрасть из БД захешированные логины и пароли пользователей. Скомпрометированные данные помещаются в текстовый файл — tmp/syslog.db.

Далее firewalld запускает другие компоненты вредоноса (например, TinyShell), чтобы установить обратный шелл. На заключительном этапе основной модуль вредоноса добавляет небольшой патч легитимному бинарнику SonicWall — firebased, однако эксперты пока не смогли понять смысл этого шага.

Кроме того, операторы бэкдора реализовали новый процесс, в котором bash-скрипт («geoBotnetd») проверяет обновления прошивки в /cf/FIRMWARE/NEW/INITRD.GZ каждые десять секунд. Если апдейт обнаружен, вредонос внедряет себя в пакет обновления. Именно так ему удаётся выживать даже после установки новой версии прошивки.

Подпишитесь на новости

Google Chrome сам перезапустится для обновления, когда вы отойдёте за кофе

Google готовит для Chrome функцию отложенного перезапуска, которая позволит установить обновление без внезапного закрытия браузера в самый неподходящий момент. Корпорация добра уже добавила варианты перезапуска, напоминания, визуальные индикаторы и сбор технической статистики. До стабильной версии Chrome новинка пока не добралась.

На разработку указывают изменения в коде Chromium, объединённые темой queued-restarts.

После загрузки обновления браузер сможет предложить два варианта: перезапуститься немедленно или дождаться, когда пользователь отойдёт от компьютера. Во втором случае Chrome выждет примерно пять минут бездействия и только затем попробует закрыться и запуститься заново.


Перезапуск отменят, если Chrome скачивает файл, воспроизводит аудио или видео, записывает экран либо использует камеру. То есть сериал, видеозвонок и загрузка архива теоретически переживут обновление.

О запланированном перезапуске сообщат всплывающее уведомление и индикатор в меню приложения с надписью «Запланированное обновление». Напоминания могут появляться при открытии новой вкладки, чтобы Chrome не лез со своими апдейтами посреди работы.

Правда, название Scheduled Restart звучит пока солиднее самой функции. Выбрать точное время, как в Windows Update, текущая реализация не позволяет: браузер ориентируется прежде всего на отсутствие активности.

Google ранее обещала искать менее раздражающие способы перезапуска Chrome ради обновлений. Когда функция появится у всех — неизвестно.

RSS: Новости на портале Anti-Malware.ru