




Устройства SonicWall атакует вредонос, переживающий обновление прошивки

Устройства SonicWall атакует вредонос, переживающий обновление прошивки

Устройства SonicWall атакует вредонос, переживающий обновление прошивки

Китайские киберпреступники запустили новую кампанию, в ходе которой атакуются непропатченные установки SonicWall Secure Mobile Access (SMA). Злоумышленники устанавливают кастомный вредонос, используемый для кибершпионажа.

Участвующая в атаках злонамеренная программа специально заточена под работу на устройствах SonicWall. Её задача — вытащить учётные данные жертвы, открыть шелл-доступ операторам и закрепиться настолько, чтобы обновления прошивки никак на неё не влияли.

На активность киберпреступников обратили внимание специалисты Mandiant и команды SonicWall PSIRT. Они отслеживают группировку под именем UNC4540.

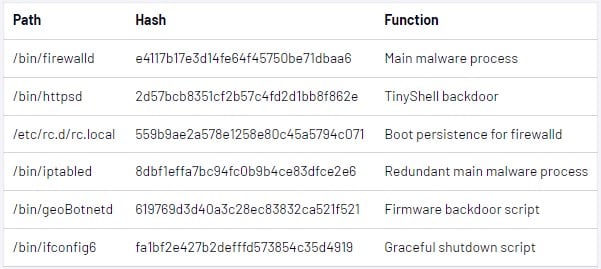
Новый вредонос состоит из ELF-бинарника, бэкдора TinyShell и нескольких bash-скриптов. Такой состав намекает на хорошую подготовку атакующих: они абсолютно ясно понимают, как устроены целевые девайсы.


Главный модуль зловреда — firewalld — выполняет SQL-команды и пытается выкрасть из БД захешированные логины и пароли пользователей. Скомпрометированные данные помещаются в текстовый файл — tmp/syslog.db.

Далее firewalld запускает другие компоненты вредоноса (например, TinyShell), чтобы установить обратный шелл. На заключительном этапе основной модуль вредоноса добавляет небольшой патч легитимному бинарнику SonicWall — firebased, однако эксперты пока не смогли понять смысл этого шага.

Кроме того, операторы бэкдора реализовали новый процесс, в котором bash-скрипт («geoBotnetd») проверяет обновления прошивки в /cf/FIRMWARE/NEW/INITRD.GZ каждые десять секунд. Если апдейт обнаружен, вредонос внедряет себя в пакет обновления. Именно так ему удаётся выживать даже после установки новой версии прошивки.

Подпишитесь на новости

Обновление Windows 11 начало выбрасывать игроков из Battlefield 6

Необязательное обновление KB5124010 для Windows 11 может создавать серьёзные проблемы любителям игр. Пользователи Reddit и Steam жалуются на внезапные вылеты Battlefield 6, Battlefield 2042 и других проектов после установки патча.

Microsoft выпустила KB5124010 в начале сентября для участников программы Windows Insider с версиями Windows 11 24H2 и 25H2, а позднее распространила его как необязательное обновление, не связанное с безопасностью.

Судя по сообщениям игроков на Reddit, Battlefield 6 закрывается через 15-30 секунд или несколько минут после запуска (зачастую молча, без кода ошибки).

Переустановка игры, проверка DirectX и попытки починить античит результата не дали. А вот удаление KB5124010 в ряде случаев моментально вернуло всё в рабочее состояние.

Под подозрение попал конфликт обновления с античитерскими системами. Battlefield 6 и Battlefield 2042 используют Javelin от Electronic Arts, однако похожие сбои отмечены и в проектах с Easy Anti-Cheat.

В частности, игроки Wardogs сообщают об ошибке WD-L020-95bc94d86a0d и невозможности запустить игру после установки патча.

Жалобы поступают от владельцев разных конфигураций, поэтому свалить всё на конкретную видеокарту или процессор пока не получается. При этом Microsoft официально не подтвердила связь с античитами, а выводы основаны на пользовательских наблюдениях.

Тем, кто столкнулся со сбоями, временно помогает удаление KB5124010. Но обновление необязательное, так что любителям Battlefield разумнее пока пройти мимо него.

RSS: Новости на портале Anti-Malware.ru