



Устройства SonicWall атакует вредонос, переживающий обновление прошивки

Устройства SonicWall атакует вредонос, переживающий обновление прошивки

Устройства SonicWall атакует вредонос, переживающий обновление прошивки

Китайские киберпреступники запустили новую кампанию, в ходе которой атакуются непропатченные установки SonicWall Secure Mobile Access (SMA). Злоумышленники устанавливают кастомный вредонос, используемый для кибершпионажа.

Участвующая в атаках злонамеренная программа специально заточена под работу на устройствах SonicWall. Её задача — вытащить учётные данные жертвы, открыть шелл-доступ операторам и закрепиться настолько, чтобы обновления прошивки никак на неё не влияли.

На активность киберпреступников обратили внимание специалисты Mandiant и команды SonicWall PSIRT. Они отслеживают группировку под именем UNC4540.

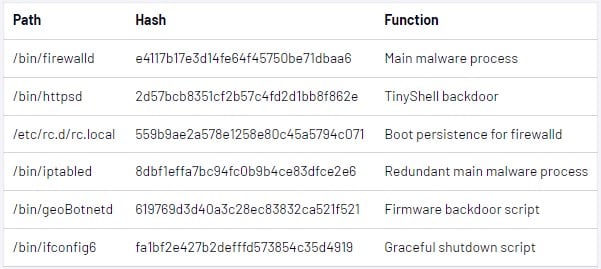
Новый вредонос состоит из ELF-бинарника, бэкдора TinyShell и нескольких bash-скриптов. Такой состав намекает на хорошую подготовку атакующих: они абсолютно ясно понимают, как устроены целевые девайсы.


Главный модуль зловреда — firewalld — выполняет SQL-команды и пытается выкрасть из БД захешированные логины и пароли пользователей. Скомпрометированные данные помещаются в текстовый файл — tmp/syslog.db.

Далее firewalld запускает другие компоненты вредоноса (например, TinyShell), чтобы установить обратный шелл. На заключительном этапе основной модуль вредоноса добавляет небольшой патч легитимному бинарнику SonicWall — firebased, однако эксперты пока не смогли понять смысл этого шага.

Кроме того, операторы бэкдора реализовали новый процесс, в котором bash-скрипт («geoBotnetd») проверяет обновления прошивки в /cf/FIRMWARE/NEW/INITRD.GZ каждые десять секунд. Если апдейт обнаружен, вредонос внедряет себя в пакет обновления. Именно так ему удаётся выживать даже после установки новой версии прошивки.

Подпишитесь на новости

VK WorkSpace подселит ИИ в корпоративные чаты, почту и календарь

VK Tech готовит для платформы VK WorkSpace единый ИИ-Ассистент, семантический поиск и MCP-сервер для подключения автономных агентов. Корпоративная рутина наконец-то может получить достойного противника, однако, разворачивать наступление будут постепенно.

Обновлённый поиск позволит находить документы, письма и сообщения по смыслу, даже если сотрудник напрочь забыл их названия и точные формулировки.

Видеоконференции научатся автоматически расшифровывать встречи, выделять основные темы, принятые решения и дальнейшие задачи.

На первом этапе ИИ-Ассистент будет работать с доступными пользователю переписками в Мессенджере VK WorkSpace. Ему можно будет задать вопрос на естественном языке и получить структурированный ответ со ссылками на исходные сообщения и чаты. Функция уже появилась в локальной версии On-Premise, а в облачной SaaS должна заработать в октябре.

Позднее ассистент доберётся до Почты, Диска и Календаря. Например, по запросу «Что обсуждали по проекту на прошлой неделе?» он соберёт данные из переписок, писем, встреч и документов. Самостоятельно копаться во всём корпоративном архиве ему не позволят: доступ ограничат правами сотрудника и политиками компании.

Как сообщила VK Tech, в платформе также появится MCP-сервер. Через него ИИ-агенты смогут искать информацию, готовить материалы к встречам и выполнять действия внутри сервисов. Подключить можно будет в том числе агентов, созданных в VK AI Space.

MCP-сервер войдёт в VK WorkSpace On-Premise 26.3, а облачная версия получит его в октябре. Сначала агентам откроют Мессенджер, до конца года — Почту, Диск и Календарь.

RSS: Новости на портале Anti-Malware.ru