



Новый троян HiatusRAT атакует бизнес-роутеры в кампании кибершпионажа

Новый троян HiatusRAT атакует бизнес-роутеры в кампании кибершпионажа

Новый троян HiatusRAT атакует бизнес-роутеры в кампании кибершпионажа

Ранее неизвестная сложная вредоносная программа используется в атаках на маршрутизаторы бизнес-класса. Конечная цель операторов вредоноса, которые ведут кампанию как минимум с июля 2022 года, — тайно шпионить за жертвами.

Исследователи из Lumen Black Lotus Labs дали имя этой кибероперации — Hiatus. Злоумышленники используют два вредоносных бинарника: троян для удалённого доступа HiatusRAT и один из вариантов утилиты tcpdump для захвата пакетов на целевом устройстве.

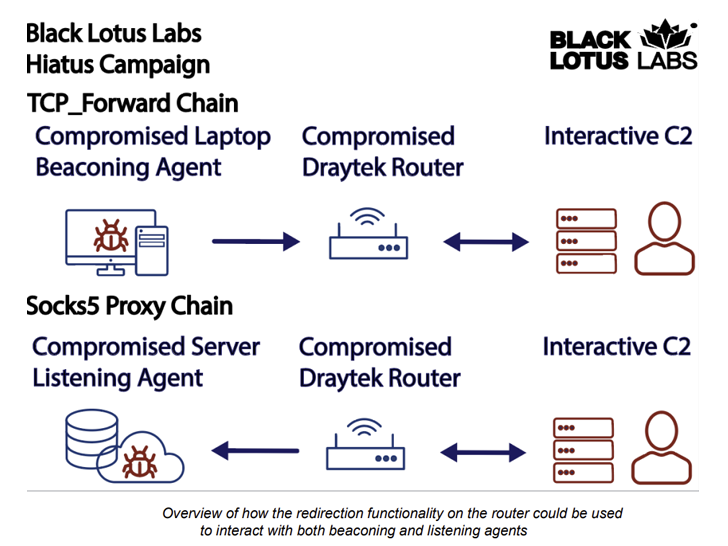
«Как только атакующим удаётся пробить систему, троян HiatusRAT открывает удалённый доступ к ней. Функциональность вредоносной программы позволяет конвертировать заражённое устройство в прокси», — пишут эксперты в отчёте.

«Бинарник, предназначенный для захвата пакетов, позволяет операторам мониторить трафик на портах, связанных с электронной почтой и обменом файлами».

Основная цель злоумышленников — уже неподдерживаемые модели маршрутизаторов DrayTek Vigor 2960 и 3900. К середине февраля атакующим удалось пробить около 100 устройств. Пострадали организации сферы ИТ, а также государственные и фармацевтические компании.

Поскольку уязвимые устройства являются маршрутизаторами с высокой пропускной способностью и могут поддерживать сотни VPN-соединений одновременно, специалисты предположили, что цель операторов — установить незаметную прокси-сеть и шпионить за жертвами.


Изначальный вектор взлома роутеров неизвестен, однако исследователи рассказали, что атакующие разворачивают bash-скрипт, загружающий и выполняющий HiatusRAT.

Подпишитесь на новости

Бэкдор ClingSTUN превращает Linux-устройства в прокси для атакующих

Чужой трафик на вашем оборудовании без спроса и с автозапуском. Исследователи из FortiGuard Labs обнаружили Linux-бэкдор ClingSTUN, который превращает заражённые системы в прокси, выполняет удалённые команды и умеет атаковать другие устройства.

Согласно исследованию FortiGuard Labs, операторы вредоноса используют около двух десятков уязвимостей для первоначального проникновения.

Под ударом оборудование разных производителей, включая D-Link, Ivanti, Tenda и TP-Link. В самом бэкдоре также обнаружен механизм распространения с эксплойтами для семи уязвимостей.

Загрузчики подбирают полезную нагрузку под архитектуру устройства: поддерживаются x86-64, ARM, i386, MIPS и PowerPC. После заражения ClingSTUN завершает процессы конкурирующих вредоносов, отключает сторожевой таймер и закрепляется в системе.

Для этого создаёт скрытые исполняемые копии и добавляет команды запуска в системные сценарии инициализации.

Особенность бэкдора — использование публичных STUN-серверов. Этот протокол помогает определить внешний IP-адрес и сопоставление портов за NAT. Вредонос задействует легитимную инфраструктуру, чтобы поддерживать сетевую связность заражённого устройства.

Но записывать все такие серверы в сообщники хакеров было бы ошибкой. Исследователи подчёркивают: сторонние STUN-сервисы не следует автоматически считать инфраструктурой атакующих.

Для обнаружения важна совокупность признаков: подозрительные процессы, неожиданные UDP-соединения и регулярный трафик поддержания связи.

RSS: Новости на портале Anti-Malware.ru