



Новый троян HiatusRAT атакует бизнес-роутеры в кампании кибершпионажа

Новый троян HiatusRAT атакует бизнес-роутеры в кампании кибершпионажа

Новый троян HiatusRAT атакует бизнес-роутеры в кампании кибершпионажа

Ранее неизвестная сложная вредоносная программа используется в атаках на маршрутизаторы бизнес-класса. Конечная цель операторов вредоноса, которые ведут кампанию как минимум с июля 2022 года, — тайно шпионить за жертвами.

Исследователи из Lumen Black Lotus Labs дали имя этой кибероперации — Hiatus. Злоумышленники используют два вредоносных бинарника: троян для удалённого доступа HiatusRAT и один из вариантов утилиты tcpdump для захвата пакетов на целевом устройстве.

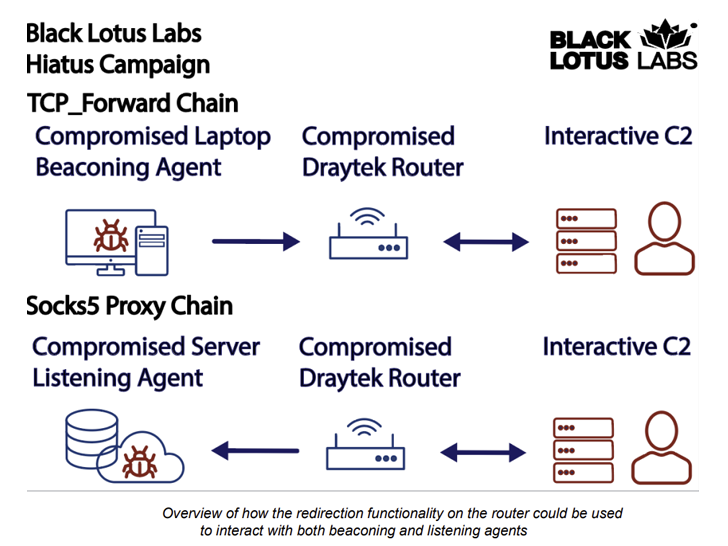
«Как только атакующим удаётся пробить систему, троян HiatusRAT открывает удалённый доступ к ней. Функциональность вредоносной программы позволяет конвертировать заражённое устройство в прокси», — пишут эксперты в отчёте.

«Бинарник, предназначенный для захвата пакетов, позволяет операторам мониторить трафик на портах, связанных с электронной почтой и обменом файлами».

Основная цель злоумышленников — уже неподдерживаемые модели маршрутизаторов DrayTek Vigor 2960 и 3900. К середине февраля атакующим удалось пробить около 100 устройств. Пострадали организации сферы ИТ, а также государственные и фармацевтические компании.

Поскольку уязвимые устройства являются маршрутизаторами с высокой пропускной способностью и могут поддерживать сотни VPN-соединений одновременно, специалисты предположили, что цель операторов — установить незаметную прокси-сеть и шпионить за жертвами.


Изначальный вектор взлома роутеров неизвестен, однако исследователи рассказали, что атакующие разворачивают bash-скрипт, загружающий и выполняющий HiatusRAT.

Подпишитесь на новости

Anthropic сообщила полиции об угрозах нападения в чате с Claude

Разговор с ИИ закончился визитом полиции. Во Флориде 30-летнюю Карли Мишель Хеллер обвинили в письменных угрозах насилия после переписки с Claude. По версии следствия, она заявила о намерении устроить стрельбу в офисе шерифа округа Ли, а затем сообщила, что приобрела оружие.

Как пишет Gulf Coast News, сообщения заметили системы безопасности Anthropic. Переписку передали на проверку человеку, после чего компания уведомила правоохранителей.

По сообщениям СМИ, сотрудники установили личность Хеллер и задержали её дома без лишнего шума. Шериф Кармайн Марсено рассказал, что женщина использовала Claude как дневник.

Хеллер предъявили обвинение в преступлении второй степени по закону Флориды. Виновность женщины предстоит установить суду.

История показывает границу, о которой легко забыть за дружелюбным интерфейсом: чат с ИИ нельзя воспринимать как дневник в запертом ящике. В этом случае потенциально опасные сообщения прошли автоматическую проверку, оценку специалиста и дошли до полиции.

При этом делать вывод, что любая резкая фраза автоматически приводит к аресту, оснований нет. Здесь, по версии следствия, переписка содержала конкретную цель предполагаемого нападения и заявление о приобретении оружия. Именно эти обстоятельства теперь будут разбирать в рамках дела.

RSS: Новости на портале Anti-Malware.ru