



ChromeLoader теперь прячется в пакетах популярных игр в формате VHD

ChromeLoader теперь прячется в пакетах популярных игр в формате VHD

ChromeLoader теперь прячется в пакетах популярных игр в формате VHD

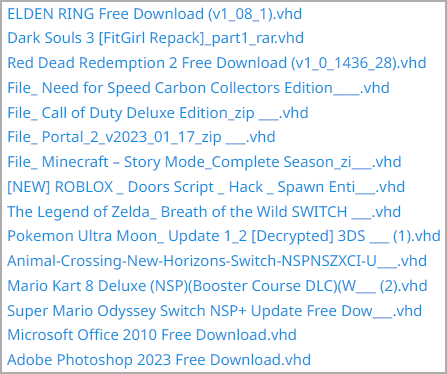
Специалисты по кибербезопасности зафиксировали новую кампанию по распространению вредоноса ChromeLoader. Эти атаки отличаются использованием файлов в формате VHD с именами популярных игр. Ранее ChromeLoader распространялся через ISO-файлы.

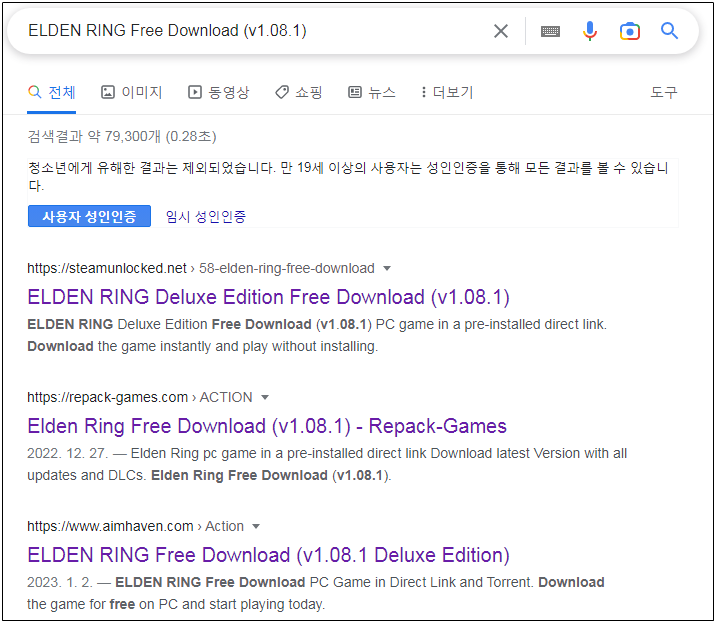
На новые злонамеренные файлы обратили внимание эксперты центра реагирования на киберинциденты Ahnlab Security (ASEC). По их словам, ссылки на подобное можно найти в поисковой выдаче Google, если вбить названия ряда популярных игр.


Среди игровых проектов, выступающих в качестве приманки исследователи называют следующие: Elden Ring, ROBLOX, Dark Souls 3, Red Dead Redemption 2, Need for Speed, Call of Duty, Portal 2, Minecraft, Legend of Zelda, Pokemon, Mario Kart, Animal Crossing.


Судя по всему, злоумышленники используют легитимные пакеты видеоигр, которые, правда, дополнительно устанавливают вредоносное расширение ChromeLoader. Задача ChromeLoader — перехватывать поисковые запросы в браузере и выдавать релевантные рекламные объявления. Кроме того, зловред меняет настройки браузера, чтобы иметь возможность собирать данные.

Напомним, что в сентябре 2022 года Chromeloader начал сбрасывать ZIP-бомбы и грузить шифровальщиков.

Подпишитесь на новости

Баны Claude связали с IP и платежами, но формула блокировок не доказана

На китайском форуме NodeSeek обсуждают причины блокировок аккаунтов Claude. Автор руководства утверждает, что пережил баны более двух десятков платных учётных записей и собрал наблюдения о работе защиты Anthropic. Главные факторы: репутация IP-адресов, окружение устройства и платёжные каналы.

Своими выводами пользователь поделился на форуме. По его предположению, проблемы могут возникать из-за адресов, ранее связанных со злоупотреблениями, следов заблокированных аккаунтов на устройстве и платёжных посредников с историей мошенничества или возвратов.

Но проверить, какой именно фактор вызвал конкретный бан, по этим наблюдениям нельзя.

При этом оригинал заметно отличается от разошедшегося пересказа. Автор не приводит единую систему баллов доверия и не доказывает штрафы за Linux, использование только браузера или работу с моделью Fable.

Высокую нагрузку он связывает преимущественно с ограничением частоты запросов, а не с автоматической блокировкой аккаунта.

Даже внутри обсуждения согласия нет: одни участники подтверждают отдельные наблюдения, другие называют выводы гаданием и приводят противоположный опыт.

Поэтому пока сообщество собирает гипотезы, но универсального рецепта от блокировки не обнаружило.

RSS: Новости на портале Anti-Malware.ru