


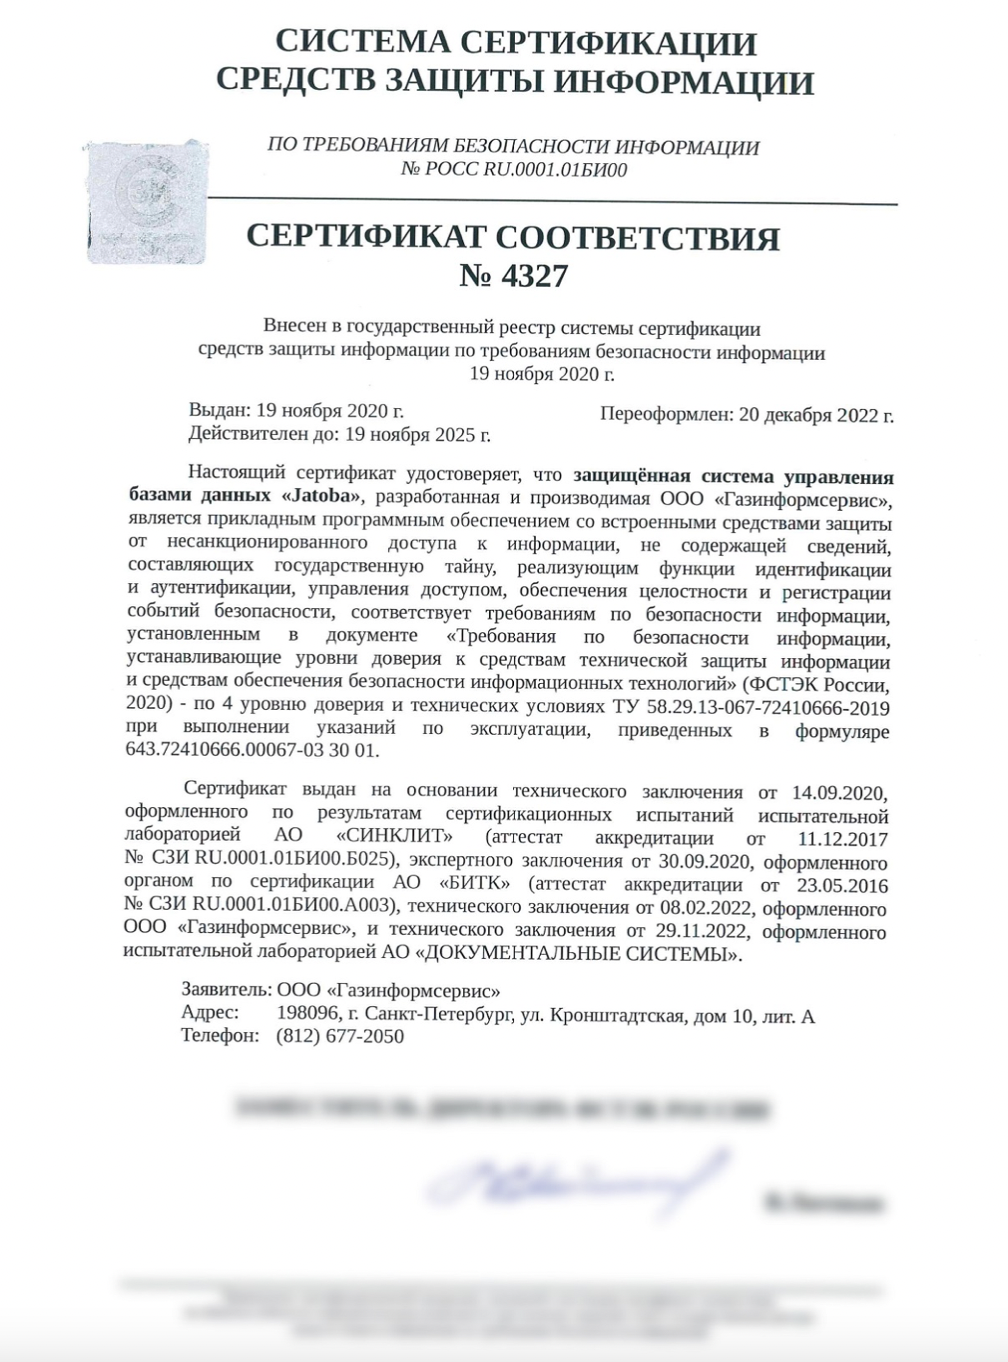

СУБД Jatoba аккредитована ФСТЭК по 4 уровню доверия

СУБД Jatoba аккредитована ФСТЭК по 4 уровню доверия

СУБД Jatoba аккредитована ФСТЭК по 4 уровню доверия

СУБД Jatoba от компании “Газинформсервис” прошла оценку соответствия четвертому уровню доверия. ПО создано на основе открытого кода PostgreSQL. Jatoba может применяться на объектах КИИ 1 категории и в информационных системах общего пользования II класса.

Защищенная система управления базами данными Jatoba получила сертификат ФСТЭК по четвертому уровню доверия, сообщили в компании “Газинформсервис”.

Jatoba может применяться:

  • на значимых объектах критической информационной инфраструктуры 1 категории;
  • в государственных информационных системах 1 класса защищенности;
  • в автоматизированных системах управления производственными и технологическими процессами 1 класса защищенности;
  • в информационных системах персональных данных при необходимости обеспечения 1 уровня защищенности персональных данных – например, в медицинских информационных системах;
  • в информационных системах общего пользования II класса;


Ядро СУБД Jatoba построено на основе одной из самых известных и распространенных в мире СУБД с открытым кодом – Postgresql.

Она используется в решениях различного масштаба, говорится на сайте вендора. Речь о небольших компаниях и ИТ-системах крупнейших корпораций с размерами баз данных до десятков терабайт и десятками миллионов транзакций в день.

СУБД Jatoba поддерживает решения по защите данных, отказоустойчивой и производительной кластеризации.

Подпишитесь на новости

Ссылки OneDrive раскрывают корпоративные логины, Microsoft не чешется

Злоумышленники могут выяснять имена корпоративных учётных записей, проверяя адреса OneDrive и SharePoint. Microsoft признаёт возможность такой разведки, но относит её к низкому риску: сам по себе найденный логин не позволяет обойти аутентификацию.

Позицию компания объяснила в своём техническом блоге. Речь идёт об определении UPN — имени пользователя в корпоративной инфраструктуре.

Проверяя URL, атакующий может установить существующие учётные записи и использовать результат для адресного фишинга, перебора паролей или попыток входа с ранее украденными комбинациями.

Есть ещё нюанс, что такие проверки не отражаются в журналах входа Microsoft Entra и Microsoft Purview. Прямых уведомлений о том, что кто-то выявляет пользователей организации этим способом, тоже нет.

Microsoft ограничивает чрезмерные запросы к несуществующим сайтам OneDrive. Это затрудняет массовый сбор, но полностью возможность определения логинов не устраняет.

Компания рекомендует многофакторную аутентификацию, условный доступ, политики риска входа и защиту от фишинга. Логика понятна: найденное имя не должно превращаться в доступ к аккаунту.

RSS: Новости на портале Anti-Malware.ru