



Вредоносные инсталляторы VPN сбрасывают шпионский софт EyeSpy

Вредоносные инсталляторы VPN сбрасывают шпионский софт EyeSpy

Вредоносные инсталляторы VPN сбрасывают шпионский софт EyeSpy

Злоумышленники используют вредоносные инсталляторы VPN для доставки шпионского софта, получившего имя EyeSpy. Киберкампания по распространению зловреда стартовала в мае 2022 года, а для слежки за пользователями используются компоненты легитимного приложения.

Речь идёт о приложении SecondEye, предназначенном для мониторинга. Именно его компоненты преступники задействуют в своей кампании, нацеленной на пользователей 20Speed VPN. На троянизированные версии инсталляторов обратили внимание специалисты компании Bitdefender.

Большая часть детектов шпионской программы зафиксирована в Иране, на втором месте Германия и США.

Согласно сохранённым в веб-архиве страницам, SecondEye представляет собой коммерческий софт для мониторинга, создатели которого подают его как средство контроля детей. Разброс его цены — от 99 до 200 долларов.

У SecondEye довольно богатя функциональность: приложение может снимать скриншоты, записывать звук с микрофона устройства, фиксировать нажатие клавиш, собирать файлы и сохранённые в браузерах пароли, а также позволяет удалённо контролировать девайс и даже выполнять произвольные команды.

Ранее о SecondEye упоминали специалисты Blackpoint Cyber, указавшие на использование модулей и инфраструктуры шпионской программы в киберпреступных целях. Эксперты пока не смогли понять, как злоумышленники изначально попадают на устройства жертв.

В Bitdefender отметили, что речь может идти о разных кампаниях. Не факт, что текущая активность кибершпионов как-то связана с августовской. Свежие атаки начинаются с того, что пользователь загружает вредоносный исполняемый файл с сайта 20Speed VPN. Это может свидетельствовать о двух сценариях:

  1. Злоумышленники взломали серверы разработчиков VPN.
  2. Сами разработчики поставили цель — шпионить за установившими VPN юзерами.

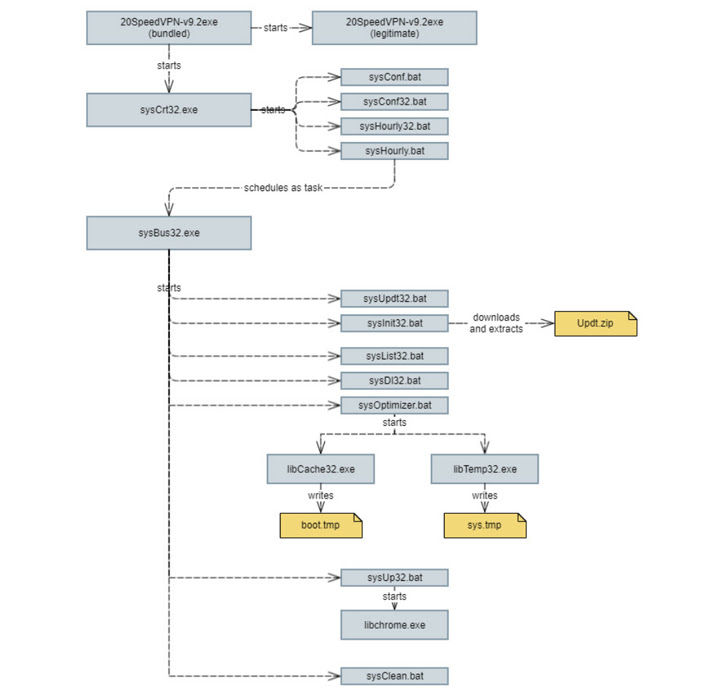
При запуске инсталлятора на устройство устанавливается легитимный VPN, однако в фоновом режиме работает уже вредонос, загружающий следующий пейлоад для сбора персональных данных жертвы.

Подпишитесь на новости

Соцсетям готовят штрафы до 5 млн рублей за дискредитацию ценностей

Не убрали фильм за сутки — готовьте деньги. Владельцев соцсетей и онлайн-кинотеатров предлагают штрафовать за отказ ограничить доступ к произведениям, дискредитирующим традиционные российские духовно-нравственные ценности. При повторном нарушении штраф для компании может достигнуть 5 млн рублей.

Профильный комитет Госдумы рекомендовал принять законопроект в первом чтении, сообщает «Интерфакс».

За первое неисполнение требования Роскомнадзора предлагают взыскивать до 20 тысяч рублей с граждан — владельцев площадок, до 200 тысяч с должностных лиц и до миллиона с компаний. За повторное — до 300 тысяч, 800 тысяч и 5 млн рублей соответственно.

Сергей Боярский отдельно уточнил: под гражданами здесь понимаются владельцы соцсетей, а не пользователи. Отдельный состав предусмотрен для владельцев онлайн-кинотеатров за само распространение таких произведений.

Для компаний потолок составит 700 тысяч рублей, при повторном нарушении — 3 млн. Если сервис удалит произведение в течение суток после отзыва прокатного удостоверения, проект предусматривает освобождение от ответственности.

Основанием для требования РКН должно стать решение или заключение Минкультуры. Дела о распространении предлагают возбуждать министерству, о неудалении — Роскомнадзору, а рассматривать их будут районные суды.

Сам запрет и обязанность ограничивать доступ уже существуют. Теперь к ним хотят прикрутить денежный аргумент.

RSS: Новости на портале Anti-Malware.ru