



Вредоносные инсталляторы VPN сбрасывают шпионский софт EyeSpy

Вредоносные инсталляторы VPN сбрасывают шпионский софт EyeSpy

Вредоносные инсталляторы VPN сбрасывают шпионский софт EyeSpy

Злоумышленники используют вредоносные инсталляторы VPN для доставки шпионского софта, получившего имя EyeSpy. Киберкампания по распространению зловреда стартовала в мае 2022 года, а для слежки за пользователями используются компоненты легитимного приложения.

Речь идёт о приложении SecondEye, предназначенном для мониторинга. Именно его компоненты преступники задействуют в своей кампании, нацеленной на пользователей 20Speed VPN. На троянизированные версии инсталляторов обратили внимание специалисты компании Bitdefender.

Большая часть детектов шпионской программы зафиксирована в Иране, на втором месте Германия и США.

Согласно сохранённым в веб-архиве страницам, SecondEye представляет собой коммерческий софт для мониторинга, создатели которого подают его как средство контроля детей. Разброс его цены — от 99 до 200 долларов.

У SecondEye довольно богатя функциональность: приложение может снимать скриншоты, записывать звук с микрофона устройства, фиксировать нажатие клавиш, собирать файлы и сохранённые в браузерах пароли, а также позволяет удалённо контролировать девайс и даже выполнять произвольные команды.

Ранее о SecondEye упоминали специалисты Blackpoint Cyber, указавшие на использование модулей и инфраструктуры шпионской программы в киберпреступных целях. Эксперты пока не смогли понять, как злоумышленники изначально попадают на устройства жертв.

В Bitdefender отметили, что речь может идти о разных кампаниях. Не факт, что текущая активность кибершпионов как-то связана с августовской. Свежие атаки начинаются с того, что пользователь загружает вредоносный исполняемый файл с сайта 20Speed VPN. Это может свидетельствовать о двух сценариях:

  1. Злоумышленники взломали серверы разработчиков VPN.
  2. Сами разработчики поставили цель — шпионить за установившими VPN юзерами.

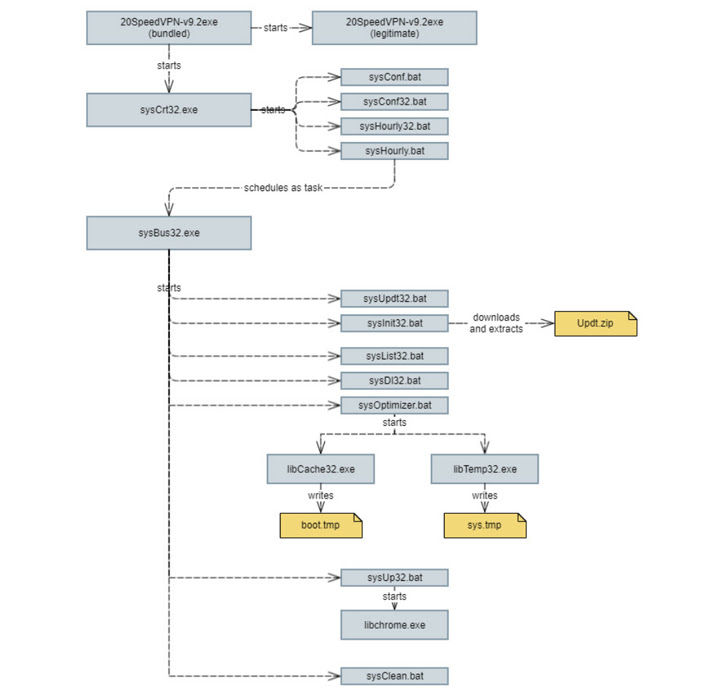
При запуске инсталлятора на устройство устанавливается легитимный VPN, однако в фоновом режиме работает уже вредонос, загружающий следующий пейлоад для сбора персональных данных жертвы.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru