



Вредоносные инсталляторы VPN сбрасывают шпионский софт EyeSpy

Вредоносные инсталляторы VPN сбрасывают шпионский софт EyeSpy

Вредоносные инсталляторы VPN сбрасывают шпионский софт EyeSpy

Злоумышленники используют вредоносные инсталляторы VPN для доставки шпионского софта, получившего имя EyeSpy. Киберкампания по распространению зловреда стартовала в мае 2022 года, а для слежки за пользователями используются компоненты легитимного приложения.

Речь идёт о приложении SecondEye, предназначенном для мониторинга. Именно его компоненты преступники задействуют в своей кампании, нацеленной на пользователей 20Speed VPN. На троянизированные версии инсталляторов обратили внимание специалисты компании Bitdefender.

Большая часть детектов шпионской программы зафиксирована в Иране, на втором месте Германия и США.

Согласно сохранённым в веб-архиве страницам, SecondEye представляет собой коммерческий софт для мониторинга, создатели которого подают его как средство контроля детей. Разброс его цены — от 99 до 200 долларов.

У SecondEye довольно богатя функциональность: приложение может снимать скриншоты, записывать звук с микрофона устройства, фиксировать нажатие клавиш, собирать файлы и сохранённые в браузерах пароли, а также позволяет удалённо контролировать девайс и даже выполнять произвольные команды.

Ранее о SecondEye упоминали специалисты Blackpoint Cyber, указавшие на использование модулей и инфраструктуры шпионской программы в киберпреступных целях. Эксперты пока не смогли понять, как злоумышленники изначально попадают на устройства жертв.

В Bitdefender отметили, что речь может идти о разных кампаниях. Не факт, что текущая активность кибершпионов как-то связана с августовской. Свежие атаки начинаются с того, что пользователь загружает вредоносный исполняемый файл с сайта 20Speed VPN. Это может свидетельствовать о двух сценариях:

  1. Злоумышленники взломали серверы разработчиков VPN.
  2. Сами разработчики поставили цель — шпионить за установившими VPN юзерами.

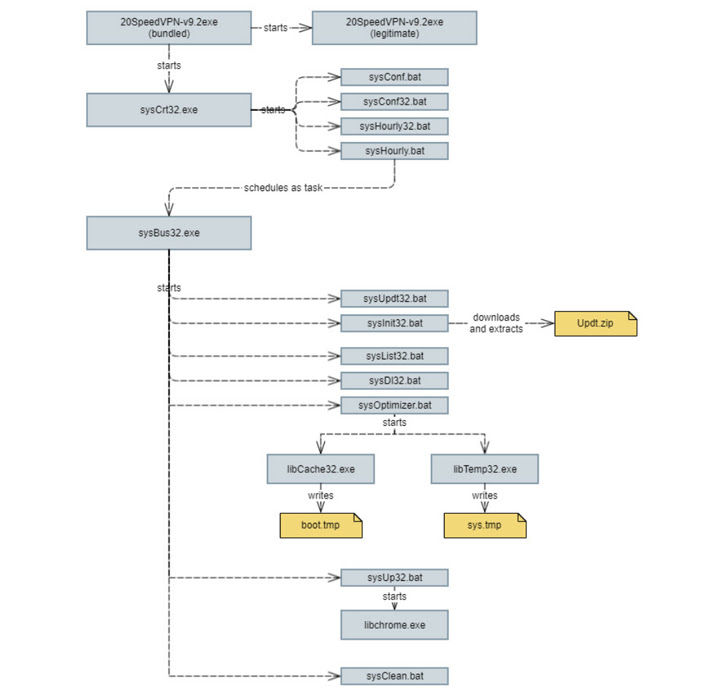
При запуске инсталлятора на устройство устанавливается легитимный VPN, однако в фоновом режиме работает уже вредонос, загружающий следующий пейлоад для сбора персональных данных жертвы.

Подпишитесь на новости

Клиентов российских ЦОДов могут отключать ради сервисов из белых списков

Оплаченный сервер может оказаться недостаточно веским аргументом: российские дата-центры могут обязать отключать неприоритетных клиентов, если мощности понадобятся сервисам из белых списков. Такой механизм обсуждают на случай потери части инфраструктуры.

Об инициативе узнал РБК от трёх источников в ИТ-отрасли. Обсуждение прошло на совещании в Минцифры 6 ноября.

Основа — указ президента о резервировании 10% площадей и мощностей ЦОДов. После решения специальной подкомиссии предоставить ресурсы потребуется в течение суток. Если свободного места не хватит, рассматривается отключение действующих клиентов.

По данным источников, такие отключения предлагают признавать форс-мажором. А невыполнение требований может стать основанием для введения временного управления дата-центром.

Требования предполагается распространить на коммерческие ЦОДы, включая площадки, обслуживающие одновременно внешних клиентов и собственные системы. Корпоративные дата-центры исключительно для внутренних нужд и пострадавшие площадки, по словам собеседников издания, под них не подпадут.

За само резервирование платить не планируют — только за фактически затребованное размещение. Участники рынка предупреждают: освободить мощности и перенести системы за сутки без подготовки крайне сложно.

В Минцифры подчёркивают, что механизм ещё прорабатывается вместе с экспертами и рынком.

RSS: Новости на портале Anti-Malware.ru