



Продавцы наркотиков в даркнете используют кастомные Android-приложения

Продавцы наркотиков в даркнете используют кастомные Android-приложения

Продавцы наркотиков в даркнете используют кастомные Android-приложения

Онлайн-продавцы, торгующие нелегальными веществами в даркнете, теперь используют кастомные Android-приложения. Собственный софт помогает преступникам повысить конфиденциальность и уйти с радаров правоохранителей.

Специально разработанные Android-приложения используются не только для заказа наркотических веществ, но и для связи клиента с продавцом. Используя эти программы, покупатель может передать подробные инструкции по доставке товара.

Исследователи из Resecurity, обнаружившие новый кастомный софт для Android, считают, что киберпреступники пошли на такие меры после ряда громких операций правоохранительных органов. Напомним, что в ходе одной из таких операций полиция Германии закрыла крупнейший русскоязычный даркнет-рынок Hydra Market.

Нелегальный маркетплейс «Гидра» по праву считался лидером в сфере продажи наркотических веществ: на онлайн-площадке крутились 19 тыс. зарегистрированных продавцов, а число покупателей по всему миру достигало 17 миллионов.

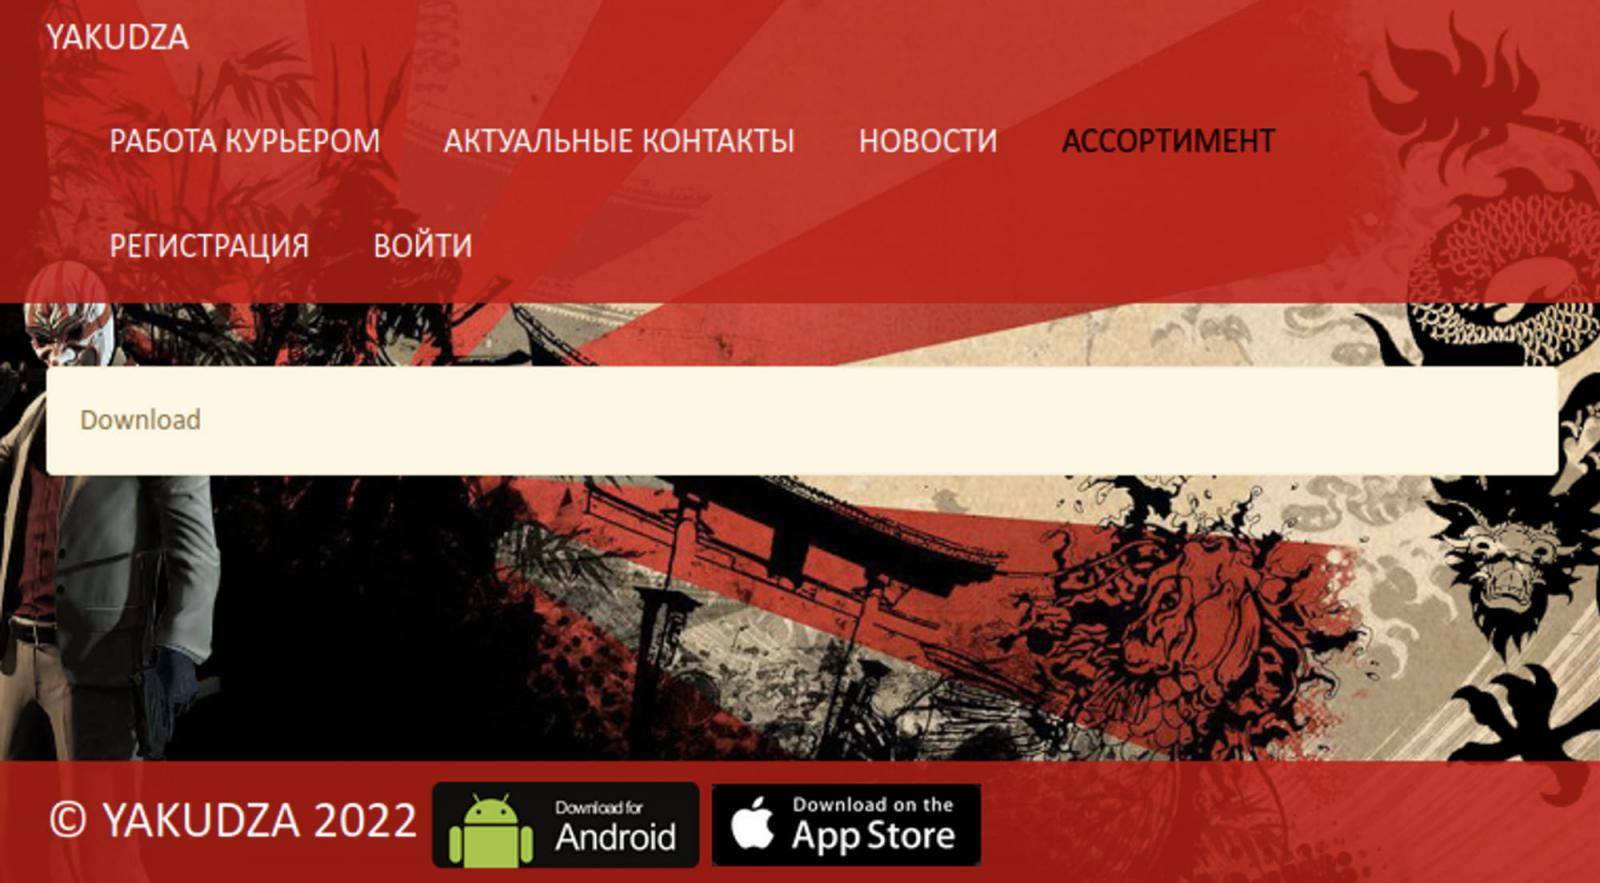
После закрытия «Гидры» продавцы меньшего калибра попытались переманить клиентскую базу на свои площадки. Что касается Android-приложений, на которые обратили внимание в Resecurity, выделяются семь APK:

  • Yakudza
  • TomFord24
  • 24Deluxe
  • PNTS32
  • Flakka24
  • 24Cana
  • MapSTGK

Для сборки всех этих APK использовался один CMS-движок — M-Club. Специалисты Resecurity пишут в отчёте следующее:

«Часть используемых Android-приложений была обнаружена на устройствах подозреваемых после задержания. Владельцы этих девайсов обвиняются в продаже нелегальных веществ».


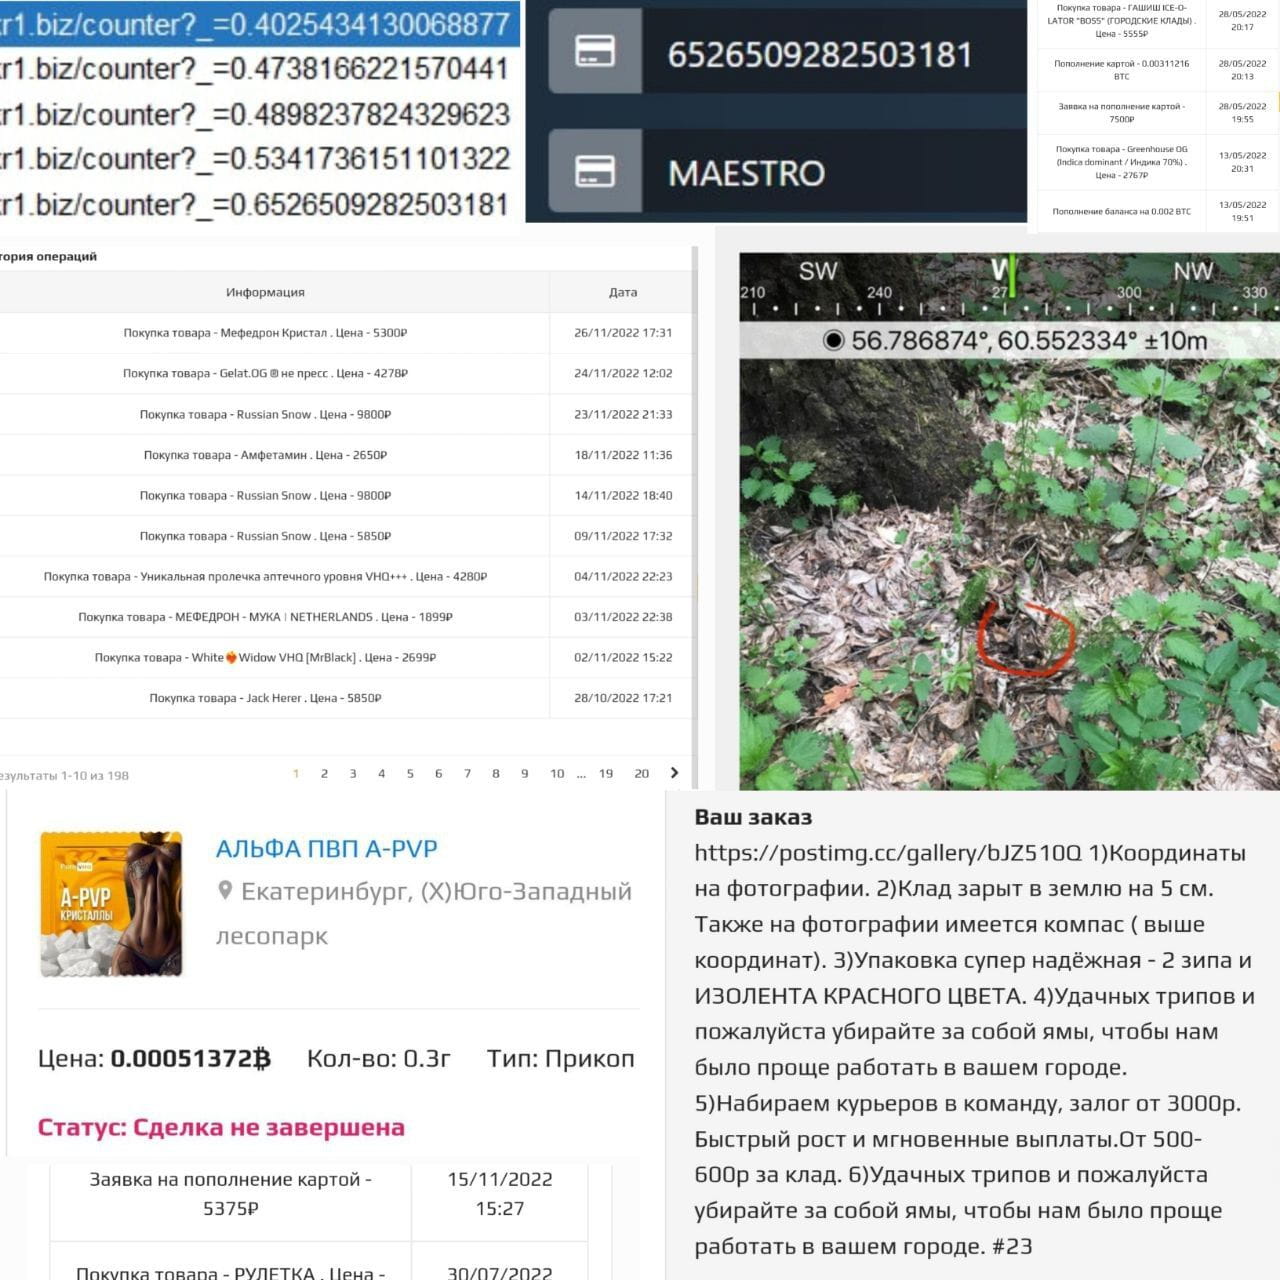
«Программы для Android позволяли передавать информацию об успешных заказах, отправлять местоположение отправленных веществ и т. п. Все данные посылались в виде графических изображений, чтобы избежать индексирования», — продолжают эксперты.

Подпишитесь на новости

Как распознать шпиона на Android: проверка разрешений и трафика

Необычный расход трафика, перегрев и быстрая разрядка смартфона могут указывать на работу вредоносного приложения. Однако сами по себе эти симптомы не доказывают заражение: причиной бывают и обычные фоновые процессы.

Android Authority опубликовало рекомендации по поиску и удалению подозрительных программ на Android.

Автор материала Энди Уокер советует начать с проверки разрешений. Доступ к контактам, камере или сообщениям должен соответствовать назначению приложения. Например, калькулятору не нужны контакты пользователя.

Особого внимания заслуживает доступ к специальным возможностям Android. Он может позволять программе читать содержимое экрана и выполнять действия от имени владельца устройства. Необоснованный запрос таких полномочий — повод проверить приложение.


Следующий шаг — сканирование через Google Play Protect. При этом автор отмечает, что встроенная защита способна пропустить угрозу. Для более подробного анализа сетевых соединений в статье предлагается PCAPdroid: он помогает увидеть, с какими серверами связываются приложения.

Перед удалением подозрительной программы Уокер рекомендует отключить сетевые подключения, отозвать её разрешения и доступ к специальным возможностям. Если обычное удаление не срабатывает, можно попробовать безопасный режим, в котором сторонние приложения не запускаются.


Крайняя мера — сброс устройства к заводским настройкам с удалением данных. Восстановление приложений из прежней резервной копии может вернуть подозрительную программу. Пароли связанных со смартфоном аккаунтов автор советует менять с другого устройства.

RSS: Новости на портале Anti-Malware.ru