



Вредоносные PyPI-пакеты используют туннели Cloudflare для обхода файрволов

Вредоносные PyPI-пакеты используют туннели Cloudflare для обхода файрволов

Вредоносные PyPI-пакеты используют туннели Cloudflare для обхода файрволов

Злоумышленники запустили очередную кампанию против пользователей репозитория Python Package Index (PyPI). В этот раз киберпреступники загрузили шесть вредоносных пакетов, доставляющих в системы разработчиков инфостилеры.

Опасные пакеты обнаружили специалисты Phylum в период с 22 по 31 декабря 2022 года. Среди них были pyrologin, easytimestamp, discorder, discord-dev, style.py и pythonstyles. Как это обычно и бывает, вредоносный код авторы скрывали в скрипте настройки — setup.py.

Таким образом, одной команды “pip install“ хватало для запуска инсталляции вредоносной составляющей. Задача зловреда — запустить PowerShell-скрипт, получить ZIP-архив и установить инвазивные зависимости: pynput, pydirectinput и pyscreenshot.

Вредонос также активирует полученный из архива Visual Basic Script, чтобы запустить ещё больше кода в формате PowerShell.

«Библиотеки позволяют злоумышленникам контролировать и отслеживать действия мыши, клавиатуры, а также фиксировать контент на экране», — гласит отчёт Phylum.

Кроме того, вредоносные пакеты способны красть cookies, сохранённые пароли и данные криптовалютных кошельков. Эту информацию операторы вредоноса получают из браузеров Google Chrome, Mozilla Firefox, Microsoft Edge, Brave, Opera, Opera GX и Vivaldi.

Но есть в этой кампании и нечто новенькое: пейлоад пытается скачать и установить инструмент командной строки cloudflared для Cloudflare Tunnel, позволяющий обеспечить безопасный способ подключения ресурсов к Cloudflare (без публично маршрутизируемого IP-адреса).

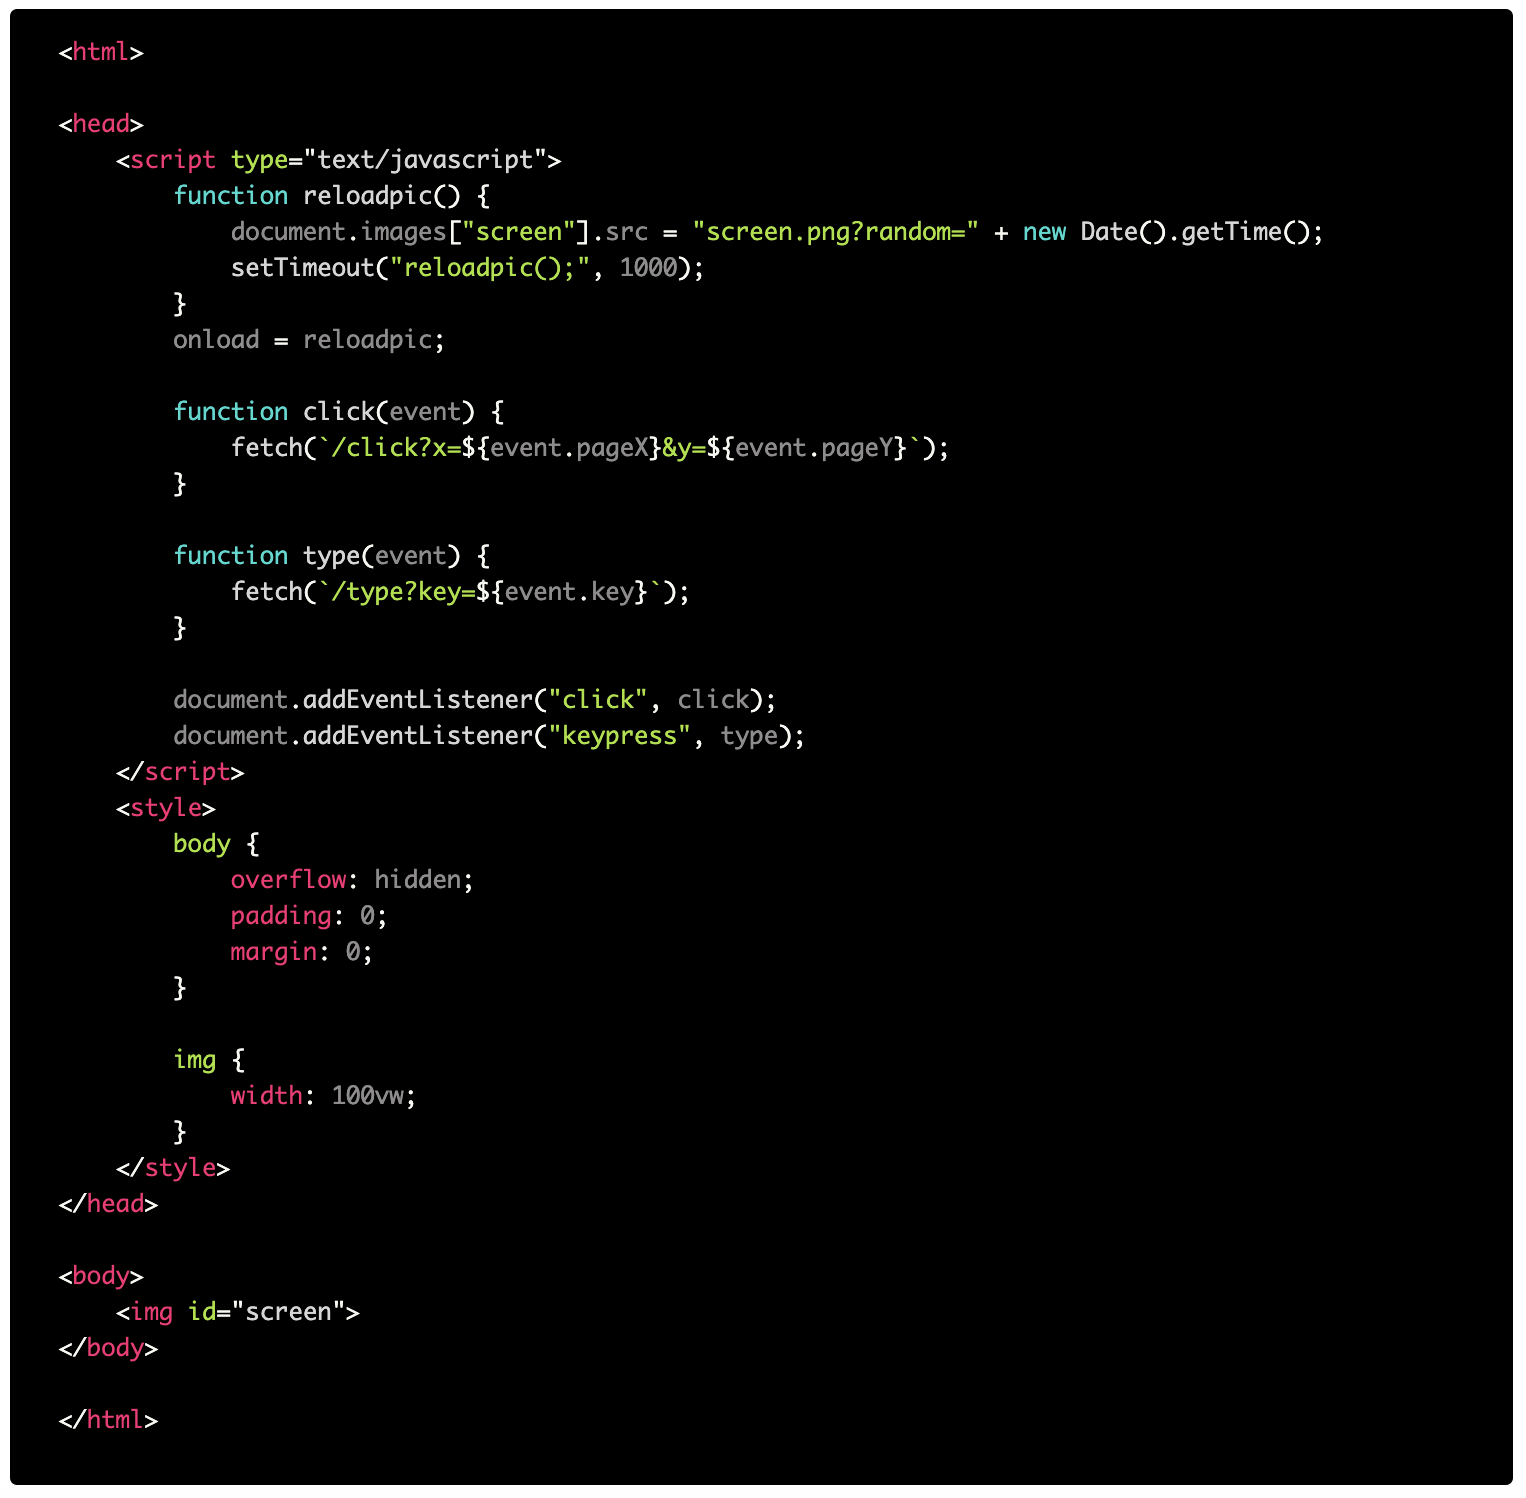
Суть замысла злоумышленников заключается в использовании туннеля для удалённого доступа к скомпрометированному устройству. За эту функциональность отвечает Flask-приложение, скрывающее троян “xrat“ для удалённого доступа.

Упомянутое приложение также поддерживает функцию “live“, которая использует JavaScript для отслеживания событий клавиатуры и мыши.

Подпишитесь на новости

Операторы связи вложили почти миллиард рублей в 5G на ТВ

Российские операторы развернули масштабную рекламную гонку вокруг 5G: за месяц после запуска технологии расходы на её продвижение на телевидении приблизились к миллиарду рублей. Покрытие пока есть не везде, зато рекламный сигнал распространяется бодро.

Как пишет «Коммерсантъ» со ссылкой на оценки рекламного рынка, только за первую неделю большая четвёрка потратила на ТВ-продвижение 5G около 230 млн рублей.

По оценке собеседника издания, сентябрьский бюджет МТС на такую рекламу составил 410 млн рублей, Т2 — 250 млн, «МегаФона» — 165 млн. Отдельно приводится оценка всех сентябрьских ТВ-расходов «Вымпелкома» в 380 млн рублей.

Ещё около 300 млн рублей, по оценке NMi Group, компании направили на цифровую наружную рекламу. МТС также организовала посвящённую технологии художественную выставку. Новое поколение связи осваивает не только эфир, но и культурную программу.

Сети 5G операторы запустили в отдельных российских городах в сентябре. Сплошного покрытия этих городов пока нет.

Эксперты называют продвижение одной из крупнейших телеком-кампаний года и предупреждают: громкие обещания поднимают ожидания абонентов. Им понадобятся понятные карты покрытия, проверка совместимости смартфонов и объяснение условий подключения.

RSS: Новости на портале Anti-Malware.ru