



Вредоносные PyPI-пакеты используют туннели Cloudflare для обхода файрволов

Вредоносные PyPI-пакеты используют туннели Cloudflare для обхода файрволов

Вредоносные PyPI-пакеты используют туннели Cloudflare для обхода файрволов

Злоумышленники запустили очередную кампанию против пользователей репозитория Python Package Index (PyPI). В этот раз киберпреступники загрузили шесть вредоносных пакетов, доставляющих в системы разработчиков инфостилеры.

Опасные пакеты обнаружили специалисты Phylum в период с 22 по 31 декабря 2022 года. Среди них были pyrologin, easytimestamp, discorder, discord-dev, style.py и pythonstyles. Как это обычно и бывает, вредоносный код авторы скрывали в скрипте настройки — setup.py.

Таким образом, одной команды “pip install“ хватало для запуска инсталляции вредоносной составляющей. Задача зловреда — запустить PowerShell-скрипт, получить ZIP-архив и установить инвазивные зависимости: pynput, pydirectinput и pyscreenshot.

Вредонос также активирует полученный из архива Visual Basic Script, чтобы запустить ещё больше кода в формате PowerShell.

«Библиотеки позволяют злоумышленникам контролировать и отслеживать действия мыши, клавиатуры, а также фиксировать контент на экране», — гласит отчёт Phylum.

Кроме того, вредоносные пакеты способны красть cookies, сохранённые пароли и данные криптовалютных кошельков. Эту информацию операторы вредоноса получают из браузеров Google Chrome, Mozilla Firefox, Microsoft Edge, Brave, Opera, Opera GX и Vivaldi.

Но есть в этой кампании и нечто новенькое: пейлоад пытается скачать и установить инструмент командной строки cloudflared для Cloudflare Tunnel, позволяющий обеспечить безопасный способ подключения ресурсов к Cloudflare (без публично маршрутизируемого IP-адреса).

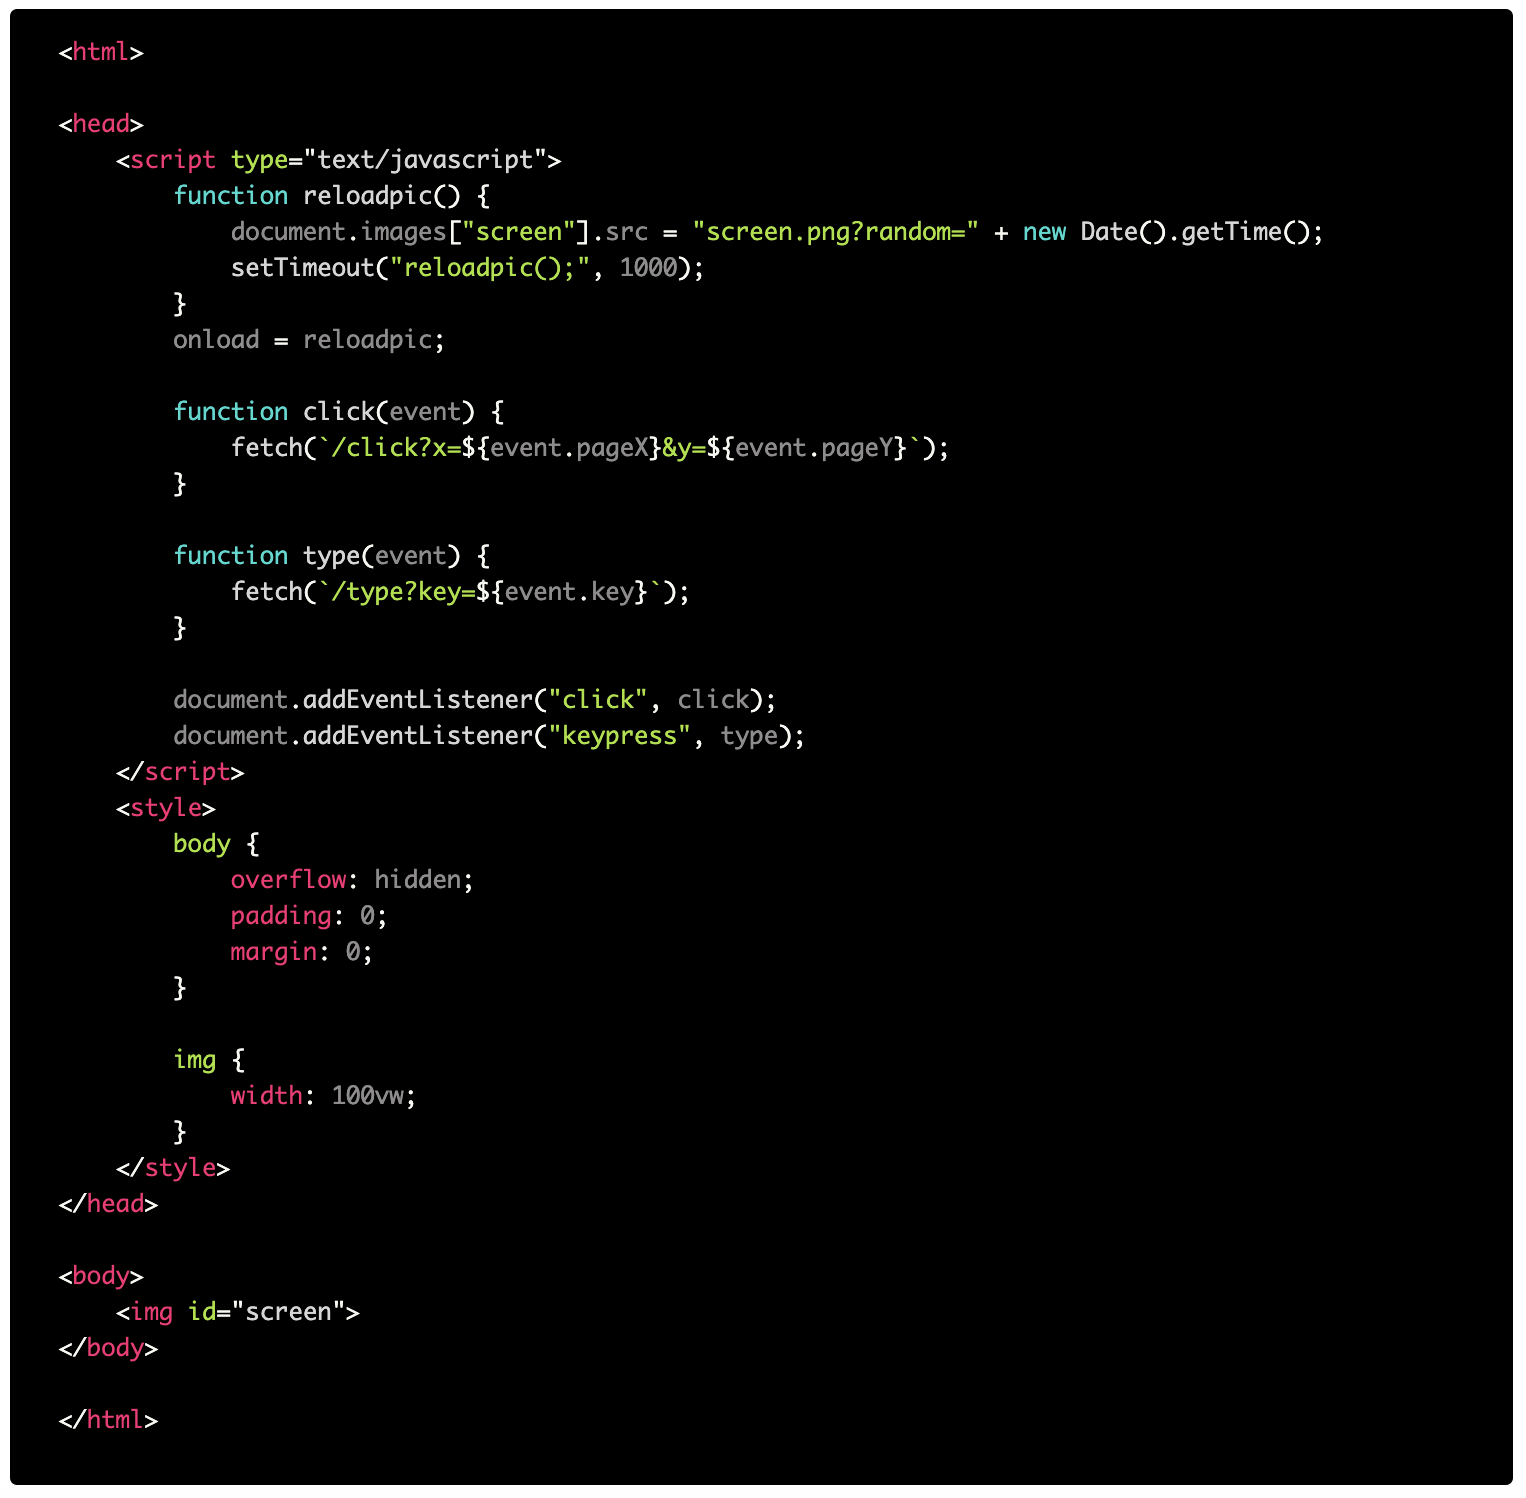
Суть замысла злоумышленников заключается в использовании туннеля для удалённого доступа к скомпрометированному устройству. За эту функциональность отвечает Flask-приложение, скрывающее троян “xrat“ для удалённого доступа.

Упомянутое приложение также поддерживает функцию “live“, которая использует JavaScript для отслеживания событий клавиатуры и мыши.

Подпишитесь на новости

Яндекс не успел продлить страховку ЦОДов от терактов до атак

К моменту октябрьских атак на дата-центры Яндекса страховое покрытие террористических рисков уже закончилось, а продлить его компания не успела. Теперь вопрос о возмещении ущерба остаётся открытым.

Об этом пишут «Ведомости» со ссылкой на трёх собеседников в страховых компаниях и брокере.

По их данным, часть инфраструктуры ранее страховали «Согаз» и «Ингосстрах». Размер покрытия не раскрывается. Яндекс и «Согаз» отказались от комментариев, «Ингосстрах» не ответил.

Источники допускают участие страховщиков в возмещении ущерба, но связывают это с отдельными договорённостями. Поэтому объявлять, что компания гарантированно не получит ничего, пока рано.

Однако даже действующий полис не закрыл бы все потери. Опрошенные страховщики объясняют: покрытие может распространяться на повреждённое имущество, а убытки от остановки бизнеса после атак остаются за его пределами.

По описанным в публикации условиям программы РНПК, страхование таких рисков ограничено шестью месяцами, лимит составляет 10 млрд рублей, франшиза — 50 млн. Простой из-за терроризма, диверсий и атак БПЛА не покрывается.

После атак дата-центры стали для страховщиков гораздо менее комфортными объектами: дорогое оборудование сосредоточено на небольшой площади, а один удар способен вывести из строя значительные мощности.

Получается неприятная арифметика, которая говорит о том, что резервировать нужно не только серверы, но и деньги на восстановление.

RSS: Новости на портале Anti-Malware.ru