



Вредоносные PyPI-пакеты используют туннели Cloudflare для обхода файрволов

Вредоносные PyPI-пакеты используют туннели Cloudflare для обхода файрволов

Вредоносные PyPI-пакеты используют туннели Cloudflare для обхода файрволов

Злоумышленники запустили очередную кампанию против пользователей репозитория Python Package Index (PyPI). В этот раз киберпреступники загрузили шесть вредоносных пакетов, доставляющих в системы разработчиков инфостилеры.

Опасные пакеты обнаружили специалисты Phylum в период с 22 по 31 декабря 2022 года. Среди них были pyrologin, easytimestamp, discorder, discord-dev, style.py и pythonstyles. Как это обычно и бывает, вредоносный код авторы скрывали в скрипте настройки — setup.py.

Таким образом, одной команды “pip install“ хватало для запуска инсталляции вредоносной составляющей. Задача зловреда — запустить PowerShell-скрипт, получить ZIP-архив и установить инвазивные зависимости: pynput, pydirectinput и pyscreenshot.

Вредонос также активирует полученный из архива Visual Basic Script, чтобы запустить ещё больше кода в формате PowerShell.

«Библиотеки позволяют злоумышленникам контролировать и отслеживать действия мыши, клавиатуры, а также фиксировать контент на экране», — гласит отчёт Phylum.

Кроме того, вредоносные пакеты способны красть cookies, сохранённые пароли и данные криптовалютных кошельков. Эту информацию операторы вредоноса получают из браузеров Google Chrome, Mozilla Firefox, Microsoft Edge, Brave, Opera, Opera GX и Vivaldi.

Но есть в этой кампании и нечто новенькое: пейлоад пытается скачать и установить инструмент командной строки cloudflared для Cloudflare Tunnel, позволяющий обеспечить безопасный способ подключения ресурсов к Cloudflare (без публично маршрутизируемого IP-адреса).

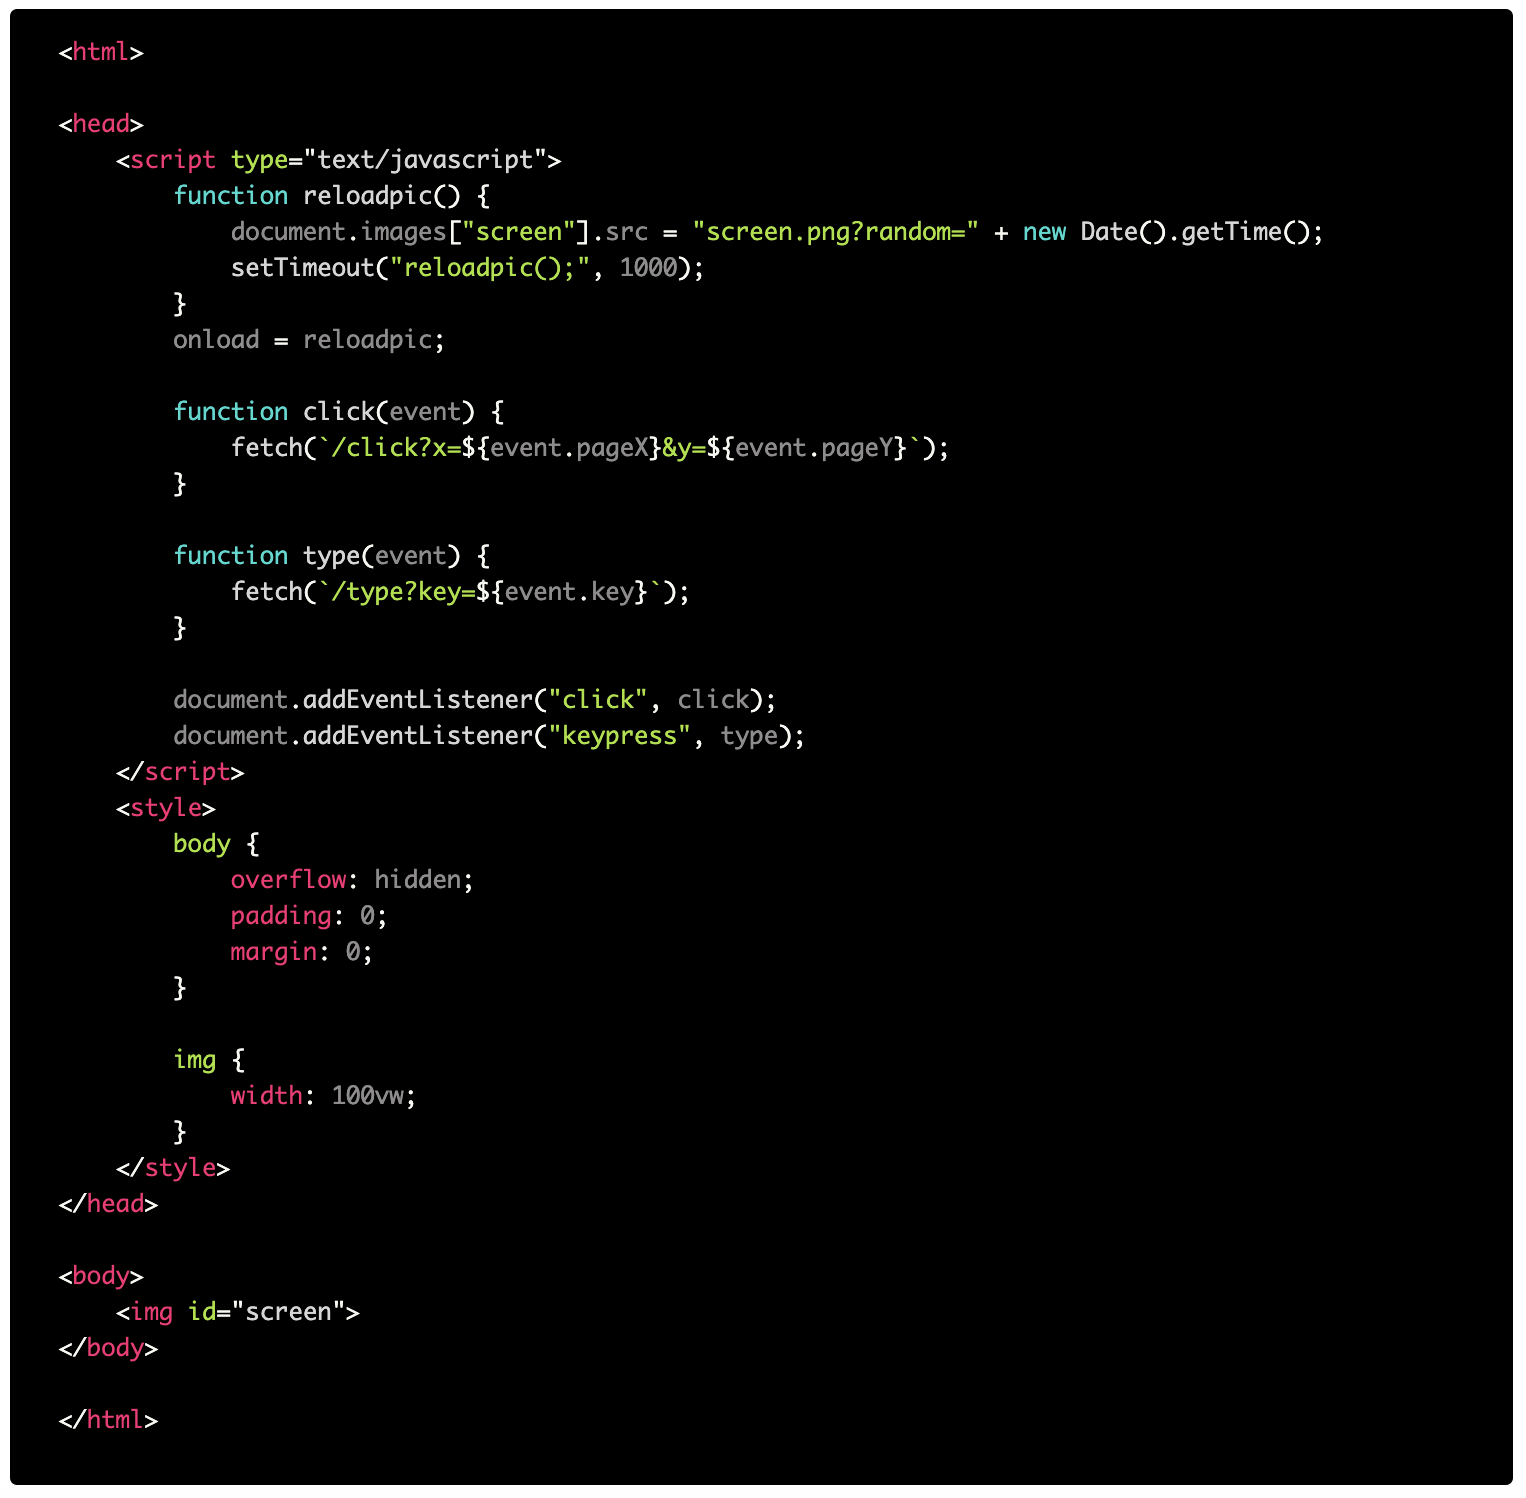
Суть замысла злоумышленников заключается в использовании туннеля для удалённого доступа к скомпрометированному устройству. За эту функциональность отвечает Flask-приложение, скрывающее троян “xrat“ для удалённого доступа.

Упомянутое приложение также поддерживает функцию “live“, которая использует JavaScript для отслеживания событий клавиатуры и мыши.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru