


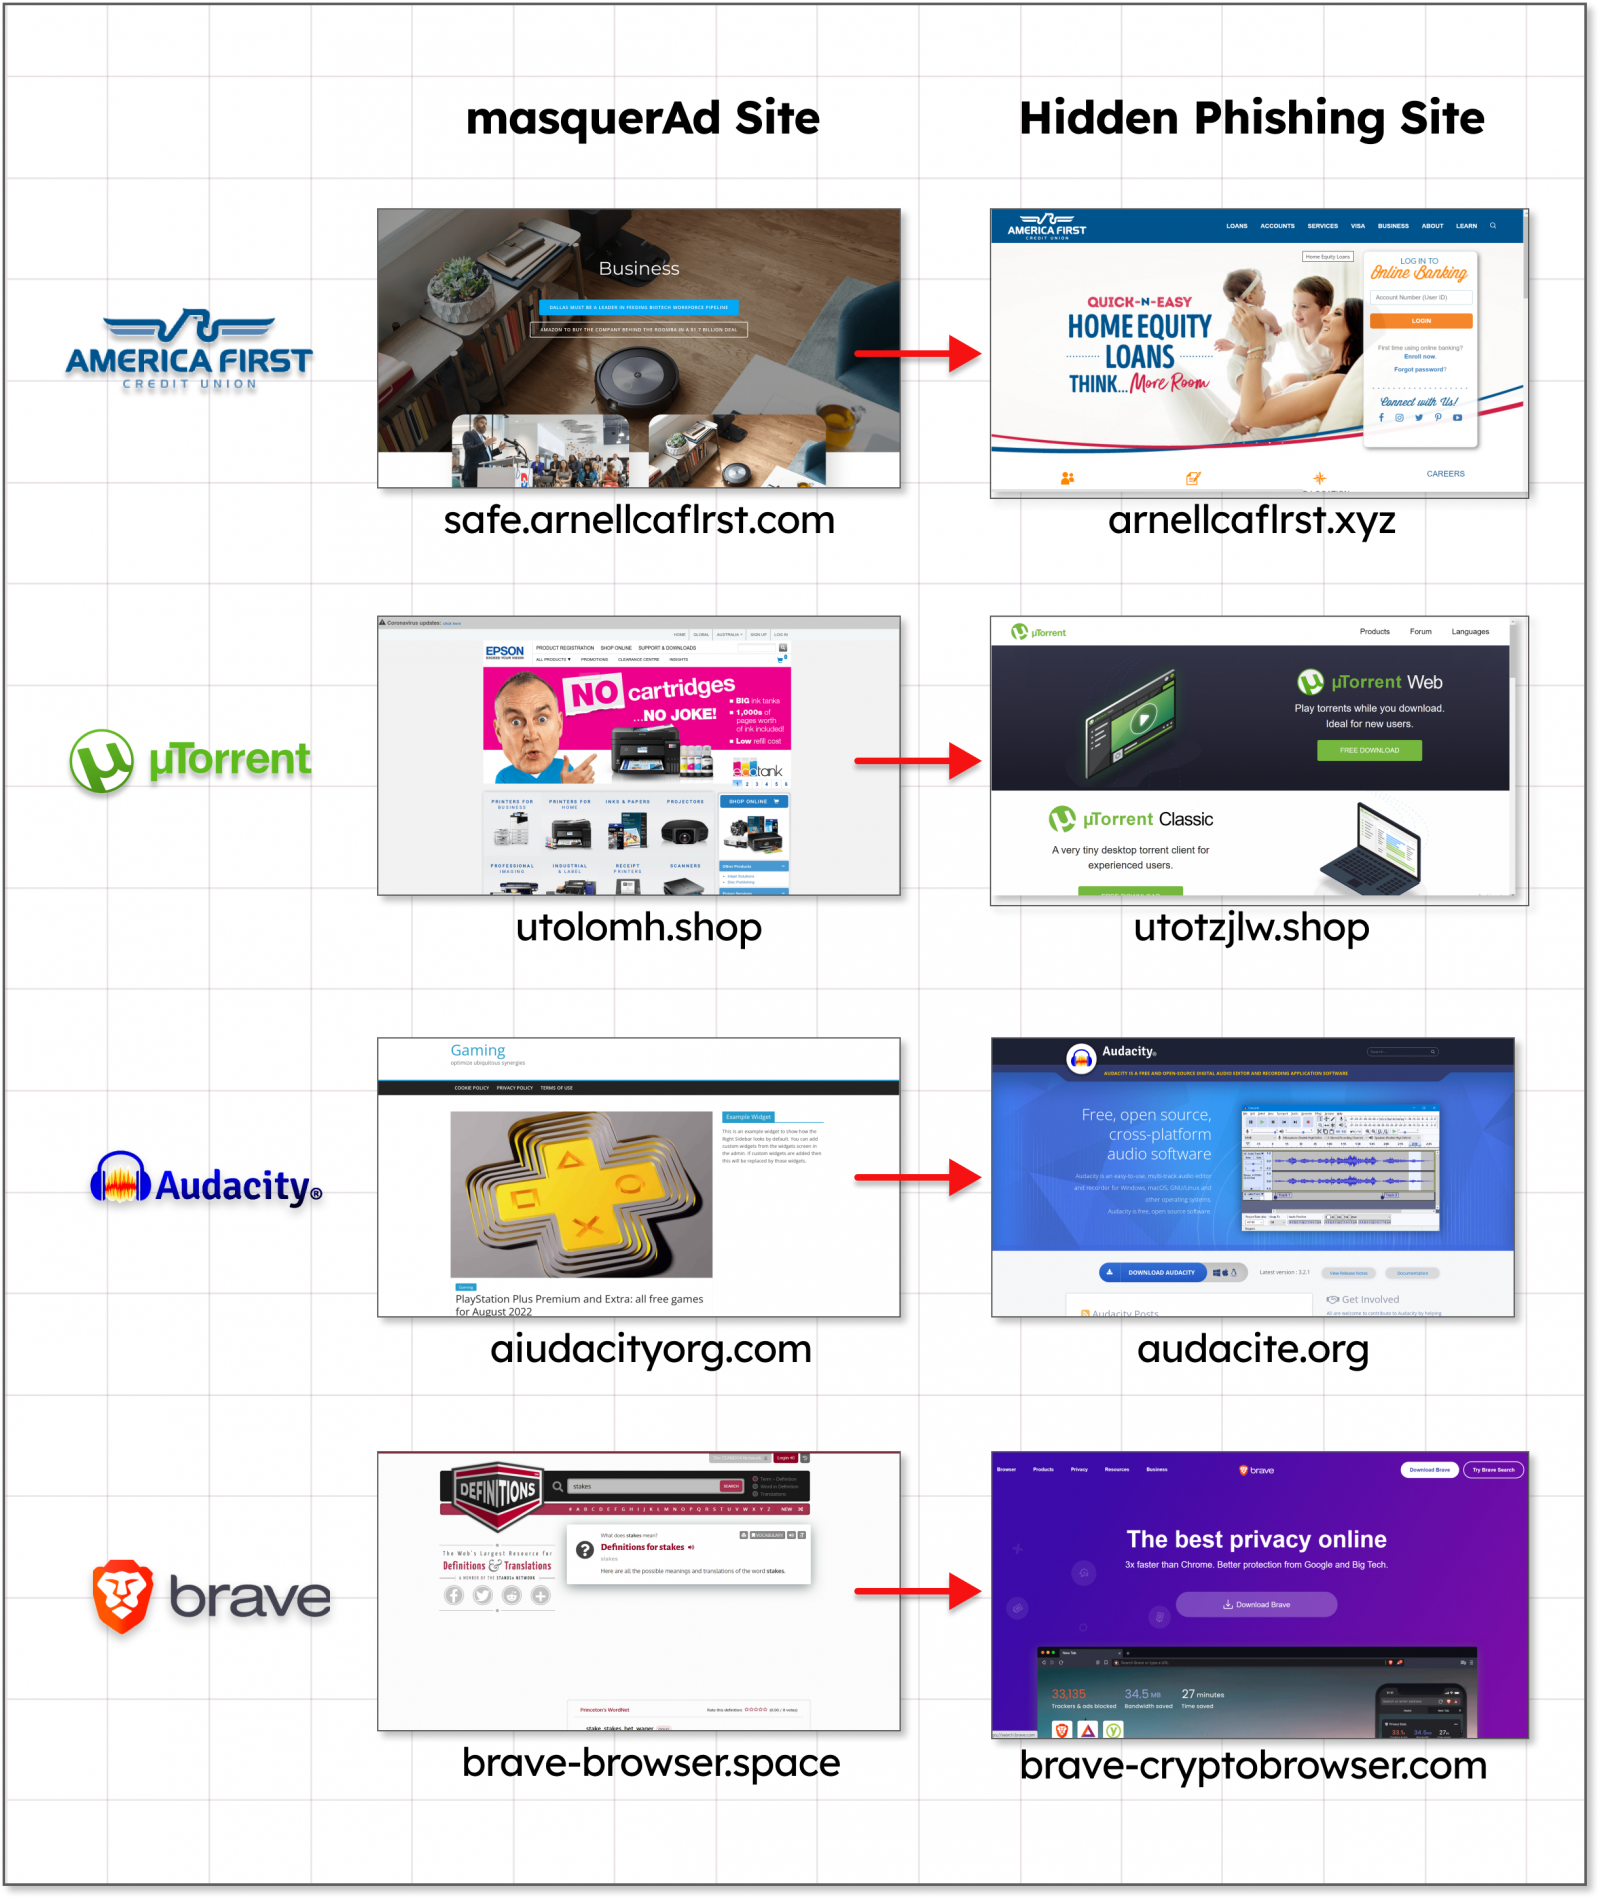

Google Ads используется для распространения троянов с легитимным софтом

Google Ads используется для распространения троянов с легитимным софтом

Google Ads используется для распространения троянов с легитимным софтом

Киберпреступникам полюбилась платформа Google Ads, которую они используют для распространения вредоносных программ. В зоне риска пользователи, пытающиеся скачать в Сети популярный софт, преимущественно бесплатный.

В частности, заразиться вредоносами могут те, кто ищет Grammarly, MSI Afterburner, Slack, Dashlane, Malwarebytes, Audacity, μTorrent, OBS, Ring, AnyDesk, Libre Office, Teamviewer, Thunderbird и Brave.

Злоумышленники клонируют легитимный сайт разработчиков упомянутых программ и подсовывают пользователям вредоносные версии. Среди зловредов, «вшитых» в популярный софт, можно встретить Raccoon Stealer, Vidar Stealer и IcedID. Первые два крадут данные жертвы, последний является загрузчиком.

К слову, в рамках этой кампании операторы вредоносов распространяли фейковый MSI Afterburner, атаковавший Windows-геймеров майнерами и RedLine. Исследователи из Guardio Labs и Trend Micro отметили, что сайты злоумышленников продвигаются с помощью Google Ads.

Как известно, платформа Google Ads помогает рекламодателям выводить ссылки на свои сайты и сервисы высоко в поисковой выдаче Google Search. Зачастую вредоносный клон будет в выдаче выше, чем официальный сайт.

Таким образом, пользователь, увидевший ссылку на искомый ресурс в самом верху выдачи, не будет долго думать над и, скорее всего, перейдёт по ней. Google, конечно, старается блокировать ссылки на вредоносные страницы, но киберпреступники в определённых случаях могут обойти автоматические проверки интернет-гиганта.


В отчёте Guardio Labs эксперты описывают вредоносную составляющую, которая загружается на компьютер жертвы в виде файлов ZIP или MSI. Загрузка происходит из доверенных мест вроде GitHub, Dropbox или CDN Discord, что позволяет обойти защитные системы.

В Trend Micro отмечают, что злоумышленники используют систему Keitaro Traffic Direction для вычисления исследователей в области кибербезопасности. Таким подходом операторы вредоноса IcedID хотят запутать специалистов и сконцентрироваться на атаках настоящих пользователей.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru