


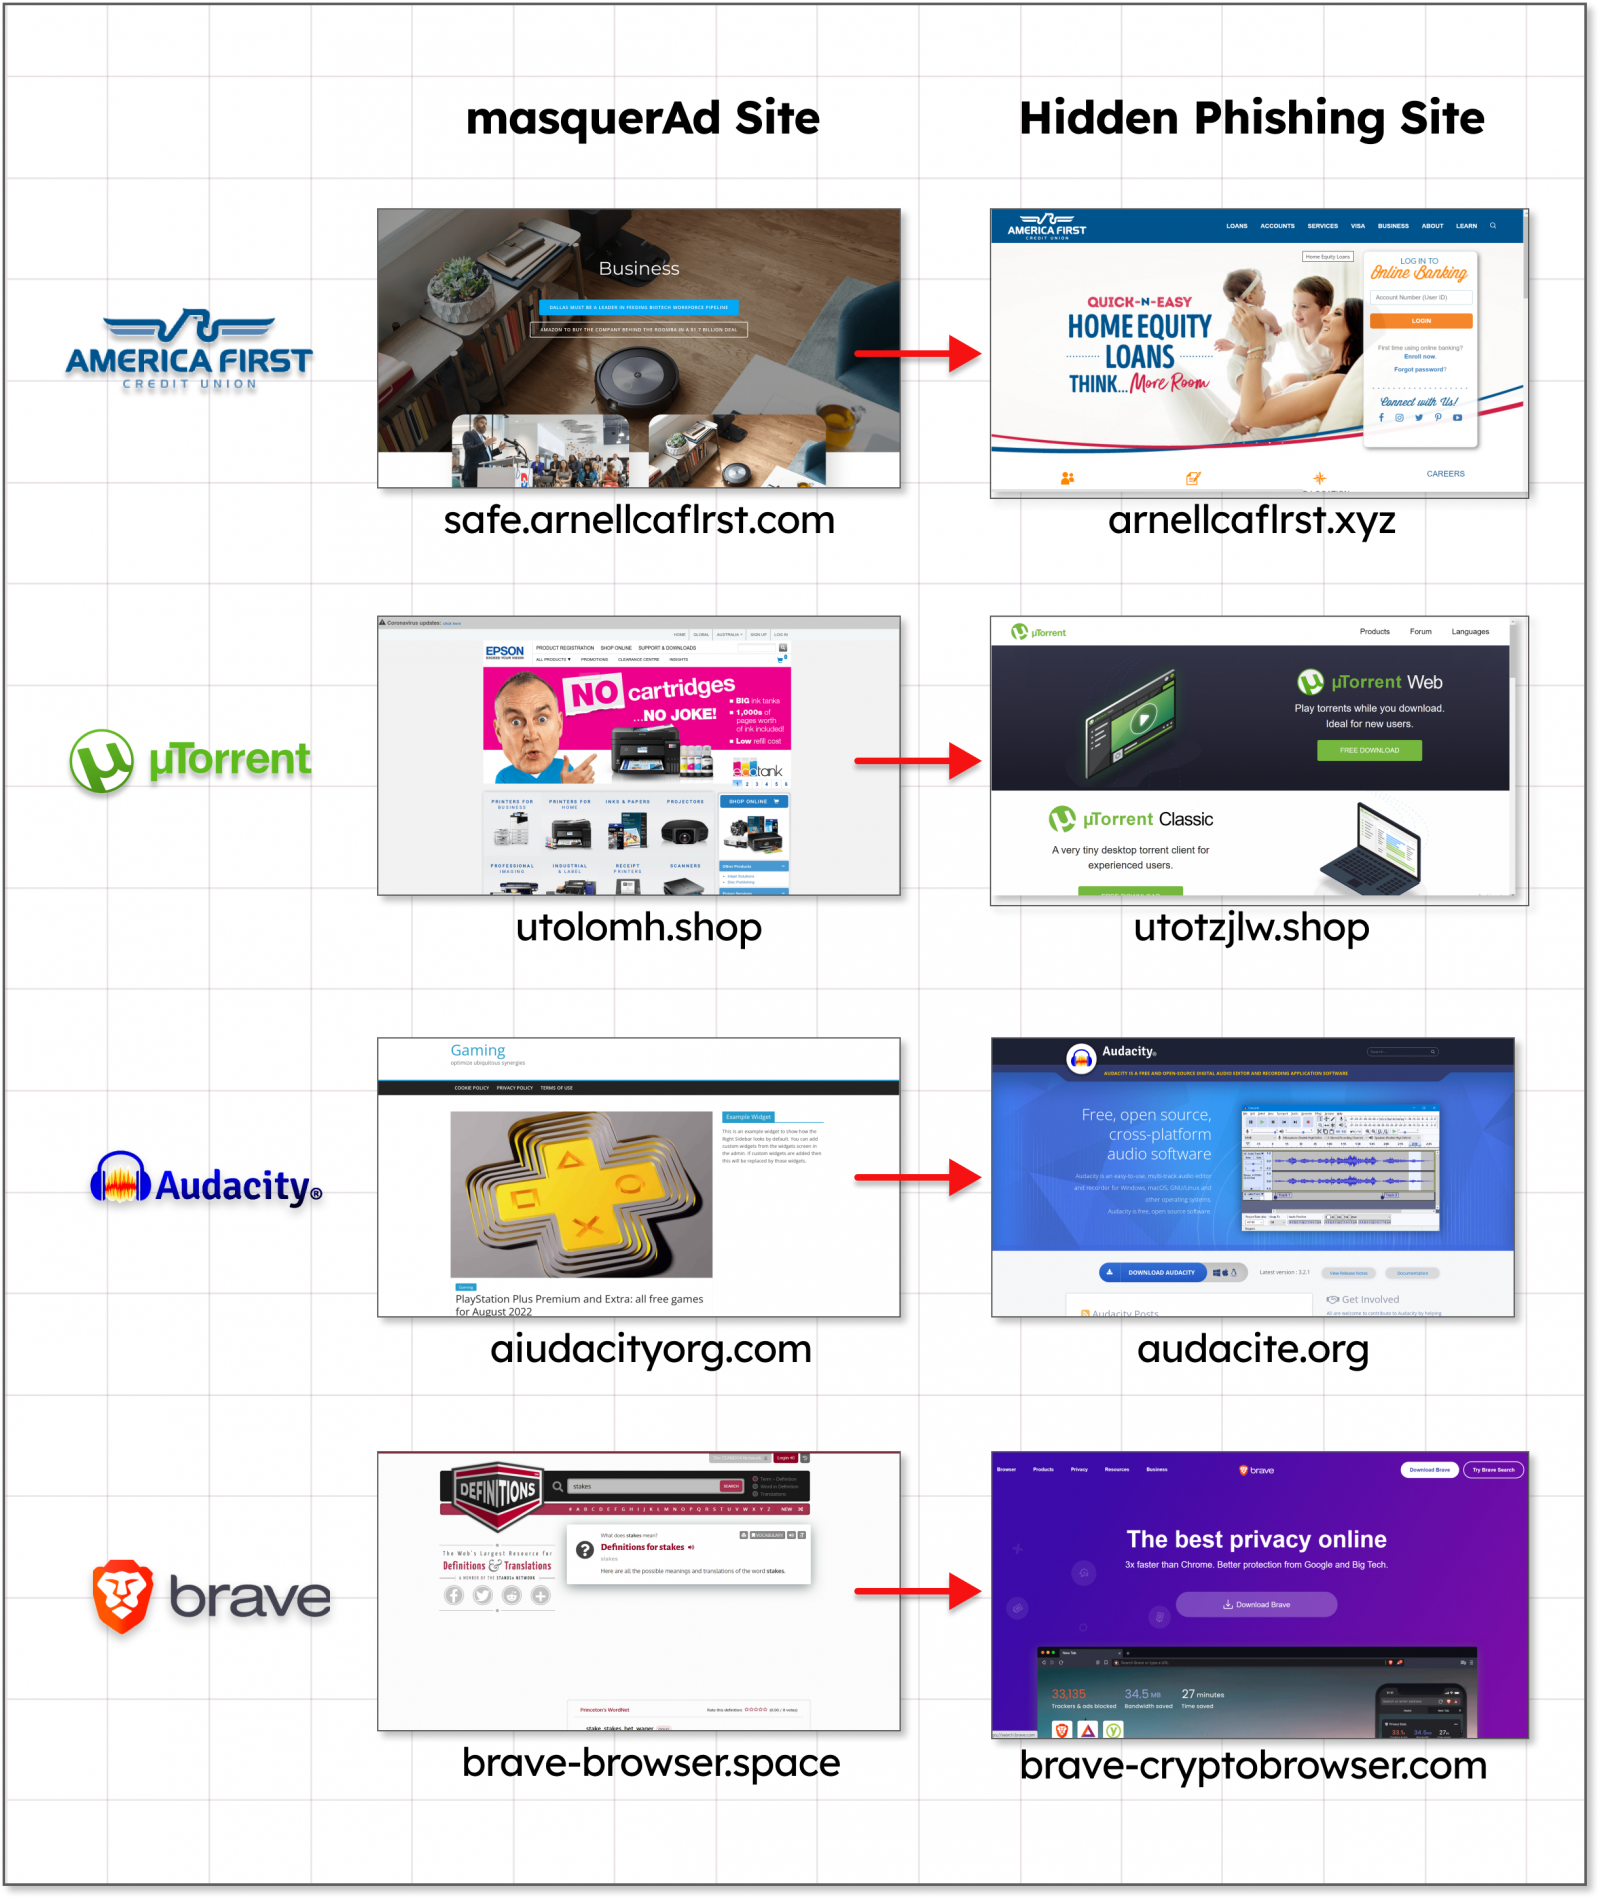

Google Ads используется для распространения троянов с легитимным софтом

Google Ads используется для распространения троянов с легитимным софтом

Google Ads используется для распространения троянов с легитимным софтом

Киберпреступникам полюбилась платформа Google Ads, которую они используют для распространения вредоносных программ. В зоне риска пользователи, пытающиеся скачать в Сети популярный софт, преимущественно бесплатный.

В частности, заразиться вредоносами могут те, кто ищет Grammarly, MSI Afterburner, Slack, Dashlane, Malwarebytes, Audacity, μTorrent, OBS, Ring, AnyDesk, Libre Office, Teamviewer, Thunderbird и Brave.

Злоумышленники клонируют легитимный сайт разработчиков упомянутых программ и подсовывают пользователям вредоносные версии. Среди зловредов, «вшитых» в популярный софт, можно встретить Raccoon Stealer, Vidar Stealer и IcedID. Первые два крадут данные жертвы, последний является загрузчиком.

К слову, в рамках этой кампании операторы вредоносов распространяли фейковый MSI Afterburner, атаковавший Windows-геймеров майнерами и RedLine. Исследователи из Guardio Labs и Trend Micro отметили, что сайты злоумышленников продвигаются с помощью Google Ads.

Как известно, платформа Google Ads помогает рекламодателям выводить ссылки на свои сайты и сервисы высоко в поисковой выдаче Google Search. Зачастую вредоносный клон будет в выдаче выше, чем официальный сайт.

Таким образом, пользователь, увидевший ссылку на искомый ресурс в самом верху выдачи, не будет долго думать над и, скорее всего, перейдёт по ней. Google, конечно, старается блокировать ссылки на вредоносные страницы, но киберпреступники в определённых случаях могут обойти автоматические проверки интернет-гиганта.


В отчёте Guardio Labs эксперты описывают вредоносную составляющую, которая загружается на компьютер жертвы в виде файлов ZIP или MSI. Загрузка происходит из доверенных мест вроде GitHub, Dropbox или CDN Discord, что позволяет обойти защитные системы.

В Trend Micro отмечают, что злоумышленники используют систему Keitaro Traffic Direction для вычисления исследователей в области кибербезопасности. Таким подходом операторы вредоноса IcedID хотят запутать специалистов и сконцентрироваться на атаках настоящих пользователей.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru