



Google Ads используется для распространения троянов с легитимным софтом

Google Ads используется для распространения троянов с легитимным софтом

Google Ads используется для распространения троянов с легитимным софтом

Киберпреступникам полюбилась платформа Google Ads, которую они используют для распространения вредоносных программ. В зоне риска пользователи, пытающиеся скачать в Сети популярный софт, преимущественно бесплатный.

В частности, заразиться вредоносами могут те, кто ищет Grammarly, MSI Afterburner, Slack, Dashlane, Malwarebytes, Audacity, μTorrent, OBS, Ring, AnyDesk, Libre Office, Teamviewer, Thunderbird и Brave.

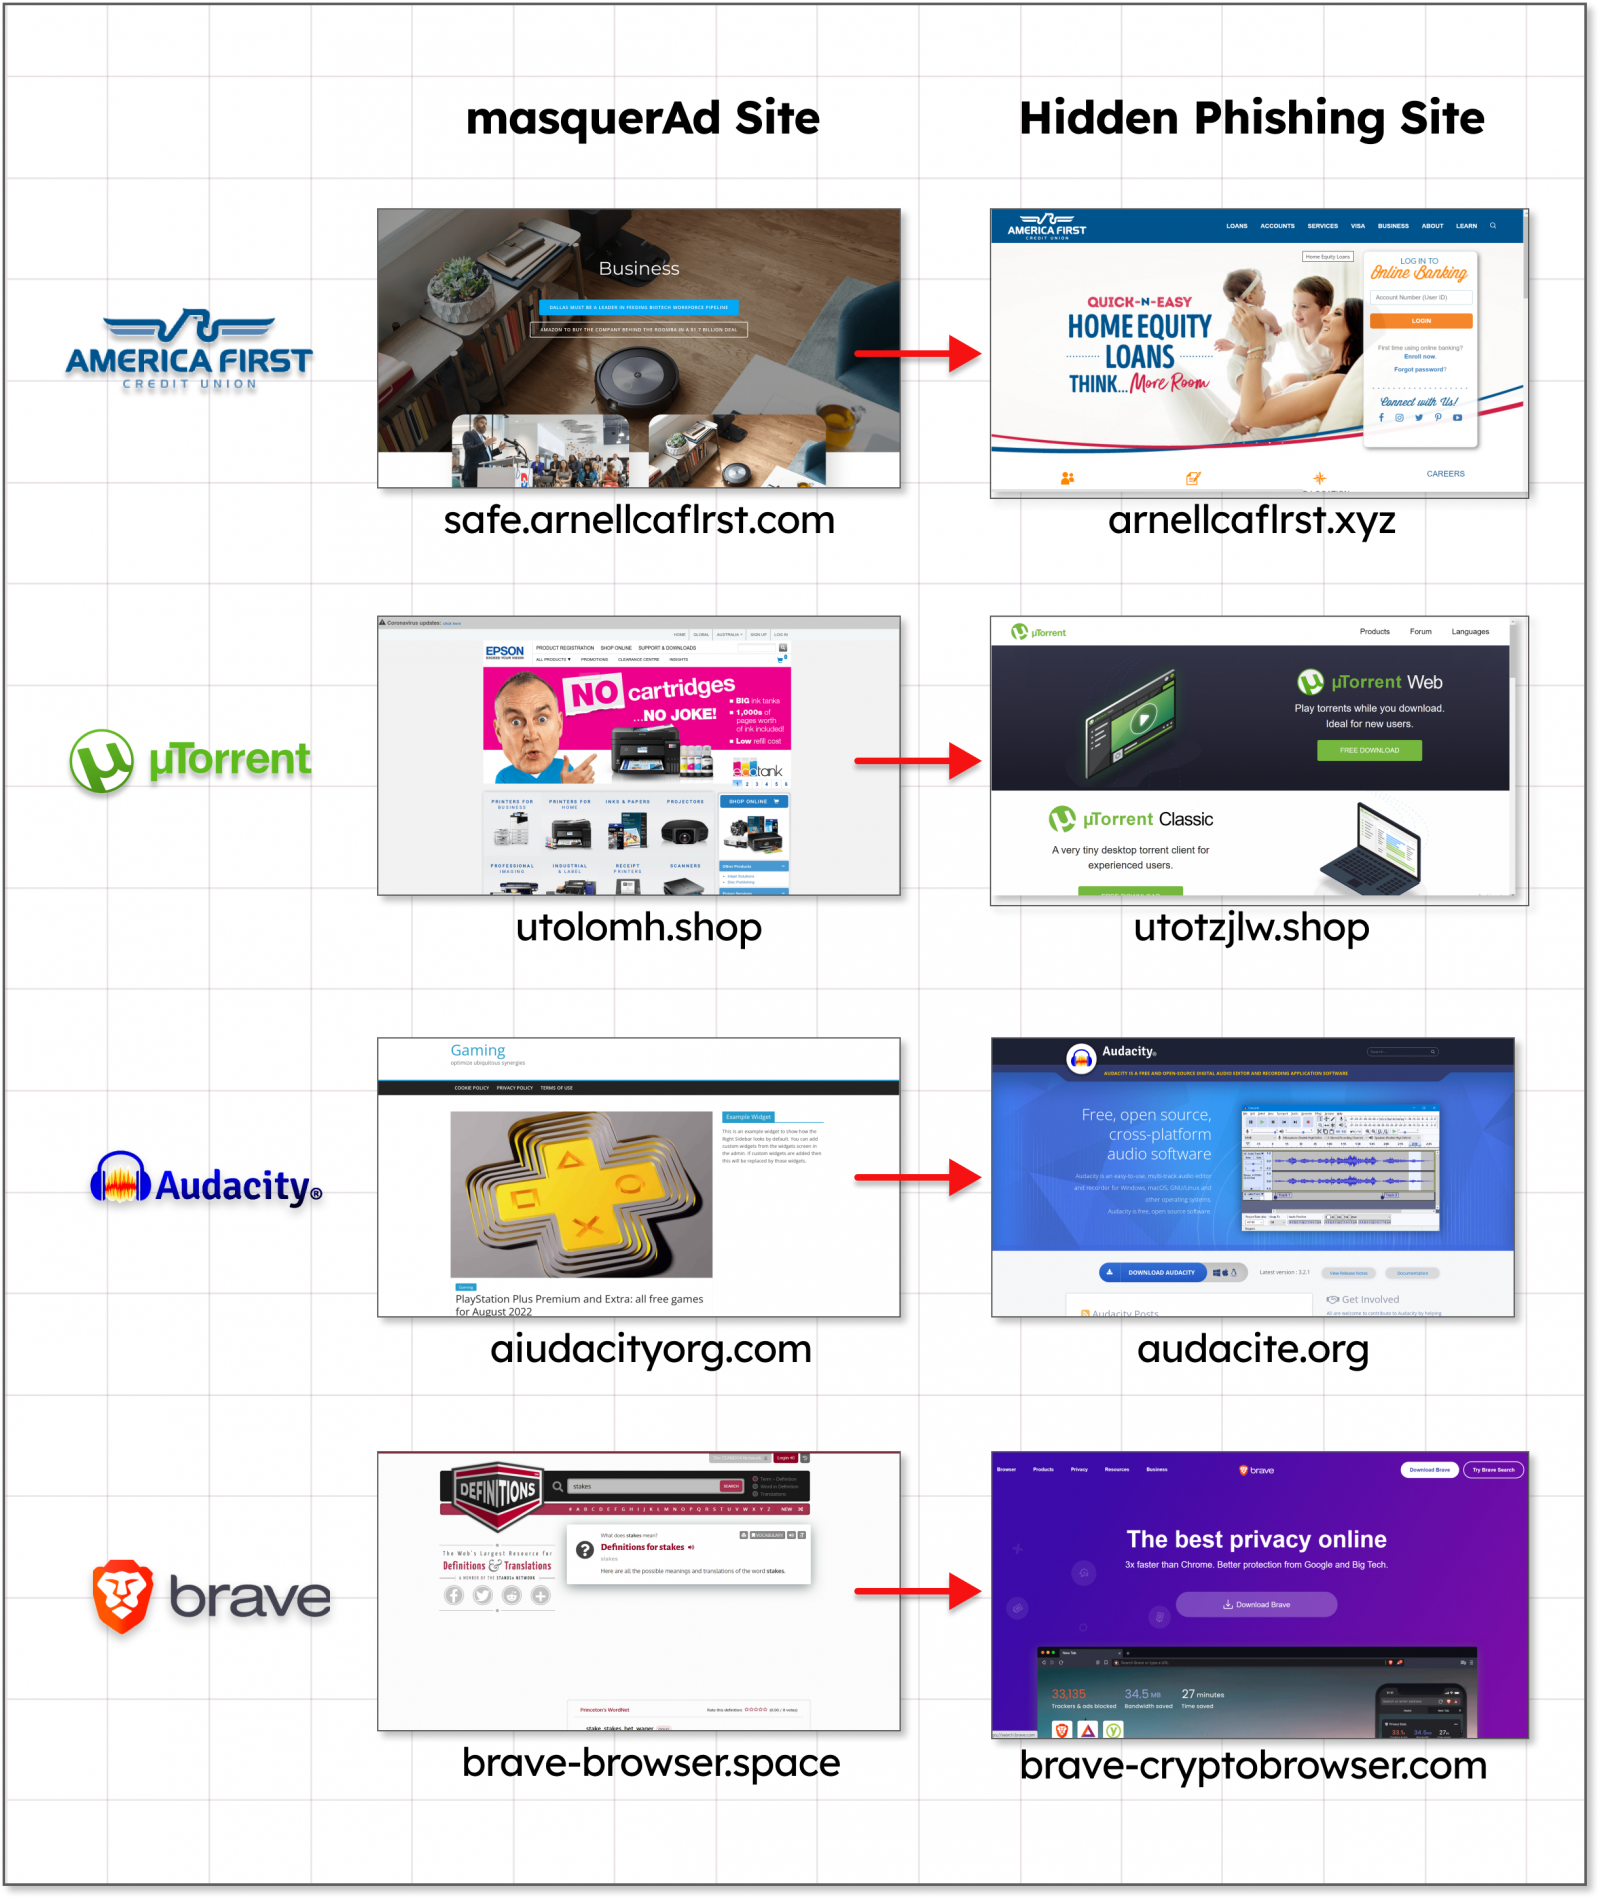
Злоумышленники клонируют легитимный сайт разработчиков упомянутых программ и подсовывают пользователям вредоносные версии. Среди зловредов, «вшитых» в популярный софт, можно встретить Raccoon Stealer, Vidar Stealer и IcedID. Первые два крадут данные жертвы, последний является загрузчиком.

К слову, в рамках этой кампании операторы вредоносов распространяли фейковый MSI Afterburner, атаковавший Windows-геймеров майнерами и RedLine. Исследователи из Guardio Labs и Trend Micro отметили, что сайты злоумышленников продвигаются с помощью Google Ads.

Как известно, платформа Google Ads помогает рекламодателям выводить ссылки на свои сайты и сервисы высоко в поисковой выдаче Google Search. Зачастую вредоносный клон будет в выдаче выше, чем официальный сайт.

Таким образом, пользователь, увидевший ссылку на искомый ресурс в самом верху выдачи, не будет долго думать над и, скорее всего, перейдёт по ней. Google, конечно, старается блокировать ссылки на вредоносные страницы, но киберпреступники в определённых случаях могут обойти автоматические проверки интернет-гиганта.


В отчёте Guardio Labs эксперты описывают вредоносную составляющую, которая загружается на компьютер жертвы в виде файлов ZIP или MSI. Загрузка происходит из доверенных мест вроде GitHub, Dropbox или CDN Discord, что позволяет обойти защитные системы.

В Trend Micro отмечают, что злоумышленники используют систему Keitaro Traffic Direction для вычисления исследователей в области кибербезопасности. Таким подходом операторы вредоноса IcedID хотят запутать специалистов и сконцентрироваться на атаках настоящих пользователей.

Подпишитесь на новости

Торвальдс распробовал ИИ: кодить веселее, разгребать патчи — нет

Линус Торвальдс признался, что ему нравится использовать ИИ для программирования. Раньше создатель Linux относился к таким инструментам скептически, но теперь считает их полезными (особенно для задач, в которых сам не силен).

Как пишет ZDNet, Торвальдс рассказал об этом на Open Source Summit Europe. В качестве примера он привел собственный проект гитарной педали.

Интерфейс на C работал, но выглядел старомодно. Торвальдс подключил ИИ, чтобы улучшить его. Первый результат оказался ужасным: пришлось показать модели существующую реализацию и объяснить, что именно требуется изменить.

По мнению папы Линукса, вайб-кодинг помогает вернуть удовольствие от небольших проектов. На фоне профессионального ПО начинающему программисту трудно считать свои эксперименты значимыми, а ИИ позволяет быстрее получить осязаемый результат.

При этом для серьезных и важных задач Торвальдс призывает использовать ИИ осторожно. Он также отмечает обратную сторону автоматизации: инструменты помогают искать уязвимости, но заваливают сопровождающих ядро сомнительными отчетами и поверхностными исправлениями.

RSS: Новости на портале Anti-Malware.ru