



Android-вредонос TubeBox обещает деньги за просмотр видео (врёт)

Android-вредонос TubeBox обещает деньги за просмотр видео (врёт)

Android-вредонос TubeBox обещает деньги за просмотр видео (врёт)

В Google Play Store пробрался новый набор вредоносных программ для Android. Авторам приложений удалось ввести в заблуждение более двух миллионов пользователей, которые скачали софт из официального магазина.

На вредоносные программы обратили внимание специалисты «Доктор Веб». Приложения замаскированы под полезные утилиты для оптимизации системы. На деле они выдавали кучу рекламы и приводили к просадке производительности устройства.

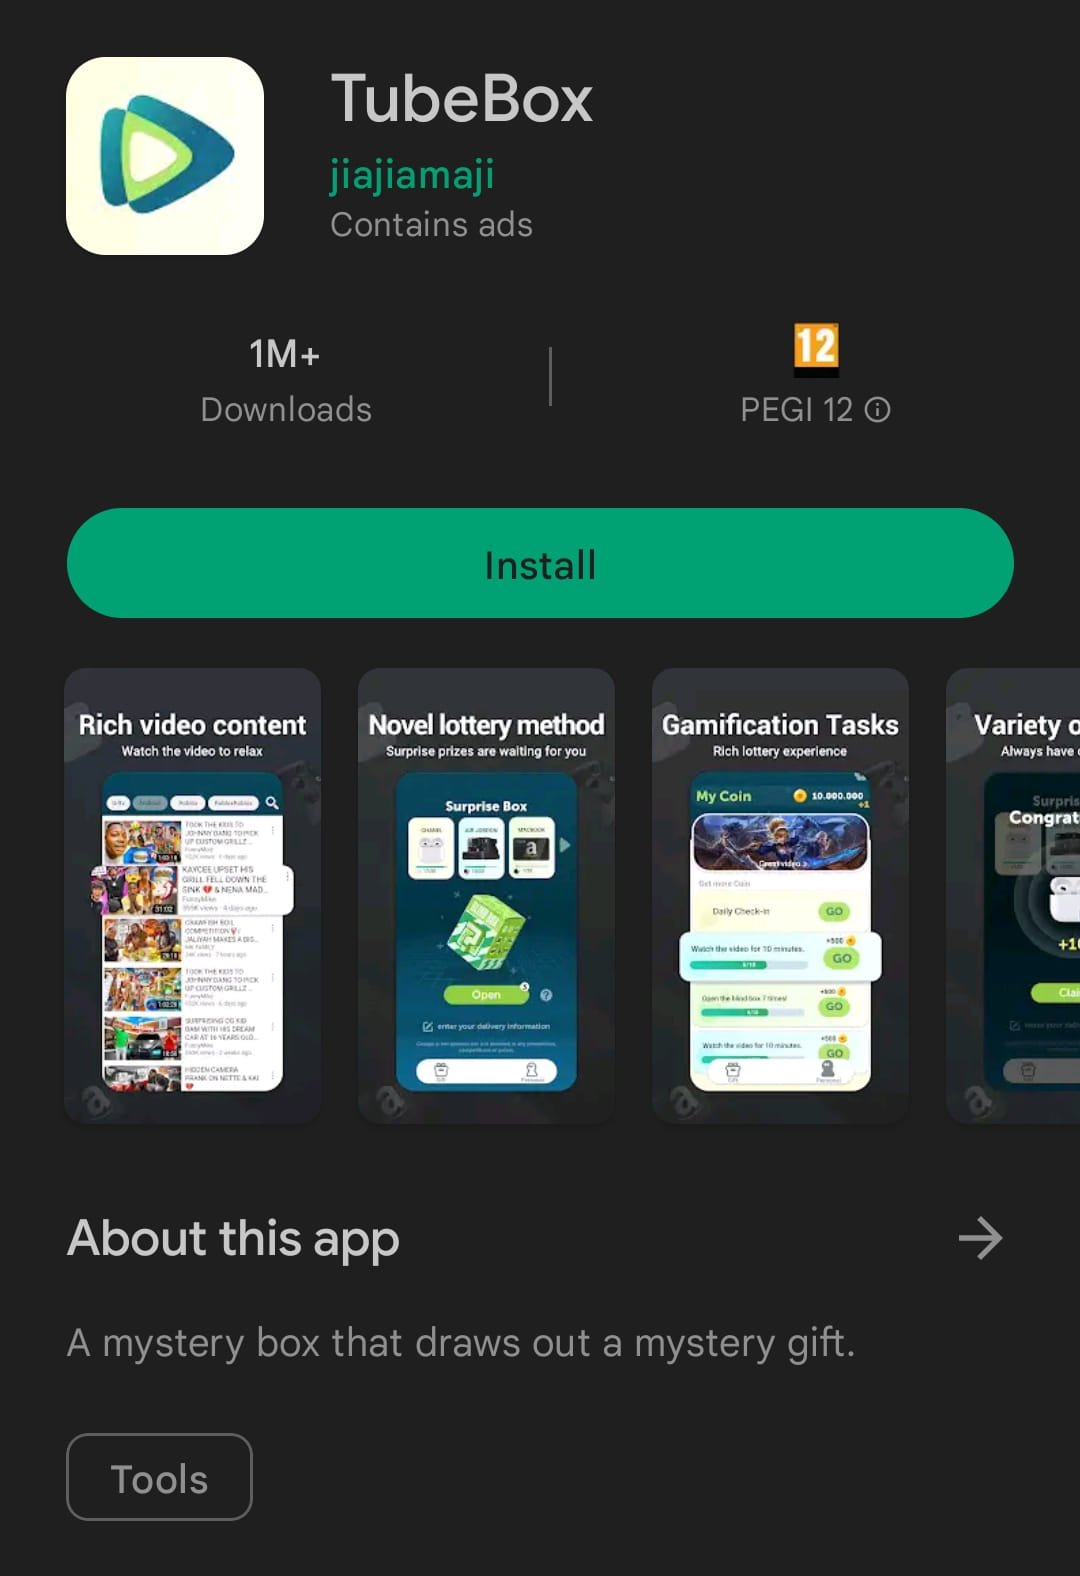
Одна из программ — TubeBox — собрала миллион загрузок в Google Play Store. На момент написания материала TubeBox всё ещё можно скачать из магазина.


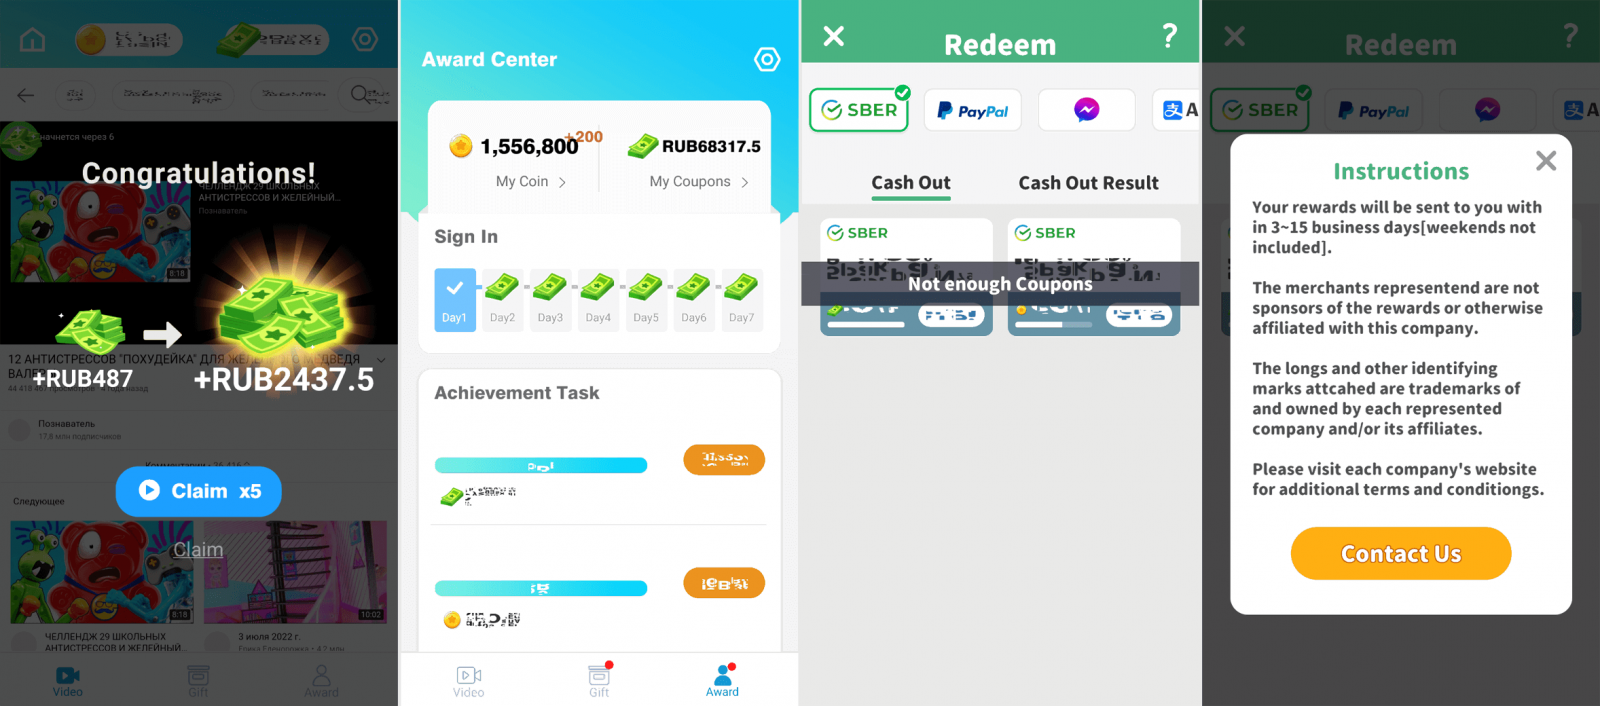
Авторы TubeBox обещают платить владельцу Android-устройства за просмотр определённых видео и рекламных объявлений. Само собой, пользователю не дают добраться до денежных средств — приложение выдаёт ошибку каждый раз, когда юзер пытается получить заработанные деньги.


По словам исследователей, задача TubeBox — как можно дольше оставаться на девайсе пользователя. Для этого он будет постоянно обещать вознаграждение. В реальности вредонос генерирует прибыль лишь для своих авторов.

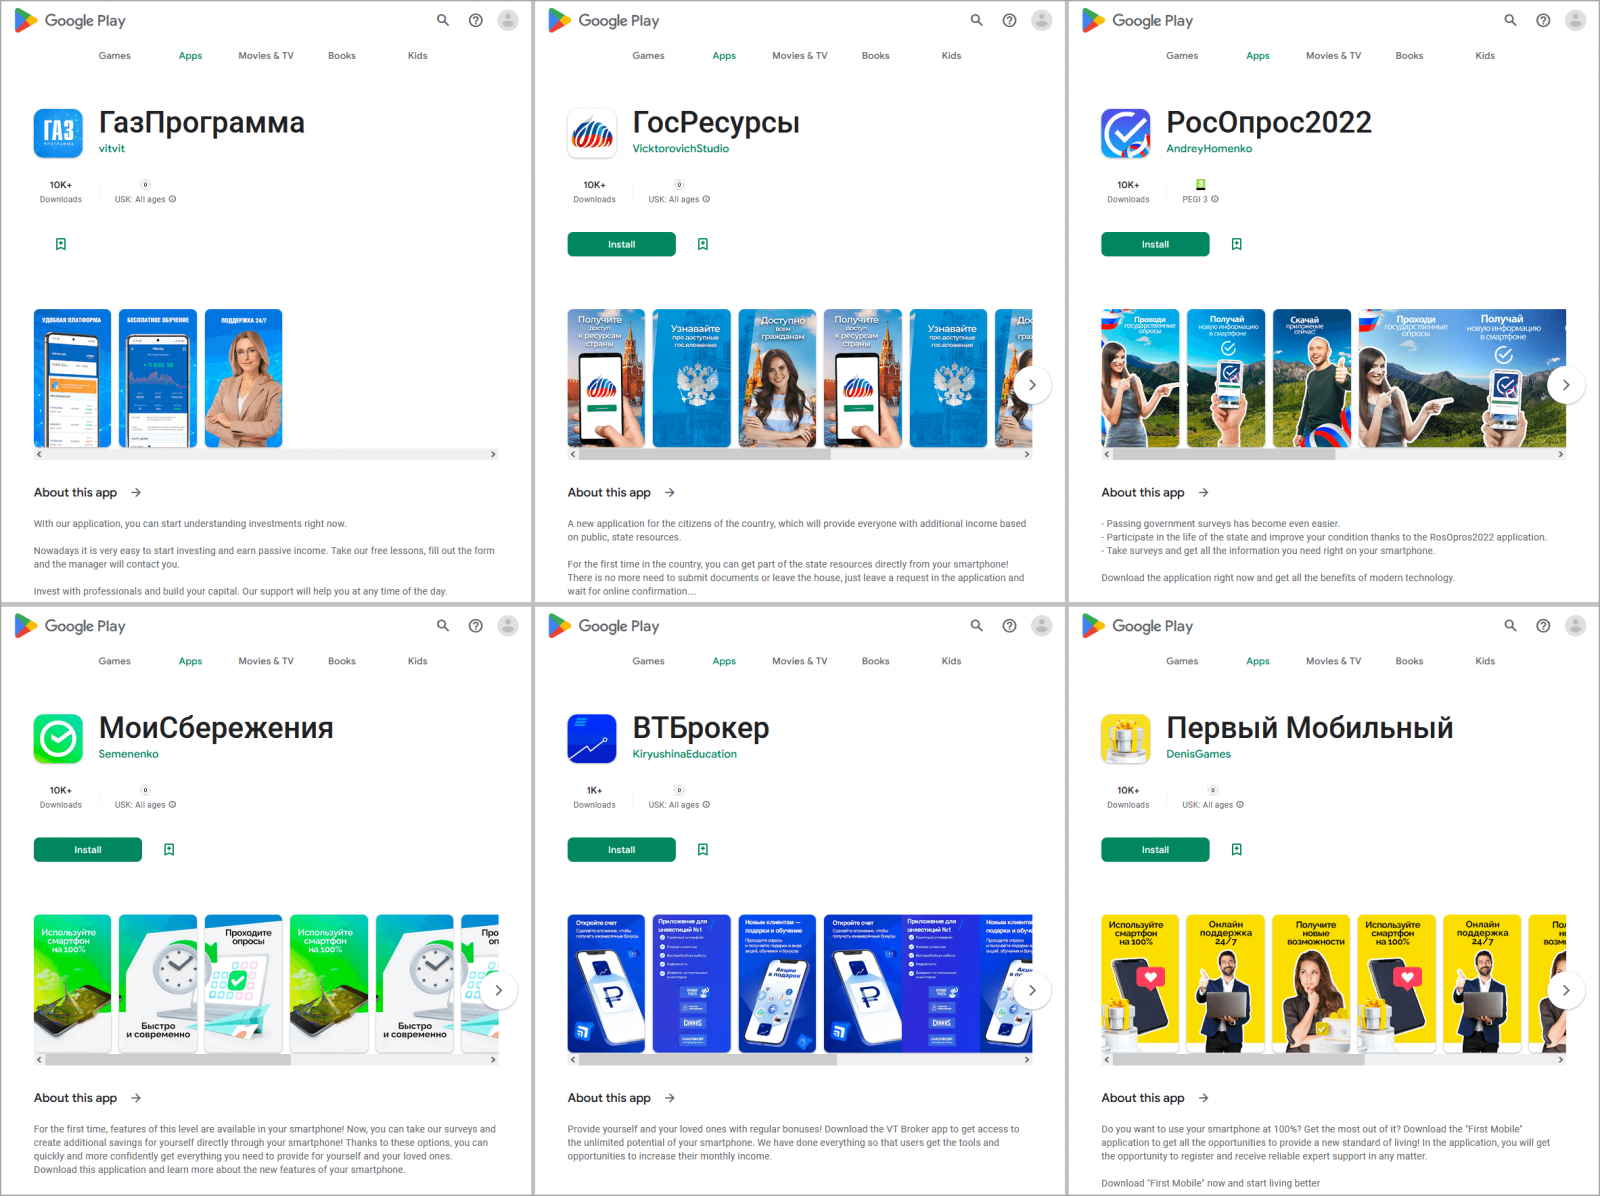
В «Доктор Веб» также выявили ряд Android-софта, замаскированного под приложения от российских кредитных организаций и инвестиционных компаний. Каждую из этих программ скачали из Google Play Store в среднем 10 тыс. раз.


Такой софт обещает пользователю прибыль от инвестиций, однако на деле подставляет фишинговые формы для сбора персональных данных.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru