



В Android-софте для удалённых клавиатур нашли критические RCE-бреши

В Android-софте для удалённых клавиатур нашли критические RCE-бреши

В Android-софте для удалённых клавиатур нашли критические RCE-бреши

Приложения для Android, позволяющие использовать мобильные устройства в качестве клавиатур для десктопа, содержат критические уязвимости. В случае эксплуатации эти бреши позволяют перехватить нажатия клавиш и даже выполнить код удалённо.

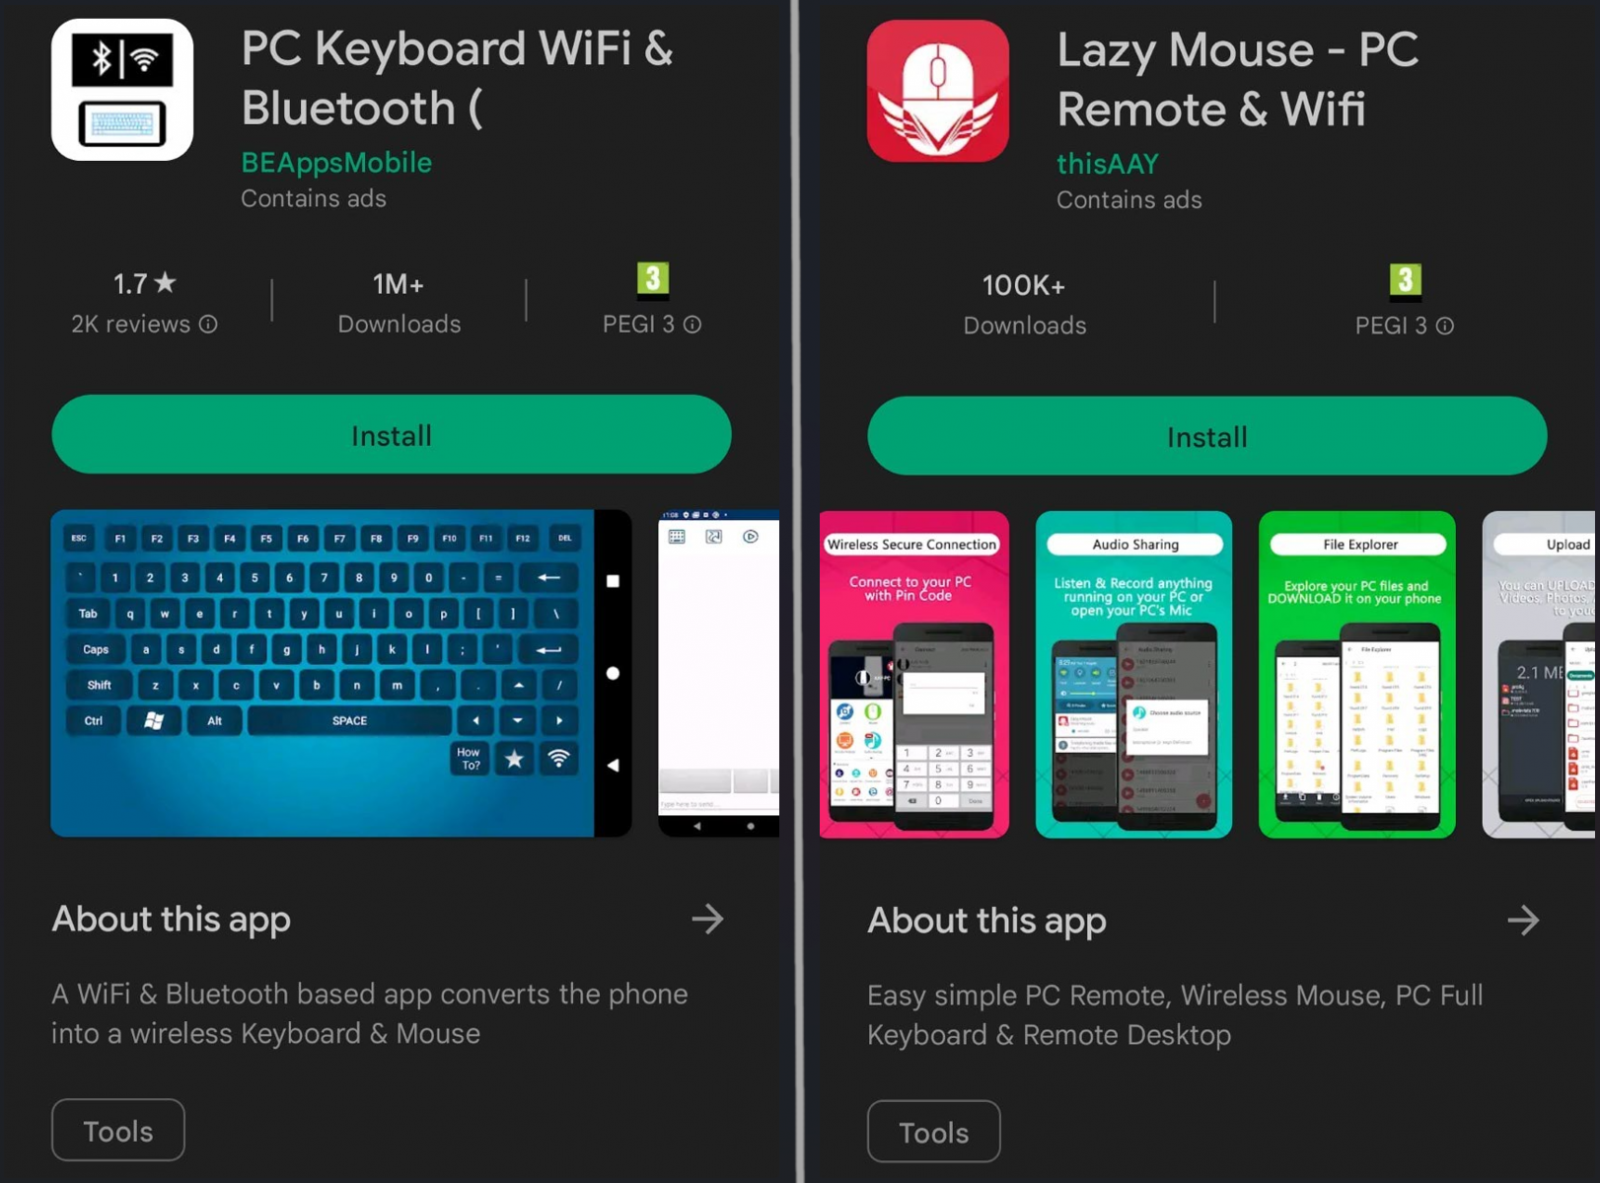
Среди уязвимых приложений обнаружились PC Keyboard, Lazy Mouse и Telepad (как платные, так и бесплатные версии). На площадке Google Play Store у этих приложений в общей сумме более двух миллионов инсталляций.


На проблемы обратили внимание специалисты компании Synopsys. Они же указали разработчикам на бреши в августе 2022 года. После безуспешных попыток связаться с авторами софта, исследователи опубликовали отчёт, описывающий уязвимости.

Интересно, что четыре выявленные бреши из семи получили 9,8 балла по шкале CVSS. Список проблем выглядит так:

  • CVE-2022-45477 (9,8 балла) — дыра в Telepad, позволяющая удалённому пользователю отправить команды серверы и выполнить код.
  • CVE-2022-45478 (5,1 балла) — уязвимость в Telepad, позволяющая провести атаку «Человек посередине» и получить нажатия клавиш в виде простого текста.
  • CVE-2022-45479 (9,8 балла) — проблема в PC Keyboard, допускающая удалённое выполнение кода.
  • CVE-2022-45480 (5,1 балла) — брешь PC Keyboard, позволяющая провести атаку «Человек посередине» и получить нажатия клавиш в виде простого текста.
  • CVE-2022-45481 (9,8 балла) — отсутствие необходимости устанавливать пароль в дефолтной конфигурации Lazy Mouse, позволяет выполнить вредоносный код.
  • CVE-2022-45482 (9,8 балла) — уязвимость сервера Lazy Mouse, приводящая к успешному брутфорсу.
  • CVE-2022-45483 (5,1 балла) — ещё одна дыра в Lazy Mouse, позволяющая провести атаку «Человек посередине» и получить нажатия клавиш в виде простого текста.
Подпишитесь на новости

Мосбиржа поручила ИИ отбирать акции по отчётности, котировкам и новостям

Московская биржа 19 ноября начала рассчитывать и публиковать индекс МосБиржи, Финуслуг Искусственного интеллекта под кодом AIMOEX. Акции для него отбирает мультиагентная ИИ-система, оценивающая их потенциальную доходность.

О запуске сообщается на сайте Московской биржи. В индекс включают 20 акций из состава индекса широкого рынка MOEXBMI, объединяющего 100 бумаг.

Вес отдельного инструмента ограничен 8%. Состав AIMOEX будут пересматривать ежемесячно. Для отбора система анализирует финансовые показатели компаний, динамику котировок и новости.

Учитываются прибыльность, темпы роста бизнеса, долговая нагрузка, дивиденды, выраженность ценового тренда, значимость и давность событий.

На основе этих данных ИИ рассчитывает AI Score, модельную оценку привлекательности каждой акции. В индекс попадают 20 бумаг с наиболее высокими оценками.

Биржа публикует два варианта индикатора. Ценовой индекс пересчитывается каждые 15 секунд во время основной и дополнительных торговых сессий. Индекс полной доходности привоится раз в день по итогам основной сессии.

По словам председателя правления Мосбиржи Виктора Жидкова, новый индикатор позволит сравнить традиционный отбор бумаг по капитализации в свободном обращении с многофакторной оценкой ИИ.

RSS: Новости на портале Anti-Malware.ru