



В Android-софте для удалённых клавиатур нашли критические RCE-бреши

В Android-софте для удалённых клавиатур нашли критические RCE-бреши

В Android-софте для удалённых клавиатур нашли критические RCE-бреши

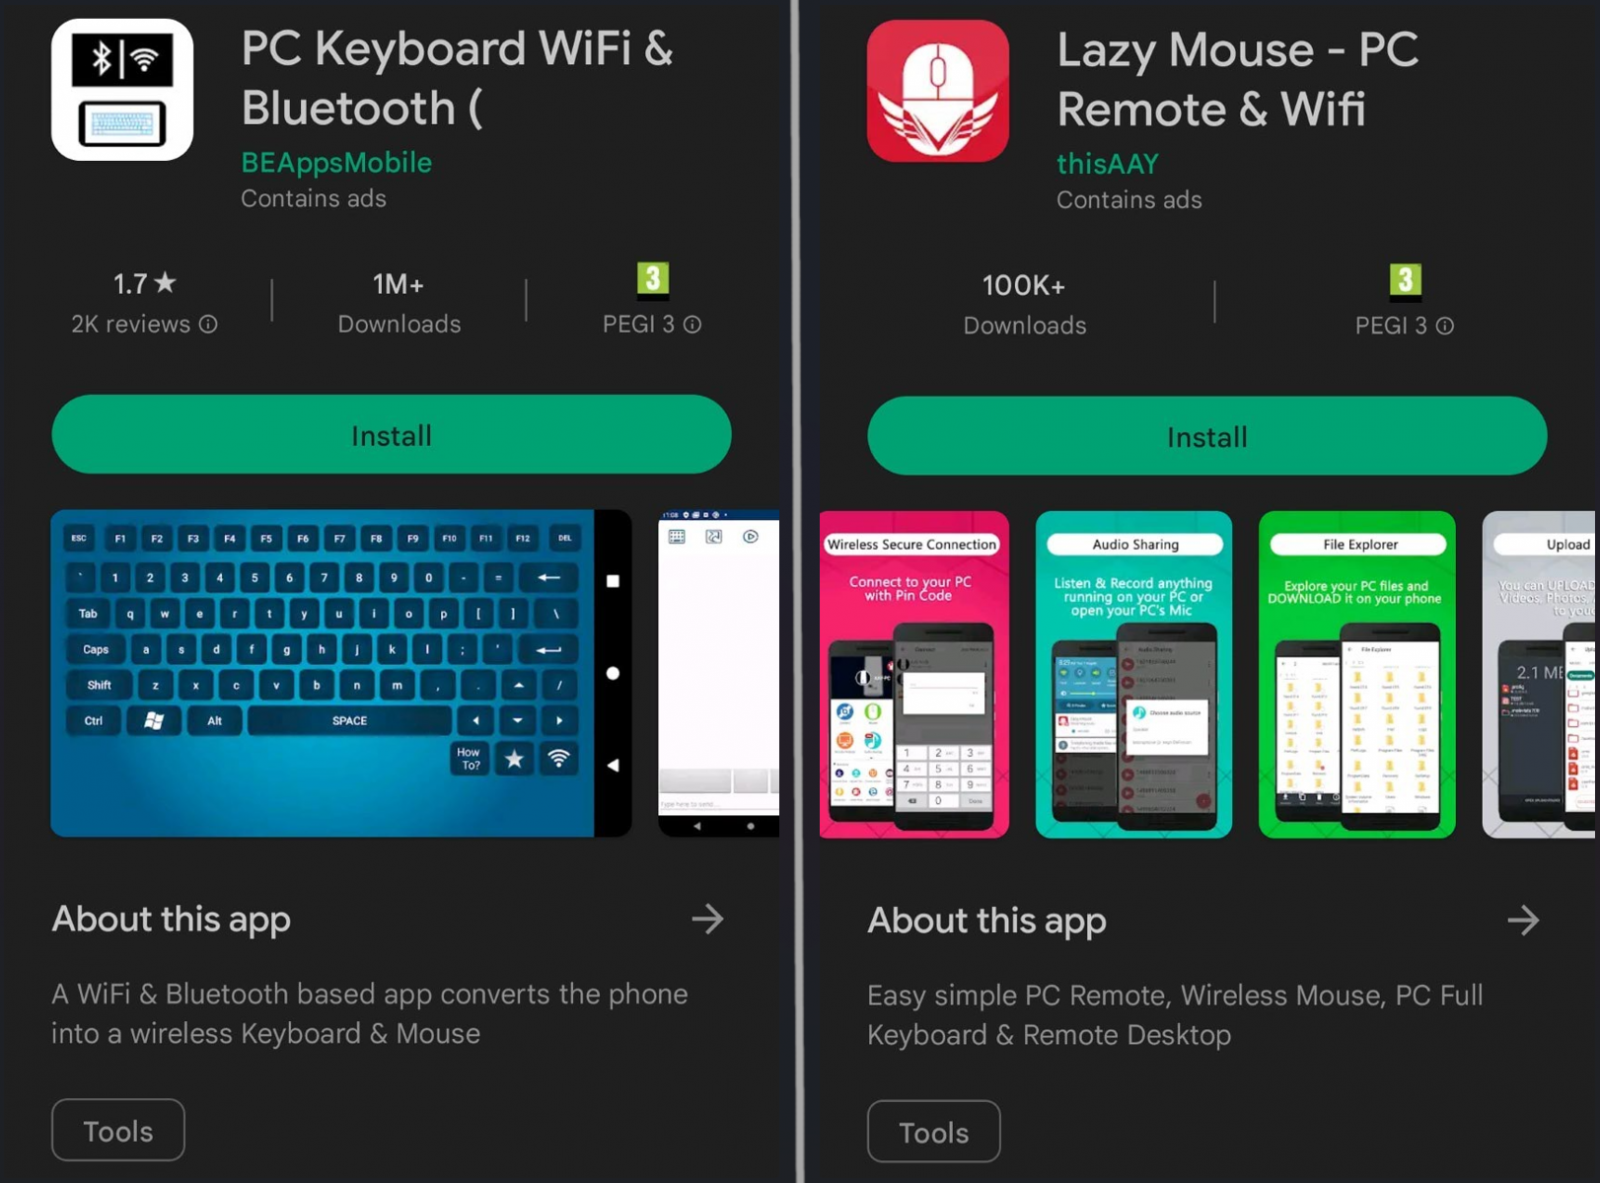
Приложения для Android, позволяющие использовать мобильные устройства в качестве клавиатур для десктопа, содержат критические уязвимости. В случае эксплуатации эти бреши позволяют перехватить нажатия клавиш и даже выполнить код удалённо.

Среди уязвимых приложений обнаружились PC Keyboard, Lazy Mouse и Telepad (как платные, так и бесплатные версии). На площадке Google Play Store у этих приложений в общей сумме более двух миллионов инсталляций.


На проблемы обратили внимание специалисты компании Synopsys. Они же указали разработчикам на бреши в августе 2022 года. После безуспешных попыток связаться с авторами софта, исследователи опубликовали отчёт, описывающий уязвимости.

Интересно, что четыре выявленные бреши из семи получили 9,8 балла по шкале CVSS. Список проблем выглядит так:

  • CVE-2022-45477 (9,8 балла) — дыра в Telepad, позволяющая удалённому пользователю отправить команды серверы и выполнить код.
  • CVE-2022-45478 (5,1 балла) — уязвимость в Telepad, позволяющая провести атаку «Человек посередине» и получить нажатия клавиш в виде простого текста.
  • CVE-2022-45479 (9,8 балла) — проблема в PC Keyboard, допускающая удалённое выполнение кода.
  • CVE-2022-45480 (5,1 балла) — брешь PC Keyboard, позволяющая провести атаку «Человек посередине» и получить нажатия клавиш в виде простого текста.
  • CVE-2022-45481 (9,8 балла) — отсутствие необходимости устанавливать пароль в дефолтной конфигурации Lazy Mouse, позволяет выполнить вредоносный код.
  • CVE-2022-45482 (9,8 балла) — уязвимость сервера Lazy Mouse, приводящая к успешному брутфорсу.
  • CVE-2022-45483 (5,1 балла) — ещё одна дыра в Lazy Mouse, позволяющая провести атаку «Человек посередине» и получить нажатия клавиш в виде простого текста.
Подпишитесь на новости

Пассворк вдвое снизил цену на менеджер паролей к «Чёрной пятнице»

Пассворк, российский разработчик менеджера паролей и секретов для бизнеса, с 16 ноября по 5 декабря проводит акцию «Чёрная пятница». Для каждой версии продукта действует своё предложение: для установки на серверы компании — скидка, для облачного решения — бонус при пополнении баланса.

Задача, которую решают такие системы, знакома большинству ИТ-отделов. Доступы к рабочим сервисам со временем расползаются по чатам, таблицам и личным заметкам. Сложности начинаются, когда новому сотруднику нужно сразу выдать несколько доступов, уходящему закрыть их, а подрядчику открыть доступ ровно на неделю.

В Пассворке учётные данные хранятся в общих сейфах. Доступ к ним выдаёт администратор через роли и группы, а действия пользователей сохраняются в истории. Новому сотруднику открываются нужные сейфы, у уходящего права отзываются в одном месте, а подрядчику можно открыть только те записи, которые нужны ему для работы.

Версия для установки на серверы подходит организациям, которые хотят хранить данные внутри своего контура. Облачное решение рассчитано на тех, кому нужен быстрый старт без собственной инфраструктуры.

В рамках акции на покупку версии для установки на собственные серверы действует скидка 50%. В облачном решении пополнения баланса в период акции удваиваются.

Продукт можно протестировать бесплатно. Подробные условия опубликованы на сайте Пассворка.

RSS: Новости на портале Anti-Malware.ru