



Исследователи случайно обнаружили, как прибить KmsdBot

Исследователи случайно обнаружили, как прибить KmsdBot

Исследователи случайно обнаружили, как прибить KmsdBot

Тестируя кросс-платформенный бот в лабораторных условиях, эксперты Akamai послали некорректную команду. Получив ее, образец KmsdBot выдал ошибку и перестал отвечать.

О появлении нового ботнета, способного проводить DDoS-атаки и майнить монеро, стало известно в прошлом месяце, после публикации Akamai Security Research. Лежащий в его основе Go-зловред, которому было присвоено кодовое имя KmsdBot, умеет также самостоятельно распространяться, подбирая пароли к SSH.

Продолжая изучать нового вредоноса, исследователи создали установку из двух виртуальных машин. В одной запустили бинарник KmsdBot, другая имитировала командный сервер.

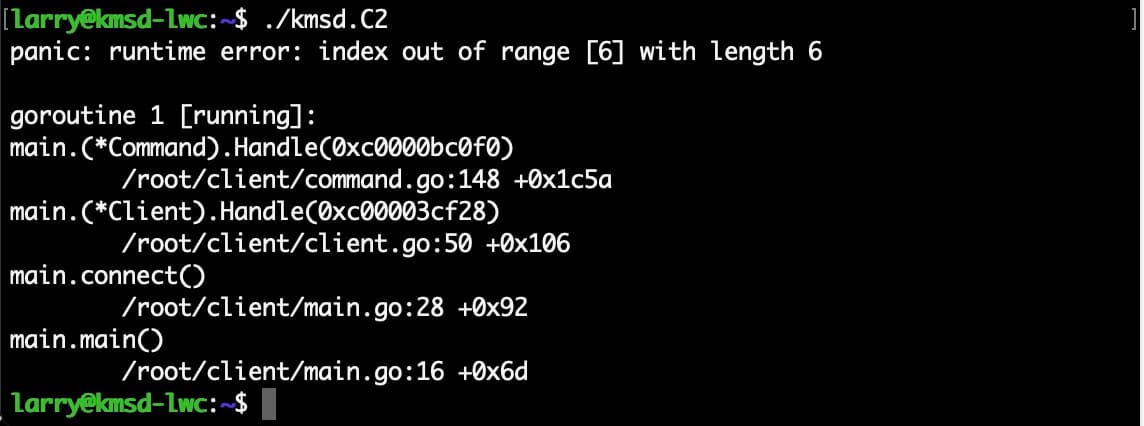
В ходе проверки C2-функциональности связь с «оператором» внезапно прервалась — как выяснилось, из-за одной-единственной команды. Отдавая ее, аналитики допустили синтаксическую ошибку — не поставили пробел между целевым сайтом и портом:

!bigdata www.bitcoin.com443 / 30 3 3 100

Проверка на наличие таких ошибок в KmsdBot отсутствует, поэтому неправильно переданные параметры вызвали сбой программы:


У KmsdBot также нет механизма устойчивости, а значит, оператору зловреда в этом случае придется повторно заражать целевую систему и заново налаживать C2-связь.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru