



В Docker Hub обнаружены 1600 образов с майнерами и вшитыми секретами

В Docker Hub обнаружены 1600 образов с майнерами и вшитыми секретами

В Docker Hub обнаружены 1600 образов с майнерами и вшитыми секретами

По данным Sysdig, почти две трети pull-запросов (61%) в репозитории Docker Hub приходится на публичные хранилища образов. Исследование показало, что такие загрузки небезопасны.

Чтобы в этом убедиться, специалисты несколько месяцев изучали содержимое образов контейнера, выложенных пользователями Docker Hub в общий доступ. Совокупно было проанализировано более 250 тыс. Linux-образов; как оказалось, 1652 из них представляют угрозу для пользователей.

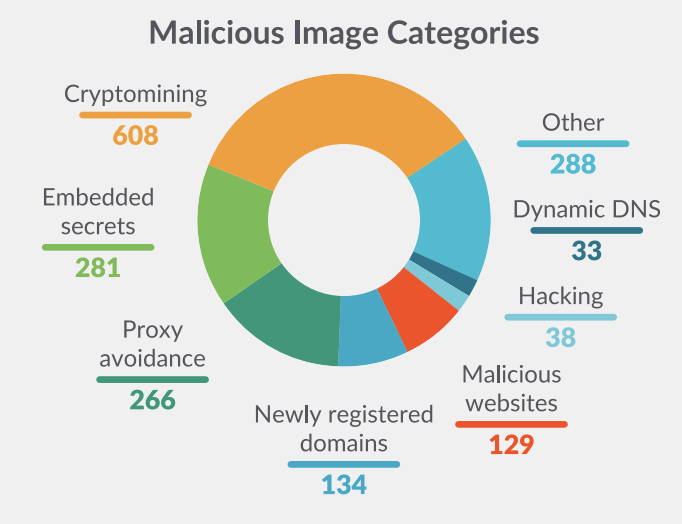
Таящиеся опасности эксперты разделили на две группы: вшитые секретные ключи и вредоносные IP-адреса или URL. Наибольшее количество опасных находок ожидаемо пришлось на долю криптомайнеров. Среди идентификационных данных, оставленных в коде — умышленно или по недосмотру, были обнаружены SSH-ключи, учетки AWS, токены GitHub и NPM.


Примечательно, что большинство образов, нацеленных на скрытую добычу криптовалюты, были замаскированы под легитимный софт. Авторы вредоносных публикаций использовали популярные имена Liferay, Joomla, Drupal и т. п. в расчете на невнимательность пользователя — и не промахнулись. Так, вредоносный образ vibersastra/golang был скачан 6900 раз, vibersastra/ubuntu — 10 000 раз; оба содержат XMRig и выложены из-под аккаунта Docker Hub, открытого четыре месяца назад.

Результаты исследования включены в годовой отчет Sysdig об облачных угрозах, полнотекстовая версия доступна на сайте компании (требуется регистрация).

Подпишитесь на новости

Ноябрьский патч Android закрывает 216 уязвимостей, включая 0-click

Google выпустила ноябрьский набор патчей для Android и устранила 216 уязвимостей, из которых 23 — критические. Среди самых опасных выделяют бреши, позволяющие удалённо выполнить код без дополнительных привилегий и действий владельца смартфона.

Подробности Google опубликовала в бюллетене от 2 ноября.

В компоненте Framework исправлена критическая CVE-2026-58868. Ещё две критические ошибки удалённого выполнения кода — CVE-2026-58876 и CVE-2026-58936 — находятся в System. В таблицах для них указаны исправления для Android 14-17.

Обновление также устраняет проблемы повышения привилегий, раскрытия информации и отказа в обслуживании. Патчи затрагивают ядро, Bluetooth, виртуализацию и компоненты производителей чипов, включая MediaTek и Qualcomm.

В бюллетене нет отметок об известной эксплуатации этих ошибок в реальных атаках. Но отсутствие такой отметки не делает критическую уязвимость безобидной.

Полный набор исправлений укладывается в набор 2026-11-05 или новее. Проверять стоит именно эту дату в настройках устройства: наличие Android последней версии само по себе не подтверждает установку всех патчей.

Часть исправлений распространяется через системные обновления Google Play. Доступность остальных зависит от производителя смартфона.

RSS: Новости на портале Anti-Malware.ru