



В Docker Hub обнаружены 1600 образов с майнерами и вшитыми секретами

В Docker Hub обнаружены 1600 образов с майнерами и вшитыми секретами

В Docker Hub обнаружены 1600 образов с майнерами и вшитыми секретами

По данным Sysdig, почти две трети pull-запросов (61%) в репозитории Docker Hub приходится на публичные хранилища образов. Исследование показало, что такие загрузки небезопасны.

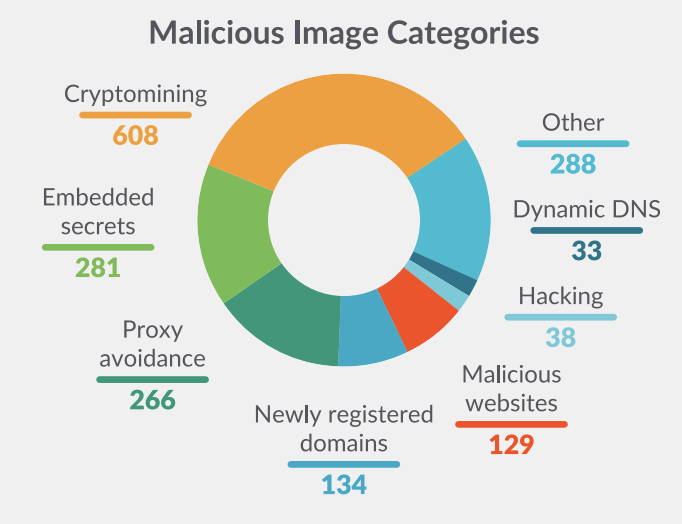
Чтобы в этом убедиться, специалисты несколько месяцев изучали содержимое образов контейнера, выложенных пользователями Docker Hub в общий доступ. Совокупно было проанализировано более 250 тыс. Linux-образов; как оказалось, 1652 из них представляют угрозу для пользователей.

Таящиеся опасности эксперты разделили на две группы: вшитые секретные ключи и вредоносные IP-адреса или URL. Наибольшее количество опасных находок ожидаемо пришлось на долю криптомайнеров. Среди идентификационных данных, оставленных в коде — умышленно или по недосмотру, были обнаружены SSH-ключи, учетки AWS, токены GitHub и NPM.


Примечательно, что большинство образов, нацеленных на скрытую добычу криптовалюты, были замаскированы под легитимный софт. Авторы вредоносных публикаций использовали популярные имена Liferay, Joomla, Drupal и т. п. в расчете на невнимательность пользователя — и не промахнулись. Так, вредоносный образ vibersastra/golang был скачан 6900 раз, vibersastra/ubuntu — 10 000 раз; оба содержат XMRig и выложены из-под аккаунта Docker Hub, открытого четыре месяца назад.

Результаты исследования включены в годовой отчет Sysdig об облачных угрозах, полнотекстовая версия доступна на сайте компании (требуется регистрация).

Подпишитесь на новости

Google обвинила производителя ТВ-приставок в создании ботнета

Купили ТВ-приставку, а вместе с ней получили тайного арендатора домашнего интернета. Google и партнёры отключили инфраструктуру бэкдора XCPE, объединившего более 1,3 млн приставок. По оценке Google, вредоносную систему намеренно создала и использовала Videostrong — производитель устройств, связанный с брендом MECOOL.

Подробности расследования компания опубликовала в своём блоге.

Google утверждает, что Videostrong продавала доступ к заражённым устройствам другим злоумышленникам. Те загружали дополнительные модули для рекламного мошенничества, подключения приставок к прокси-сетям и распространения вредоносной программы.

Возможности не ограничивались накруткой рекламы. Исследователи наблюдали создание скриншотов, имитацию нажатий, выгрузку сведений об аккаунтах и выполнение команд. Приставка под телевизором фактически становилась чужим компьютером внутри домашней сети.


Вредоносные компоненты обнаружили в разных моделях и брендах за несколько лет. По версии Google, производитель обходил проверки, загружая опасный код после первого запуска. Компания уже изменила процедуру тестирования.

Google прекратила сотрудничество с Videostrong и запретила ей выпускать устройства с предустановленными приложениями Google. Важная деталь: бэкдор встроен в системную прошивку и способен переустанавливать удалённый компонент после перезагрузки.

RSS: Новости на портале Anti-Malware.ru