



В Docker Hub обнаружены 1600 образов с майнерами и вшитыми секретами

В Docker Hub обнаружены 1600 образов с майнерами и вшитыми секретами

В Docker Hub обнаружены 1600 образов с майнерами и вшитыми секретами

По данным Sysdig, почти две трети pull-запросов (61%) в репозитории Docker Hub приходится на публичные хранилища образов. Исследование показало, что такие загрузки небезопасны.

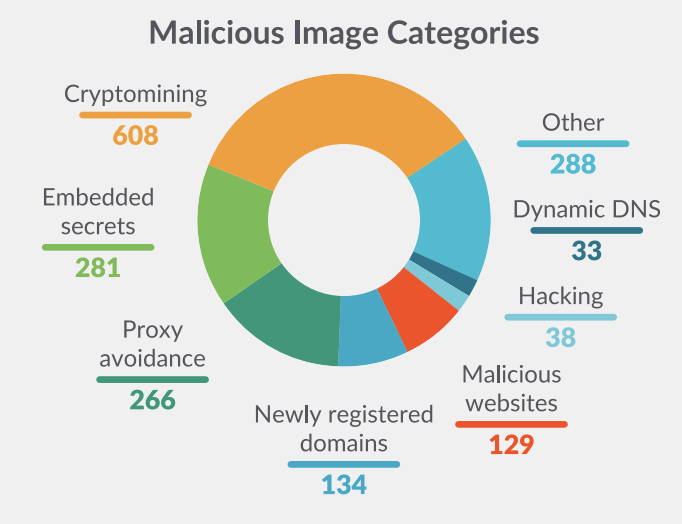
Чтобы в этом убедиться, специалисты несколько месяцев изучали содержимое образов контейнера, выложенных пользователями Docker Hub в общий доступ. Совокупно было проанализировано более 250 тыс. Linux-образов; как оказалось, 1652 из них представляют угрозу для пользователей.

Таящиеся опасности эксперты разделили на две группы: вшитые секретные ключи и вредоносные IP-адреса или URL. Наибольшее количество опасных находок ожидаемо пришлось на долю криптомайнеров. Среди идентификационных данных, оставленных в коде — умышленно или по недосмотру, были обнаружены SSH-ключи, учетки AWS, токены GitHub и NPM.


Примечательно, что большинство образов, нацеленных на скрытую добычу криптовалюты, были замаскированы под легитимный софт. Авторы вредоносных публикаций использовали популярные имена Liferay, Joomla, Drupal и т. п. в расчете на невнимательность пользователя — и не промахнулись. Так, вредоносный образ vibersastra/golang был скачан 6900 раз, vibersastra/ubuntu — 10 000 раз; оба содержат XMRig и выложены из-под аккаунта Docker Hub, открытого четыре месяца назад.

Результаты исследования включены в годовой отчет Sysdig об облачных угрозах, полнотекстовая версия доступна на сайте компании (требуется регистрация).

Подпишитесь на новости

США велели удалить Acronis из федеральных систем до 27 января за связь с РФ

Американским федеральным гражданским ведомствам велели распрощаться с Acronis: до 27 января 2027 года продукты компании должны исчезнуть из их информационных систем. Новые закупки тоже под запретом. Швейцарская штаб-квартира и смена владельцев не сняли вопросов о российских связях разработчика.

О многолетней проверке компании рассказало издание Nextgov/FCW со ссылкой на двух бывших американских чиновников.

Распоряжение Министерства внутренней безопасности США подписано ещё 31 июля, но опубликовано в Federal Register только 30 октября. Ограничения охватывают Acronis AG и связанные структуры, включая Acronis Inc. и Acronis SCS, а также поставляемые ими продукты. Купить тот же софт через посредника — тоже не обходной манёвр.

По данным собеседников Nextgov/FCW, проверка тянулась почти десятилетие. Чиновников интересовало, продолжают ли российские разработчики работать с кодом Acronis и достаточно ли компания снизила риски цепочки поставок. При этом источники не сообщили о конкретных доказательствах наличия бэкдоров, связывающих продукты с Москвой.

После 2022 года Acronis приостановила работу в России и перевезла специалистов в другие страны. В 2025-м контрольный пакет приобрела шведская EQT. Компания подчёркивает: более 75% её акций принадлежат западным инвесторам, а сделку одобрил американский комитет CFIUS. Но для допуска в федеральные системы этого оказалось недостаточно.

На частный рынок США нынешнее распоряжение полного запрета не накладывает.

RSS: Новости на портале Anti-Malware.ru