



Группировка Witchetty прячет бэкдор в логотипе Windows (стеганография)

Группировка Witchetty прячет бэкдор в логотипе Windows (стеганография)

Группировка Witchetty прячет бэкдор в логотипе Windows (стеганография)

Исследователи наткнулись на новую кампанию, за которой стоит группировка “Witchetty“. Интересная особенность этих атак — использование стеганографии для сокрытия бэкдора в логотипе Windows.

Эксперты полагают, что Witchetty тесно связана с китайской правительственной кибергруппировкой APT10 (также известна под именем “Cicada“). Кроме того, прослеживается связь и с TA410, ранее атаковавшей энергоснабжающие организации в США.

Специалисты Symantec выяснили, что кибергруппа запустила новую кампанию кибершпионажа в феврале 2022 года, целями которой стали правительства двух стран Среднего Востока и фондовая биржа в Африке. Эта кампания активна по сей день.

Для запуска новых атак киберпреступники обновили набор своих инструментов, чтобы иметь возможность эксплуатировать различные уязвимости. И самое интересное — злоумышленники задействовали стеганографию для сокрытия вредоносной программы от антивирусного софта.

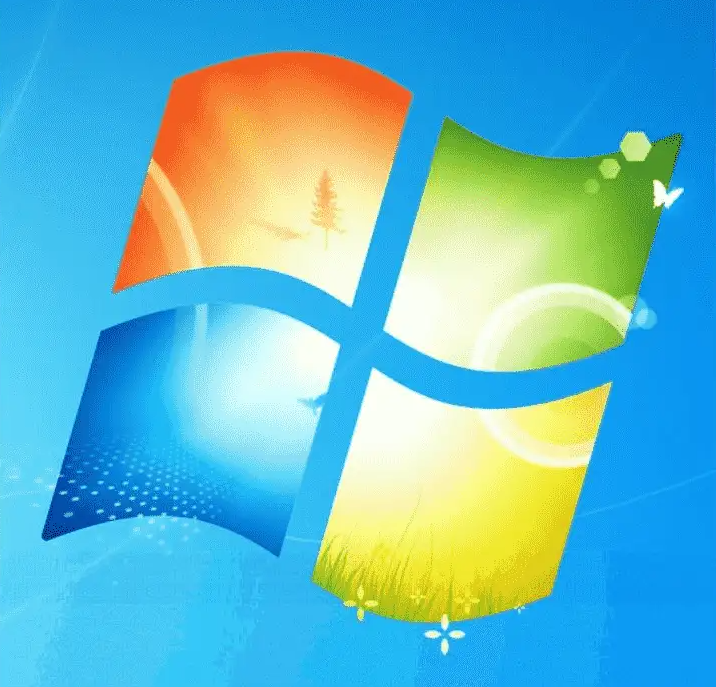
Как это обычно бывает со стеганографией, атакующие поместили зашифрованный XOR бэкдор в изображение. И не в простое изображение — в логотип Windows, который Symantec приводит в своём отчёте.


Соответствующий файл группировка разместила в проверенном облачном хранилище, а не на командном сервере, что ещё больше затрудняет детектирование вредоносной активности. Злоумышленники эксплуатируют следующие уязвимости:

Спрятанный в логотипе Windows бэкдор позволяет операторам запускать и завершать процессы, модифицировать реестр Windiows, скачивать дополнительные пейлоады и извлекать различные файлы.

Подпишитесь на новости

Мошенники требуют повторно оплатить штрафы ГАИ под предлогом сбоя

Мошенники рассылают россиянам сообщения от имени Госавтоинспекции и Федерального казначейства с требованием повторно оплатить штраф или госпошлину. Предлог — предыдущий платёж якобы не был учтён после обновления системы.

О схеме рассказала РИА Новости пресс-служба платформы «Мошеловка» Народного фронта.

Получателю предлагают заново перечислить деньги либо внести небольшую комиссию за подтверждение операции. Для этого его направляют по фишинговой ссылке, убеждая, что иначе возникнет задолженность.

В «Мошеловке» подчеркнули, что государственные ведомства и Федеральное казначейство не требуют повторных платежей через сторонние ссылки и не взимают комиссии за подтверждение транзакций.

Проверять сведения об оплате специалисты платформы рекомендуют в подтверждённой учётной записи на «Госуслугах». Электронные квитанции об уплате госпошлин стоит сохранять.

Если данные о платеже не совпадают, следует обратиться в соответствующее ведомство через его официальную электронную приёмную.

RSS: Новости на портале Anti-Malware.ru