


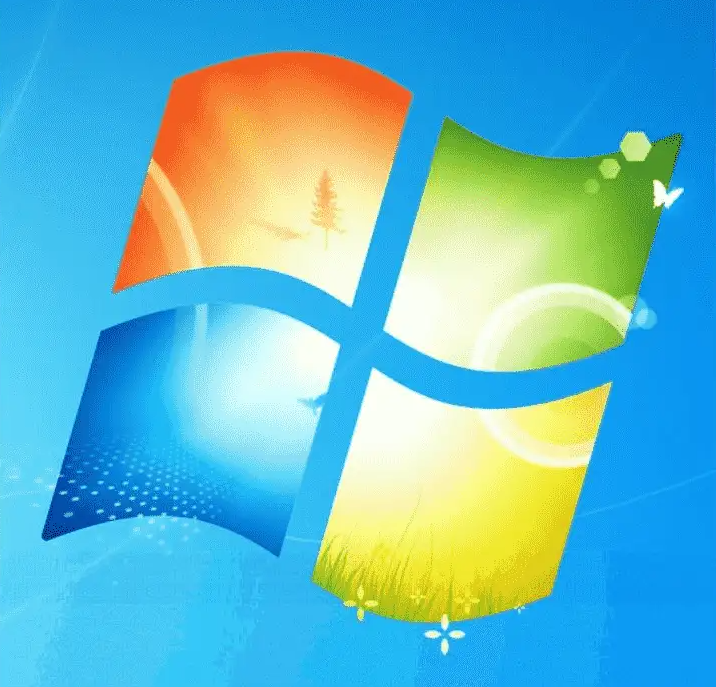

Группировка Witchetty прячет бэкдор в логотипе Windows (стеганография)

Группировка Witchetty прячет бэкдор в логотипе Windows (стеганография)

Группировка Witchetty прячет бэкдор в логотипе Windows (стеганография)

Исследователи наткнулись на новую кампанию, за которой стоит группировка “Witchetty“. Интересная особенность этих атак — использование стеганографии для сокрытия бэкдора в логотипе Windows.

Эксперты полагают, что Witchetty тесно связана с китайской правительственной кибергруппировкой APT10 (также известна под именем “Cicada“). Кроме того, прослеживается связь и с TA410, ранее атаковавшей энергоснабжающие организации в США.

Специалисты Symantec выяснили, что кибергруппа запустила новую кампанию кибершпионажа в феврале 2022 года, целями которой стали правительства двух стран Среднего Востока и фондовая биржа в Африке. Эта кампания активна по сей день.

Для запуска новых атак киберпреступники обновили набор своих инструментов, чтобы иметь возможность эксплуатировать различные уязвимости. И самое интересное — злоумышленники задействовали стеганографию для сокрытия вредоносной программы от антивирусного софта.

Как это обычно бывает со стеганографией, атакующие поместили зашифрованный XOR бэкдор в изображение. И не в простое изображение — в логотип Windows, который Symantec приводит в своём отчёте.


Соответствующий файл группировка разместила в проверенном облачном хранилище, а не на командном сервере, что ещё больше затрудняет детектирование вредоносной активности. Злоумышленники эксплуатируют следующие уязвимости:

Спрятанный в логотипе Windows бэкдор позволяет операторам запускать и завершать процессы, модифицировать реестр Windiows, скачивать дополнительные пейлоады и извлекать различные файлы.

Подпишитесь на новости

Kaspersky Premium для macOS научился вычищать хвосты удалённых приложений

Перетащить программу в корзину на macOS — ещё не значит действительно от неё избавиться. После удаления на диске могут остаться кеш, cookies, настройки, журналы и другие цифровые ошмётки. Теперь Kaspersky Premium предлагает собрать этот мусор и вынести его окончательно.

Новая функция «Удаление приложений» находит связанные с программами остаточные файлы, включая те, что сохранились после предыдущих удалений.

При этом общие компоненты, которые продолжают использовать другие приложения, трогать не должны. Функция также ищет дубликаты программ и позволяет удалить их все сразу либо выбрать конкретные копии.

По данным опроса «Лаборатории Касперского», 56% владельцев устройств на macOS очищают историю браузера, cookies, кеш и временные файлы, а 54% удаляют ненужные фотографии и видео.

При этом неиспользуемые приложения сносят только 44% респондентов. И даже после этого программа может уйти, а чемодан с её файлами — остаться. Проблема не ограничивается забитым накопителем.

В остатках могут храниться токены учётных записей, пароли, IP-адреса, имена пользователей, журналы событий, фрагменты документов, фотографии, переписка и пути к личным каталогам. Особенно весело это становится при продаже компьютера или получении к нему доступа злоумышленниками.

Удалённые через новую функцию файлы можно восстановить из корзины или непосредственно из Kaspersky Premium, пока приложение не закрыто.

Разработчики также напоминают: под утилиты для очистки macOS регулярно маскируются вредоносные программы.

RSS: Новости на портале Anti-Malware.ru