



Группировка Witchetty прячет бэкдор в логотипе Windows (стеганография)

Группировка Witchetty прячет бэкдор в логотипе Windows (стеганография)

Группировка Witchetty прячет бэкдор в логотипе Windows (стеганография)

Исследователи наткнулись на новую кампанию, за которой стоит группировка “Witchetty“. Интересная особенность этих атак — использование стеганографии для сокрытия бэкдора в логотипе Windows.

Эксперты полагают, что Witchetty тесно связана с китайской правительственной кибергруппировкой APT10 (также известна под именем “Cicada“). Кроме того, прослеживается связь и с TA410, ранее атаковавшей энергоснабжающие организации в США.

Специалисты Symantec выяснили, что кибергруппа запустила новую кампанию кибершпионажа в феврале 2022 года, целями которой стали правительства двух стран Среднего Востока и фондовая биржа в Африке. Эта кампания активна по сей день.

Для запуска новых атак киберпреступники обновили набор своих инструментов, чтобы иметь возможность эксплуатировать различные уязвимости. И самое интересное — злоумышленники задействовали стеганографию для сокрытия вредоносной программы от антивирусного софта.

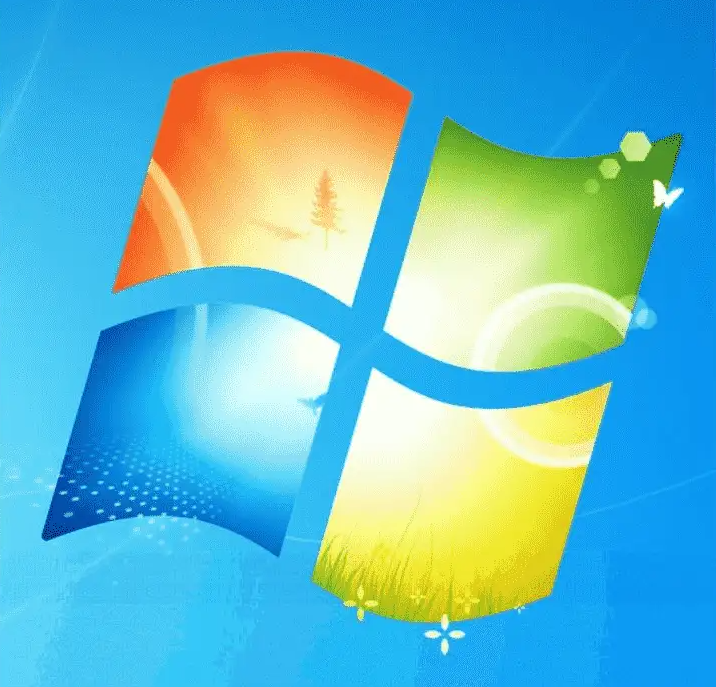
Как это обычно бывает со стеганографией, атакующие поместили зашифрованный XOR бэкдор в изображение. И не в простое изображение — в логотип Windows, который Symantec приводит в своём отчёте.


Соответствующий файл группировка разместила в проверенном облачном хранилище, а не на командном сервере, что ещё больше затрудняет детектирование вредоносной активности. Злоумышленники эксплуатируют следующие уязвимости:

Спрятанный в логотипе Windows бэкдор позволяет операторам запускать и завершать процессы, модифицировать реестр Windiows, скачивать дополнительные пейлоады и извлекать различные файлы.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru