



Проверка правописания в Chrome и Microsoft Edge может сливать ваши пароли

Проверка правописания в Chrome и Microsoft Edge может сливать ваши пароли

Проверка правописания в Chrome и Microsoft Edge может сливать ваши пароли

Функция расширенной проверки правописания в браузерах Google Chrome и Microsoft Edge в отдельных случаях может слить корпорациям Google и Microsoft персональные данные, включая пароли пользователей.

Несмотря на то что функция проверки орфографии в современных браузерах давно стала привычной для рядовых веб-сёрферов, многие задумывались на тему дальнейшей судьбы отправляемых разработчикам данных.

Особенно остро стоит вопрос: а что происходит с полями для ввода паролей. Известно, что браузеры Chrome и Edge устанавливаются по умолчанию с включёнными возможностями проверки правописания, а вот расширенные функции Chrome Enhanced Spellcheck или Microsoft Editor нужно активировать вручную.

Тем не менее именно расширенные версии проверки корректного написания слов представляют риск для конфиденциальности пользователей, считают эксперты. Если мы включим Chrome Enhanced Spellcheck или Microsoft Editor, вводимая информация будет отправляться в корпорации Google и Microsoft.

В зависимости от того, на каком веб-сайте вы находитесь, в руки разработчиков могут попасть конфиденциальные данные: номера социального страхования, имена, адреса, электронная почта, даты рождения, другая контактная информация, а также финансовые сведения (данные банковских карт).

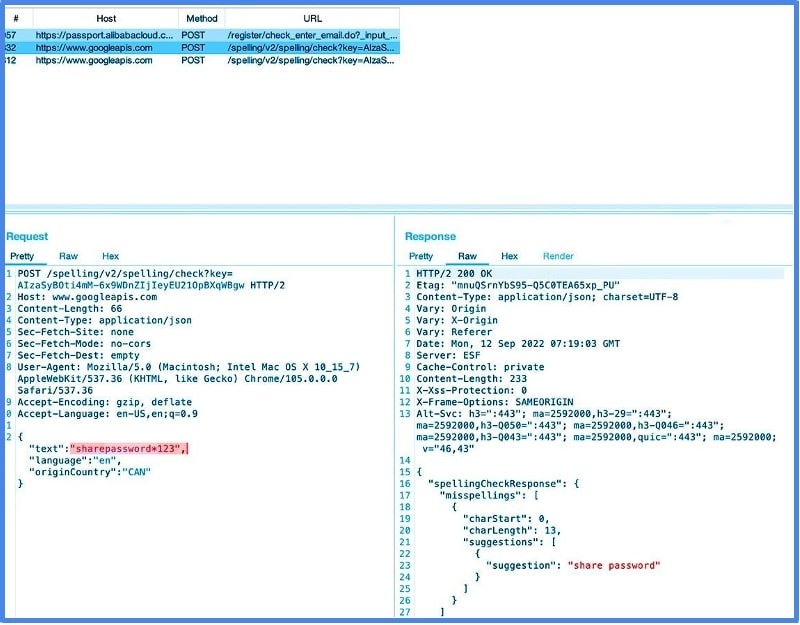
Джош Саммитт, сооснователь компании otto-js, обнаружил эту проблему в процессе тестирования механизма детектирования поведения скриптов. По словам специалиста, при активации Chrome Enhanced Spellcheck или Microsoft Editor «фактически все вводимые данные» отправляются в Google и Microsoft.

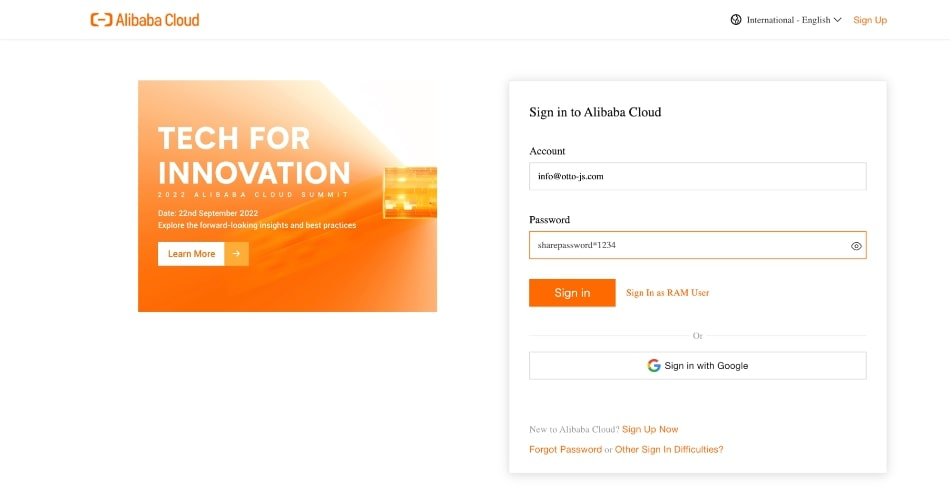
«Более того, если вы воспользуетесь функцией “показать пароль“ при вводе учётных данных, проверка правописания отправит разработчикам даже ваш пароль. Ряд самых крупных веб-сайтов в Сети имеет тенденцию передавать персональные данные при вводе в соответствующие поля», — пишет Саммитт в блоге.

В качестве примера исследователь приводит платформу Alibaba Cloud.


Саммитт даже записал небольшой видеоролик, в котором демонстрируется передача вводимых в поля учётных данных:


Издание BleepingComputer провело собственные тесты, в ходе которых выяснилось, что Google Chrome передаёт разработчикам сведения, введённые на следующих крупных сайтах:

  • CNN — сливает и имена пользователей, и пароли;
  • Facebook.com (признан экстремистским, деятельность на территории России запрещена) — сливает и имена пользователей, и пароли;
  • SSA.gov (Social Security Login) — сливает только имена;
  • Bank of America — сливает только имена пользователей;
  • Verizon — сливает только имена пользователей.

Выход из ситуации прост: отключить функцию расширенной проверки правописания.

Подпишитесь на новости

Открыли таблицу — запустили чужой код: брешь в LibreOffice и OpenOffice

Исследователи показали атаку на пользователей LibreOffice и Apache OpenOffice, для которой не нужно разрешать макросы, поскольку привычного предупреждения вообще нет. Важное условие — в офисном пакете должна быть включена поддержка Java.

LibreOffice уже устранила уязвимость CVE-2026-63277. Разработчики рекомендуют обновиться до версии 26.2.5 или 26.8.0 либо более новой. О наличии патчей объявили 5 октября.

Проблема возникла на стыке обычных функций. Таблица Calc может автоматически обновлять диапазон ячеек из внешнего источника данных. При открытии вредоносного документа программа загружает связанный файл базы данных, а тот указывает на Java-драйвер с кодом атакующего. В итоге офисный пакет запускает этот код внутри своего процесса.

По отдельности механизмы легитимные. Вместе — путь от открытия документа до выполнения чужого кода без запроса доверия. Отключенные макросы такую цепочку не останавливают.


В демонстрации исследователи запускали калькулятор — безобидное подтверждение возможности атаки. Но тем же способом можно выполнить другой Java-код. Проверки прошли на Windows и Linux; проблема не привязана к одной ОС. Пока опубликован только демонстрационный эксплойт, сведений о реальных атаках нет.

У Apache OpenOffice аналогичная брешь получила номер CVE-2026-59265. Уязвимы версии вплоть до 4.1.16 включительно. Патч ожидается в 4.1.17, которая еще проходит тестирование.

До выхода заплатки пользователям OpenOffice рекомендуют отключить Java в настройках или не открывать недоверенные таблицы. Пользователям LibreOffice доступно обновление.

RSS: Новости на портале Anti-Malware.ru