



TikTok: Наши системы не взламывали, исходный код не крали

TikTok: Наши системы не взламывали, исходный код не крали

TikTok: Наши системы не взламывали, исходный код не крали

TikTok отрицает появившуюся ранее информацию о взломе систем социальной площадки и краже исходного кода, а также пользовательских данных. В компании заявили, что опубликованные на хакерском форуме сведения «не имеют к ней никакого отношения».

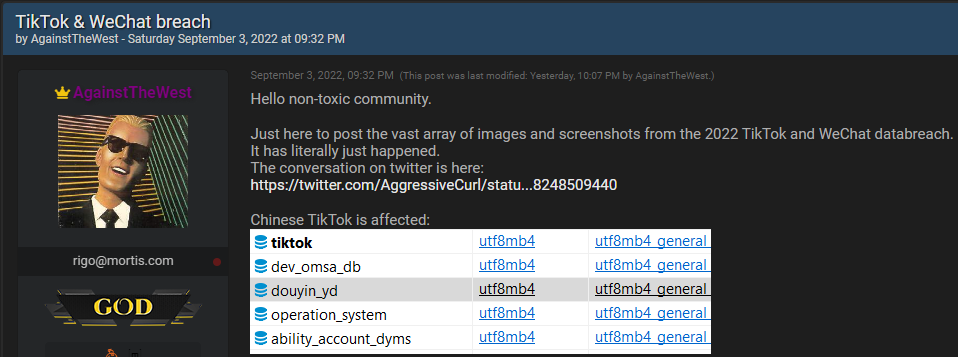
Речь идёт об одном из тем на форуме киберпреступной тематики. Некий пользователь под ником “AgainstTheWest“ утверждал, что его группе удалось взломать системы TikTok и WeChat.

Топикстартер даже приложил скриншоты, на которых запечатлена якобы база данных, принадлежащая пострадавшим компаниям. По словам злоумышленников, информацию удалось вытащить благодаря облаку Alibaba, в котором хранились данные пользователей TikTok и WeChat.

Киберпреступники также отметили, что на скомпрометированном сервере хранились 2,05 млрд записей, а общий вес БД — 790 ГБ. Среди затронутых данных хакеры перечисляли пользовательскую информацию, статистику, исходный код софта, cookies и токены, сведения о сервере и многое другое.


«Несмотря на своё имя AgainstTheWest атакует страны, угрожающие западному миру. Например, на сегодняшний день среди её целей есть Китай и Россия, а в скором времени группировка планирует атаковать Северную Корею, Белоруссию и Иран», — объясняет исследователь под псевдонимом CyberKnow.

Представители TikTok рассказали изданию BleepingComputer, что все заявления о взломе являются выдумкой. Более того, опубликованный на хакерском форуме код не имеет никакого отношения к социальной платформе.

Telegram-канал «Утечки информации», сославшись на одного из читателей, сообщил о блокировки пользователя “AgainstTheWest“ на форуме. Причина бана — распространение фейковых утечек.

Напомним, в начале месяца Microsoft сообщила об опасной уязвимости в Android-версии приложения TikTok. Эксплуатация бага позволяет получить контроль над аккаунтами пользователей.

Подпишитесь на новости

Ideco присвоила ARinteg статус золотого партнёра за совместные проекты

Системный интегратор ARinteg получил статус «Золотой партнёр Ideco» по итогам совместных проектов в области сетевой безопасности. Компании связывают присвоение статуса с объёмом выполненных проектов и компетенциями технической и коммерческой команд интегратора.

В рамках сотрудничества ARinteg поставляет и внедряет межсетевой экран нового поколения Ideco NGFW Novum.

Решение предназначено для защиты сетевого периметра и организации безопасного удалённого доступа. Ещё одно направление совместной работы — переход заказчиков с зарубежных NGFW на продукт Ideco.

Коммерческий директор ARinteg Дмитрий Слободенюк сообщил, что новый статус расширяет возможности интегратора в совместных проектах. Компания рассчитывает предоставлять заказчикам более полную поддержку на всех этапах внедрения: от пилотирования до ввода в эксплуатацию.

Руководитель отдела по работе с партнёрами Ideco Сергей Маркин отметил техническую экспертизу ARinteg. По его словам, вендор заинтересован в партнёрах, способных выполнять масштабные проекты на базе Ideco NGFW в условиях импортозамещения и распространения гибридных инфраструктур.

RSS: Новости на портале Anti-Malware.ru