



TikTok: Наши системы не взламывали, исходный код не крали

TikTok: Наши системы не взламывали, исходный код не крали

TikTok: Наши системы не взламывали, исходный код не крали

TikTok отрицает появившуюся ранее информацию о взломе систем социальной площадки и краже исходного кода, а также пользовательских данных. В компании заявили, что опубликованные на хакерском форуме сведения «не имеют к ней никакого отношения».

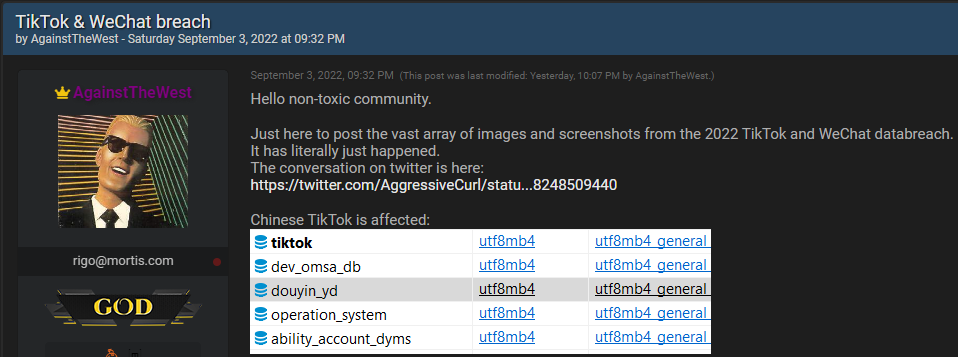
Речь идёт об одном из тем на форуме киберпреступной тематики. Некий пользователь под ником “AgainstTheWest“ утверждал, что его группе удалось взломать системы TikTok и WeChat.

Топикстартер даже приложил скриншоты, на которых запечатлена якобы база данных, принадлежащая пострадавшим компаниям. По словам злоумышленников, информацию удалось вытащить благодаря облаку Alibaba, в котором хранились данные пользователей TikTok и WeChat.

Киберпреступники также отметили, что на скомпрометированном сервере хранились 2,05 млрд записей, а общий вес БД — 790 ГБ. Среди затронутых данных хакеры перечисляли пользовательскую информацию, статистику, исходный код софта, cookies и токены, сведения о сервере и многое другое.


«Несмотря на своё имя AgainstTheWest атакует страны, угрожающие западному миру. Например, на сегодняшний день среди её целей есть Китай и Россия, а в скором времени группировка планирует атаковать Северную Корею, Белоруссию и Иран», — объясняет исследователь под псевдонимом CyberKnow.

Представители TikTok рассказали изданию BleepingComputer, что все заявления о взломе являются выдумкой. Более того, опубликованный на хакерском форуме код не имеет никакого отношения к социальной платформе.

Telegram-канал «Утечки информации», сославшись на одного из читателей, сообщил о блокировки пользователя “AgainstTheWest“ на форуме. Причина бана — распространение фейковых утечек.

Напомним, в начале месяца Microsoft сообщила об опасной уязвимости в Android-версии приложения TikTok. Эксплуатация бага позволяет получить контроль над аккаунтами пользователей.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru