



Слитые документы раскрыли услуги по взлому Android и iOS за $8 млн

Слитые документы раскрыли услуги по взлому Android и iOS за $8 млн

Слитые документы раскрыли услуги по взлому Android и iOS за $8 млн

Утекшие документы показали, что небольшая компания Intellexa, специализирующаяся на кибершпионаже, предлагает услуги по взлому мобильных устройств на Android и iOS. Соответствующие эксплойты, согласно прайсу, будут стоить около восьми миллионов долларов.

Фактически это продолжатели дела и прямые конкуренты израильской компании NSO Group, которая со своим инструментом Pegasus наделала немало шума за последние годы.

На официальном сайте Intellexa утверждается, что компания предлагает технологии, позволяющие правоохранительным органам и спецслужбам «защищать общество». На ресурсе также есть информация, что Intellexa функционирует на территории Евросоюза.

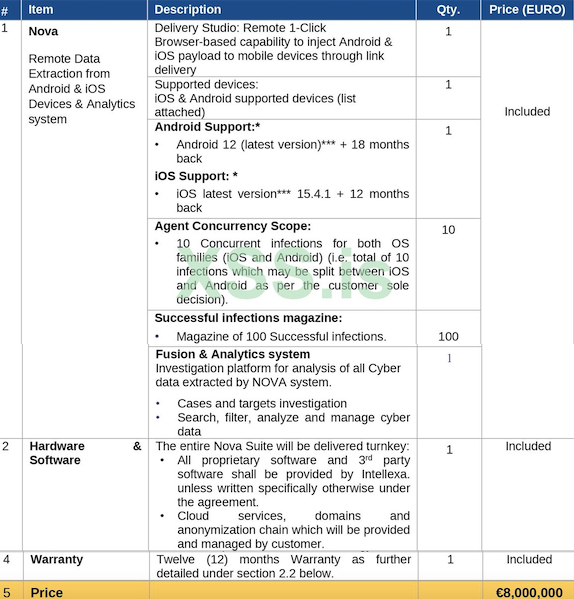
Площадка Vx-undergroud опубликовала в Twitter скриншоты, на которых запечатлены несколько документов с коммерческими предложениями Intellexa. Эти документы, отмеченные статусом конфиденциальных, описывают услуги по удаленному извлечению данных с мобильных устройств на Android и iOS.

В частности, компания предлагает 0-click эксплойты, позволяющие внедрить пейлоад на устройства, работающие под управлением Android и iOS. Согласно описанию, потенциальная жертва должна кликнуть по ссылке для активации эксплойта.


Кроме того, в слитых документах частично указан список Android-смартфонов, против которых атака должна сработать. Эксплойты должны также «пробить» iOS 15.4.1 и последний на данный момент апдейт Android 12.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru