



Коммерческие антивирусы воруют код у Патрика Уордла, заявил Патрик Уордл

Коммерческие антивирусы воруют код у Патрика Уордла, заявил Патрик Уордл

Коммерческие антивирусы воруют код у Патрика Уордла, заявил Патрик Уордл

Знаменитый исследователь в области кибербезопасности Патрик Уордл, выступавший на конференции Black Hat, заявил, что ряд коммерческих антивирусных продуктов без разрешения используют его алгоритмы. Другими словами, речь идет о воровстве кода.

Вместе с Уордлом своим анализом на Black Hat поделился Том Макгуайр из Университета Джонса Хопкинса. Сам Уордл, напомним, специализируется на защите macOS-устройств.

Исследование экспертов сосредоточено вокруг OverSight, бесплатного инструмента, разработанного организацией Objective-See Foundation (основателем является Патрик Уордл). OverSight позволяет пользователям macOS мониторить работу микрофона и камеры устройства, а также уведомляет, если какой-либо процесс хочет получить доступ к записи звука или видео.

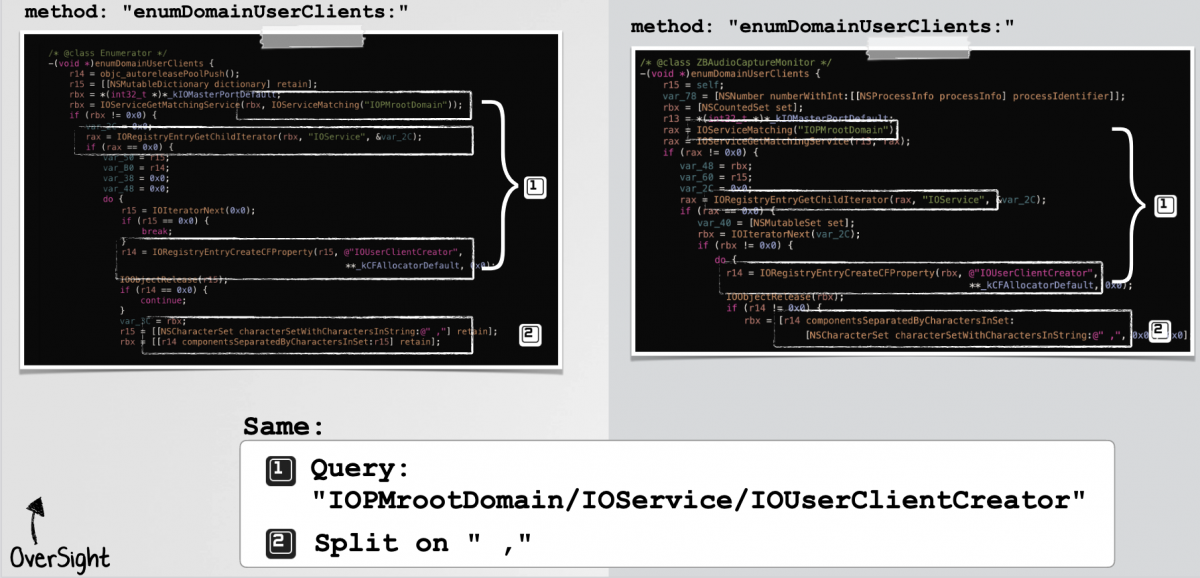
Изучив сторонние защитные программы, Уордл и Макгуайр пришли к выводу, что три подобных инструмента используют алгоритмы OverSight без спроса. Интересно, что приложение Уордла распространяется бесплатно с 2016 года, однако только в 2021-м специалист открыл его исходный код.

Если условный разработчик стороннего защитного софта провел обратный инжиниринг с целью создания собственного продукта — это как минимум неэтично, не говоря уже о юридической стороне вопроса.

Уордл и Макгуайр задействовали Google и правила Yara для вычисления коммерческих продуктов, которые используют те же методы, пути, строки, ключи реестра и логику парсинга, что и OverSight.


Всем компаниям, которых уличили в подобном, Уордл направил соответствующие уведомления.

Подпишитесь на новости

Android 17 ограничит доступ к специальным возможностям непроверенному софту

Google перекрывает один из любимых маршрутов Android-троянов. При включении Advanced Protection доступ к службам специальных возможностей получат только проверенные приложения категории Accessibility Tools. Уговорить пользователя нажать разрешить вредоносу станет недостаточно.

Как объясняет Google, ограничение действует в Android 17. Оно сохраняет доступ для вспомогательных инструментов, например экранных дикторов, но отсекает приложения, не соответствующие требованиям.

Проблема в широких полномочиях AccessibilityService: этот механизм позволяет приложениям взаимодействовать с экраном и интерфейсами других программ. Мошенники используют его для чтения конфиденциальных данных, установки вредоносов и блокировки удаления. Функция помощи пользователю превращается в инструмент против него.

Заодно Google расширила набор защиты. В режиме Advanced Protection отключается WebGPU в Chrome, а на поддерживаемых устройствах новые USB-подключения при заблокированном экране работают только для зарядки.

Ещё одна функция блокирует устройство при повторных неудачных попытках аутентификации в настройках или защищённых приложениях. USB Protection и Failed Authentication Lock доступны лишь на части устройств с Android 17.

Для расследования атак предусмотрен Intrusion Logging: события безопасности и сети сохраняются в облаке со сквозным шифрованием на срок до 12 месяцев. Этот журнал нужно включать отдельно вручную.

Главное условие — активированная Advanced Protection. Именно этот режим включает новые ограничения: обычная установка Android 17 сама по себе не означает, что все приложения лишатся доступа к специальным возможностям.

RSS: Новости на портале Anti-Malware.ru