


Telegram-бот раздаёт под видом ЮниКредит банковский Android-троян

Telegram-бот раздаёт под видом ЮниКредит банковский Android-троян

Telegram-бот раздаёт под видом ЮниКредит банковский Android-троян

Эксперты D3Lab обнаружили поддельную страницу UniCredit, которая обещает пользователям $100 за установку приложения и ещё по $50 за каждого приглашённого друга. Щедрость, как обычно, заканчивается там, где начинается APK-файл.

Мошенники зарегистрировали домен unicredit-tme[.]shop и оформили его под банковскую акцию.

Кнопка загрузки вела не в официальный магазин, а в Telegram-бота. Тот уже уговаривал жертву установить приложение вручную и разрешить загрузку из неизвестных источников.

Скачанный APK маскируется под приложение UniCredit, но на деле является загрузчиком. Внутри него спрятан банковский троян Albiriox — вредонос не скачивается отдельно из интернета, а собирается прямо на устройстве из замаскированных файлов. Такой трюк снижает шанс, что защитные системы успеют перехватить загрузку.


После установки троян просит доступ к специальным возможностям Android, СМС, уведомлениям и отображению поверх других окон. Этого хватает, чтобы читать экран, нажимать кнопки, перехватывать коды подтверждения и показывать фальшивые формы входа.

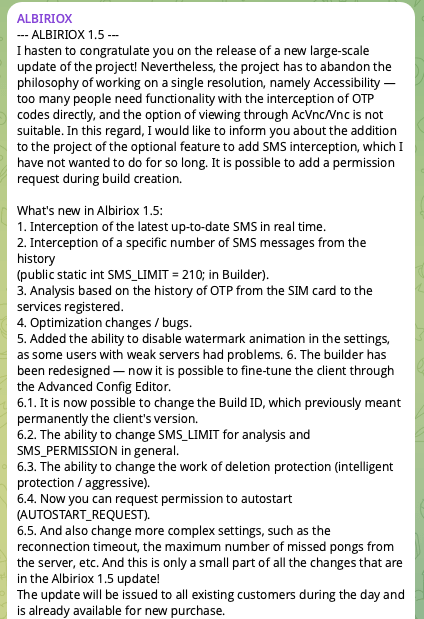
Albiriox продаётся по модели «вредонос как услуга» примерно за $650 в месяц и, по данным исследователей, нацелен более чем на 400 банковских, финтех- и криптоприложений. Оператор получает удалённый доступ к телефону почти как через VNC и может подтверждать переводы прямо с устройства жертвы, обходя двухфакторную аутентификацию.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru