



Коммерческие антивирусы воруют код у Патрика Уордла, заявил Патрик Уордл

Коммерческие антивирусы воруют код у Патрика Уордла, заявил Патрик Уордл

Коммерческие антивирусы воруют код у Патрика Уордла, заявил Патрик Уордл

Знаменитый исследователь в области кибербезопасности Патрик Уордл, выступавший на конференции Black Hat, заявил, что ряд коммерческих антивирусных продуктов без разрешения используют его алгоритмы. Другими словами, речь идет о воровстве кода.

Вместе с Уордлом своим анализом на Black Hat поделился Том Макгуайр из Университета Джонса Хопкинса. Сам Уордл, напомним, специализируется на защите macOS-устройств.

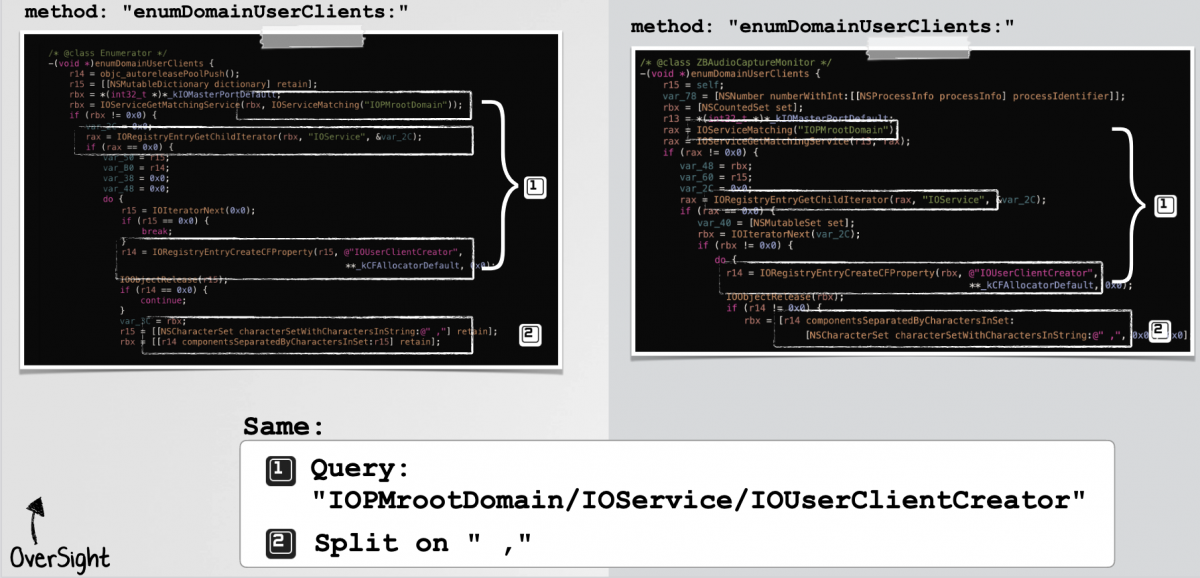
Исследование экспертов сосредоточено вокруг OverSight, бесплатного инструмента, разработанного организацией Objective-See Foundation (основателем является Патрик Уордл). OverSight позволяет пользователям macOS мониторить работу микрофона и камеры устройства, а также уведомляет, если какой-либо процесс хочет получить доступ к записи звука или видео.

Изучив сторонние защитные программы, Уордл и Макгуайр пришли к выводу, что три подобных инструмента используют алгоритмы OverSight без спроса. Интересно, что приложение Уордла распространяется бесплатно с 2016 года, однако только в 2021-м специалист открыл его исходный код.

Если условный разработчик стороннего защитного софта провел обратный инжиниринг с целью создания собственного продукта — это как минимум неэтично, не говоря уже о юридической стороне вопроса.

Уордл и Макгуайр задействовали Google и правила Yara для вычисления коммерческих продуктов, которые используют те же методы, пути, строки, ключи реестра и логику парсинга, что и OverSight.


Всем компаниям, которых уличили в подобном, Уордл направил соответствующие уведомления.

Подпишитесь на новости

Бэкдор ClingSTUN превращает Linux-устройства в прокси для атакующих

Чужой трафик на вашем оборудовании без спроса и с автозапуском. Исследователи из FortiGuard Labs обнаружили Linux-бэкдор ClingSTUN, который превращает заражённые системы в прокси, выполняет удалённые команды и умеет атаковать другие устройства.

Согласно исследованию FortiGuard Labs, операторы вредоноса используют около двух десятков уязвимостей для первоначального проникновения.

Под ударом оборудование разных производителей, включая D-Link, Ivanti, Tenda и TP-Link. В самом бэкдоре также обнаружен механизм распространения с эксплойтами для семи уязвимостей.

Загрузчики подбирают полезную нагрузку под архитектуру устройства: поддерживаются x86-64, ARM, i386, MIPS и PowerPC. После заражения ClingSTUN завершает процессы конкурирующих вредоносов, отключает сторожевой таймер и закрепляется в системе.

Для этого создаёт скрытые исполняемые копии и добавляет команды запуска в системные сценарии инициализации.

Особенность бэкдора — использование публичных STUN-серверов. Этот протокол помогает определить внешний IP-адрес и сопоставление портов за NAT. Вредонос задействует легитимную инфраструктуру, чтобы поддерживать сетевую связность заражённого устройства.

Но записывать все такие серверы в сообщники хакеров было бы ошибкой. Исследователи подчёркивают: сторонние STUN-сервисы не следует автоматически считать инфраструктурой атакующих.

Для обнаружения важна совокупность признаков: подозрительные процессы, неожиданные UDP-соединения и регулярный трафик поддержания связи.

RSS: Новости на портале Anti-Malware.ru