



Коммерческие антивирусы воруют код у Патрика Уордла, заявил Патрик Уордл

Коммерческие антивирусы воруют код у Патрика Уордла, заявил Патрик Уордл

Коммерческие антивирусы воруют код у Патрика Уордла, заявил Патрик Уордл

Знаменитый исследователь в области кибербезопасности Патрик Уордл, выступавший на конференции Black Hat, заявил, что ряд коммерческих антивирусных продуктов без разрешения используют его алгоритмы. Другими словами, речь идет о воровстве кода.

Вместе с Уордлом своим анализом на Black Hat поделился Том Макгуайр из Университета Джонса Хопкинса. Сам Уордл, напомним, специализируется на защите macOS-устройств.

Исследование экспертов сосредоточено вокруг OverSight, бесплатного инструмента, разработанного организацией Objective-See Foundation (основателем является Патрик Уордл). OverSight позволяет пользователям macOS мониторить работу микрофона и камеры устройства, а также уведомляет, если какой-либо процесс хочет получить доступ к записи звука или видео.

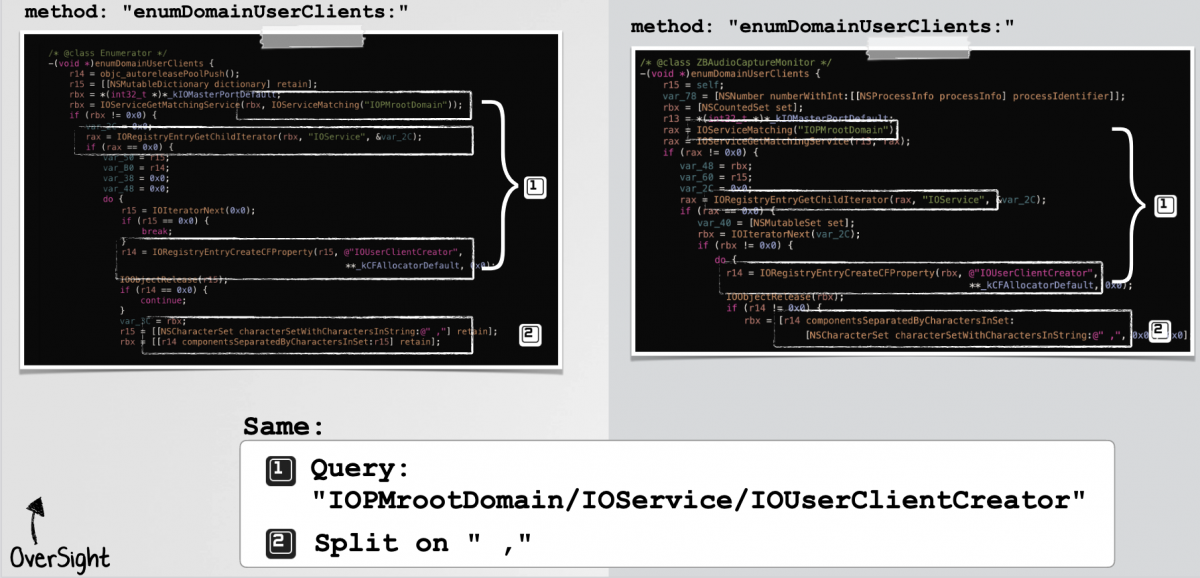
Изучив сторонние защитные программы, Уордл и Макгуайр пришли к выводу, что три подобных инструмента используют алгоритмы OverSight без спроса. Интересно, что приложение Уордла распространяется бесплатно с 2016 года, однако только в 2021-м специалист открыл его исходный код.

Если условный разработчик стороннего защитного софта провел обратный инжиниринг с целью создания собственного продукта — это как минимум неэтично, не говоря уже о юридической стороне вопроса.

Уордл и Макгуайр задействовали Google и правила Yara для вычисления коммерческих продуктов, которые используют те же методы, пути, строки, ключи реестра и логику парсинга, что и OverSight.


Всем компаниям, которых уличили в подобном, Уордл направил соответствующие уведомления.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru