



Cisco подтвердила факт атаки банды Yanluowang на свои системы

Cisco подтвердила факт атаки банды Yanluowang на свои системы

Cisco подтвердила факт атаки банды Yanluowang на свои системы

Представители Cisco подтвердили, что компания стала жертвой кибератаки операторов программы-вымогателя Yanluowang. Инцидент произошел в конце мая, однако, по словам Cisco, злоумышленники не смогли добраться до внутренней информации и повлиять на работу корпорации.

Несмотря на то что хакерам удалось пробраться в сеть техногиганта, команда безопасности «немедленно приняла меры по сдерживанию и ограничению их доступа».

«Мы не выявили воздействия на наши корпоративные процессы. Продукты и сервисы, а также конфиденциальная информация клиентов и сотрудников не были затронуты в ходе инцидента», — заявили в пресс-службе Cisco.

В блоге корпорации также отмечается, что специалистам удалось установить группировку, стоящую за атакой. Это были операторы программы-вымогателя Yanluowang, утверждающие, что им удалось украсть внутренние данные Cisco.

Злоумышленники даже разместили в даркнете список файлов, которые, предположительно, принадлежат Cisco. Однако в заявлении техногиганта утверждается, что специалистам удалось заблокировать попытки получить доступ к внутренней сети.

Согласно посту команды Cisco Security Incident Response (CSIRT), киберпреступники украли учетные данные одного из сотрудников, получив доступ к его Google-аккаунту. Интересно, что служащий хранил пароли в браузере, за что и поплатился: злоумышленники утащили их при очередной синхронизации.

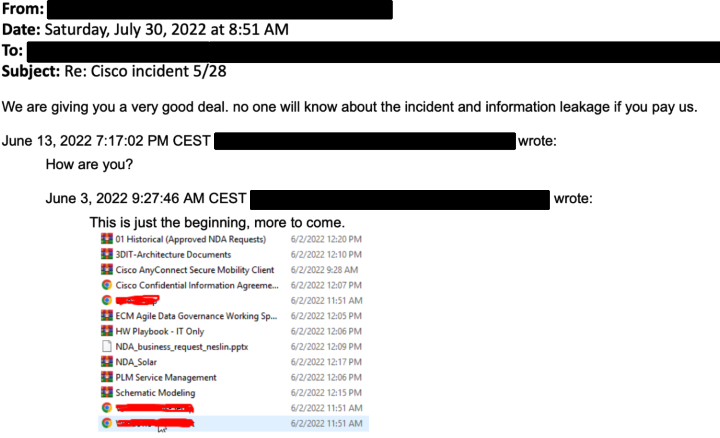
После атаки операторы Yanluowang направили Cisco скриншот, на котором якобы изображен список скомпрометированных файлов. Как утверждают сами преступники, им удалось укрыть 2,75 ГБ информации.


Cisco обратилась в правоохранительные органы, чтобы найти и наказать банду Yanluowang.

Подпишитесь на новости

В России сформулировали главную проблему ИИ — у него нет страха

Искусственному интеллекту не хватает страха перед ошибкой. Такую мысль высказал заместитель главы Минцифры России Александр Шойтов на конференции BIS Summit, посвящённой информационной безопасности бизнеса и ИТ.

«В ИИ нужно встроить систему страха, чтобы он боялся совершить ошибку, как человек», — заявил Шойтов в ходе дискуссии.

Речь, конечно, не о дрожащей нейросети, которая перед каждым ответом вспоминает ипотеку и разговор с начальником. Под страхом можно понимать встроенный механизм сомнения: способность модели оценивать последствия своих действий, признавать нехватку данных и останавливаться, если цена ошибки слишком высока.

Сейчас генеративный ИИ способен уверенно выдавать неверные ответы, придумывать факты и выполнять опасные команды без человеческого ощущения риска.

Для обычного чат-бота это заканчивается галлюцинацией, а для ИИ-агента с доступом к корпоративным системам — удалёнными файлами, утечкой данных или нарушением работы инфраструктуры.

На BIS Summit прозвучала и ещё более амбициозная идея — встроить в ИИ-модели совесть. Её озвучил Николай Лишин, заместитель руководителя ФМБА России. Если страх должен удерживать систему от ошибки, то совесть, по такой логике, должна помогать оценивать допустимость самого действия.

Получается своеобразный технический портрет идеального ИИ: достаточно умный, чтобы решить задачу, достаточно напуганный, чтобы всё перепроверить, и достаточно совестливый, чтобы вовремя отказаться. Осталось только написать для этого техническое задание.

RSS: Новости на портале Anti-Malware.ru