



Яндекс Диск используется в целевых кибератаках на российский ТЭК

Яндекс Диск используется в целевых кибератаках на российский ТЭК

Яндекс Диск используется в целевых кибератаках на российский ТЭК

Хакеры начали использовать Яндекс Диск в атаках на российские медиаресурсы и топливно-энергетические компании. Речь о группировке АРТ31, которую считают китайской. Эксперты рекомендуют “не витать в облаках” без антивируса.

О схеме с использованием Яндекса Диска для кибератак рассказали в Positive Technologies. До этого преступники задействовали популярные зарубежные сервисы OneDrive и Dropbox. Хранилище из России злоумышленники использовали впервые, утверждают специалисты.

Загрузить в подобные файловые хранилища вредоносный код просто — компании не имеют права идентифицировать личные файлы пользователей. 

Обнаружить саму вредоносную активность сложно, она выглядит как обычный трафик.

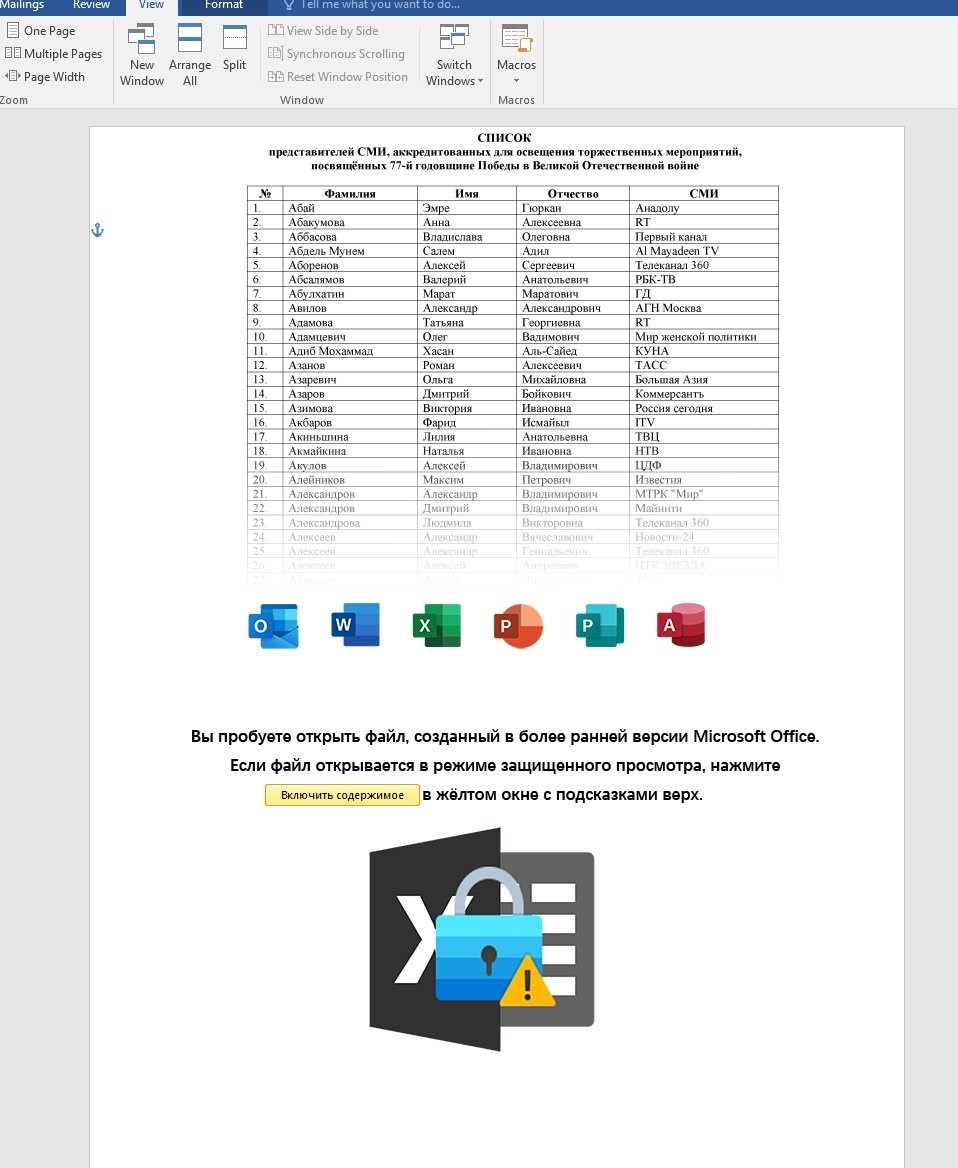
Заражение устройства происходит так: жертва по электронной почте получает документ с названием, например, «список.docx». Как только его открывают, файл начинает загрузку макроса (специального алгоритма, записанного злоумышленником заранее).


Алгоритм приводится в действие и загружает три файла: исполняемый (набор инструментов, заставляющий компьютер выполнить определенную задачу), вредоносную библиотеку и сам документ, который должен отвлечь внимание пользователя.

Исполняемый файл — это компонент “Яндекс Браузера”, уязвимого к кибератаке, сказали в Positive Technologies. Там уточнили: “Яндекс Браузер” в полном составе не используется, то есть у пользователя на компьютере может быть открыт любой другой, задействован один конкретный файл. Далее вирус идет на “Яндекс Диск” и забирает оттуда необходимые ему команды, рассказали специалисты.

Исследование показало, что атакующие используют “Яндекс Диск” в качестве контрольного сервера. Хакеры из APT31 задействовала популярный облачный сервис в том числе для того, чтобы трафик был похож на легитимный, объяснил эксперт Positive Technologies Даниил Колосков.

По его словам, вредоносную программу, которую применяют в качестве контрольного сервера “Яндекс Диск”, крайне сложно идентифицировать.

Чтобы защитить себя, эксперты по информационной безопасности советуют с недоверием относиться к любым вложениям в электронных письмах, пришедших с незнакомых адресов.

Переход на российские облачные хранилища для атаки на российских же пользователей выглядит весьма логичным и прогнозируемым, комментирует новость для Anti-Malware руководитель группы защиты инфраструктурных ИТ компании “Газинформсервис” Сергей Полунин.

“Подобные зарубежные сервисы стали ограничивать доступ для россиян, поэтому злоумышленникам тоже пришлось подстраиваться” — добавляет эксперт. — Плюс, немало пользователей продолжают доверять брендам, да и в описание того же Яндекс.Диска указано, что все загружаемые файлы проверяются антивирусом”.

Основной экспертный совет — относиться к файлам из публичных облачных хранилищ так же, как к тем, что скачиваются с неизвестного ресурсам в интернете.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru