



Яндекс Диск используется в целевых кибератаках на российский ТЭК

Яндекс Диск используется в целевых кибератаках на российский ТЭК

Яндекс Диск используется в целевых кибератаках на российский ТЭК

Хакеры начали использовать Яндекс Диск в атаках на российские медиаресурсы и топливно-энергетические компании. Речь о группировке АРТ31, которую считают китайской. Эксперты рекомендуют “не витать в облаках” без антивируса.

О схеме с использованием Яндекса Диска для кибератак рассказали в Positive Technologies. До этого преступники задействовали популярные зарубежные сервисы OneDrive и Dropbox. Хранилище из России злоумышленники использовали впервые, утверждают специалисты.

Загрузить в подобные файловые хранилища вредоносный код просто — компании не имеют права идентифицировать личные файлы пользователей. 

Обнаружить саму вредоносную активность сложно, она выглядит как обычный трафик.

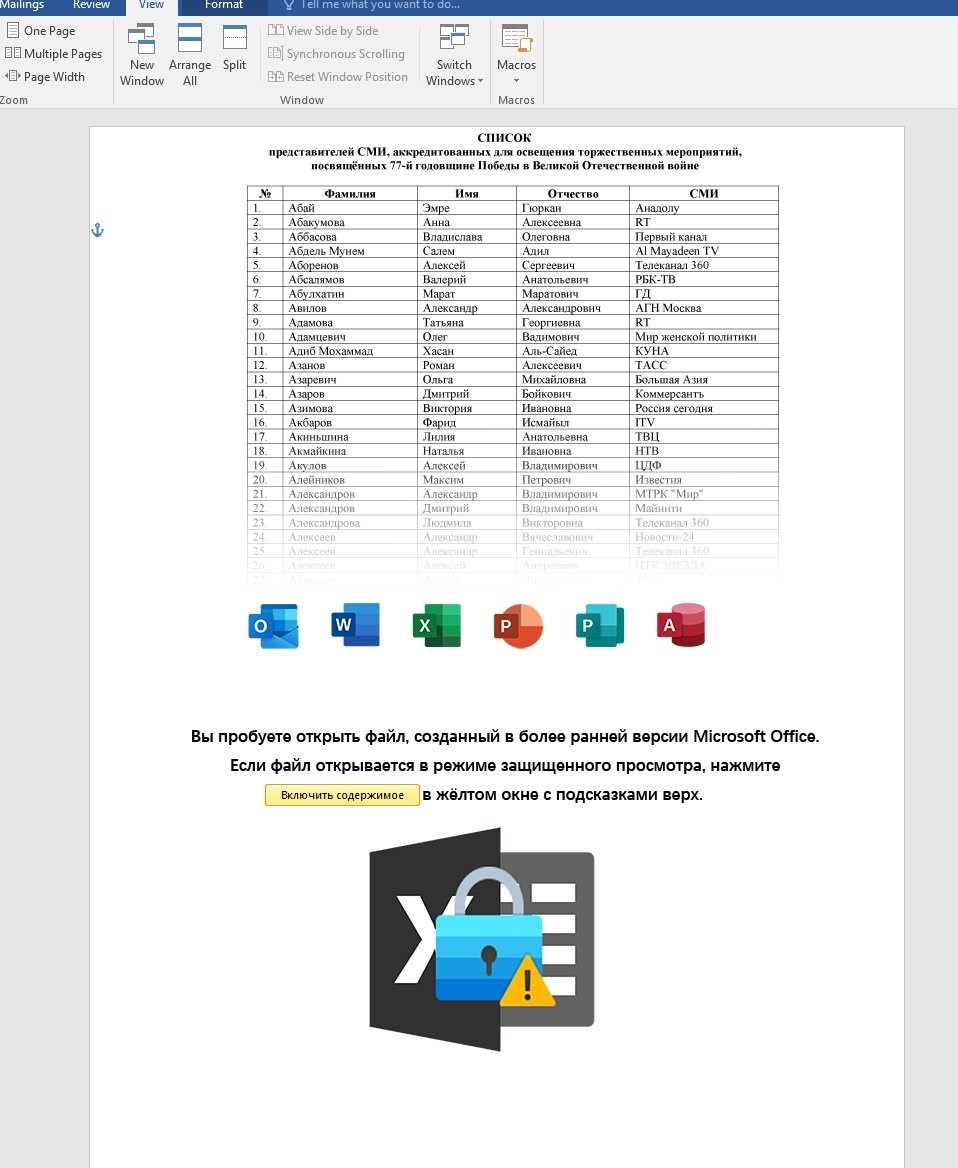
Заражение устройства происходит так: жертва по электронной почте получает документ с названием, например, «список.docx». Как только его открывают, файл начинает загрузку макроса (специального алгоритма, записанного злоумышленником заранее).


Алгоритм приводится в действие и загружает три файла: исполняемый (набор инструментов, заставляющий компьютер выполнить определенную задачу), вредоносную библиотеку и сам документ, который должен отвлечь внимание пользователя.

Исполняемый файл — это компонент “Яндекс Браузера”, уязвимого к кибератаке, сказали в Positive Technologies. Там уточнили: “Яндекс Браузер” в полном составе не используется, то есть у пользователя на компьютере может быть открыт любой другой, задействован один конкретный файл. Далее вирус идет на “Яндекс Диск” и забирает оттуда необходимые ему команды, рассказали специалисты.

Исследование показало, что атакующие используют “Яндекс Диск” в качестве контрольного сервера. Хакеры из APT31 задействовала популярный облачный сервис в том числе для того, чтобы трафик был похож на легитимный, объяснил эксперт Positive Technologies Даниил Колосков.

По его словам, вредоносную программу, которую применяют в качестве контрольного сервера “Яндекс Диск”, крайне сложно идентифицировать.

Чтобы защитить себя, эксперты по информационной безопасности советуют с недоверием относиться к любым вложениям в электронных письмах, пришедших с незнакомых адресов.

Переход на российские облачные хранилища для атаки на российских же пользователей выглядит весьма логичным и прогнозируемым, комментирует новость для Anti-Malware руководитель группы защиты инфраструктурных ИТ компании “Газинформсервис” Сергей Полунин.

“Подобные зарубежные сервисы стали ограничивать доступ для россиян, поэтому злоумышленникам тоже пришлось подстраиваться” — добавляет эксперт. — Плюс, немало пользователей продолжают доверять брендам, да и в описание того же Яндекс.Диска указано, что все загружаемые файлы проверяются антивирусом”.

Основной экспертный совет — относиться к файлам из публичных облачных хранилищ так же, как к тем, что скачиваются с неизвестного ресурсам в интернете.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru