


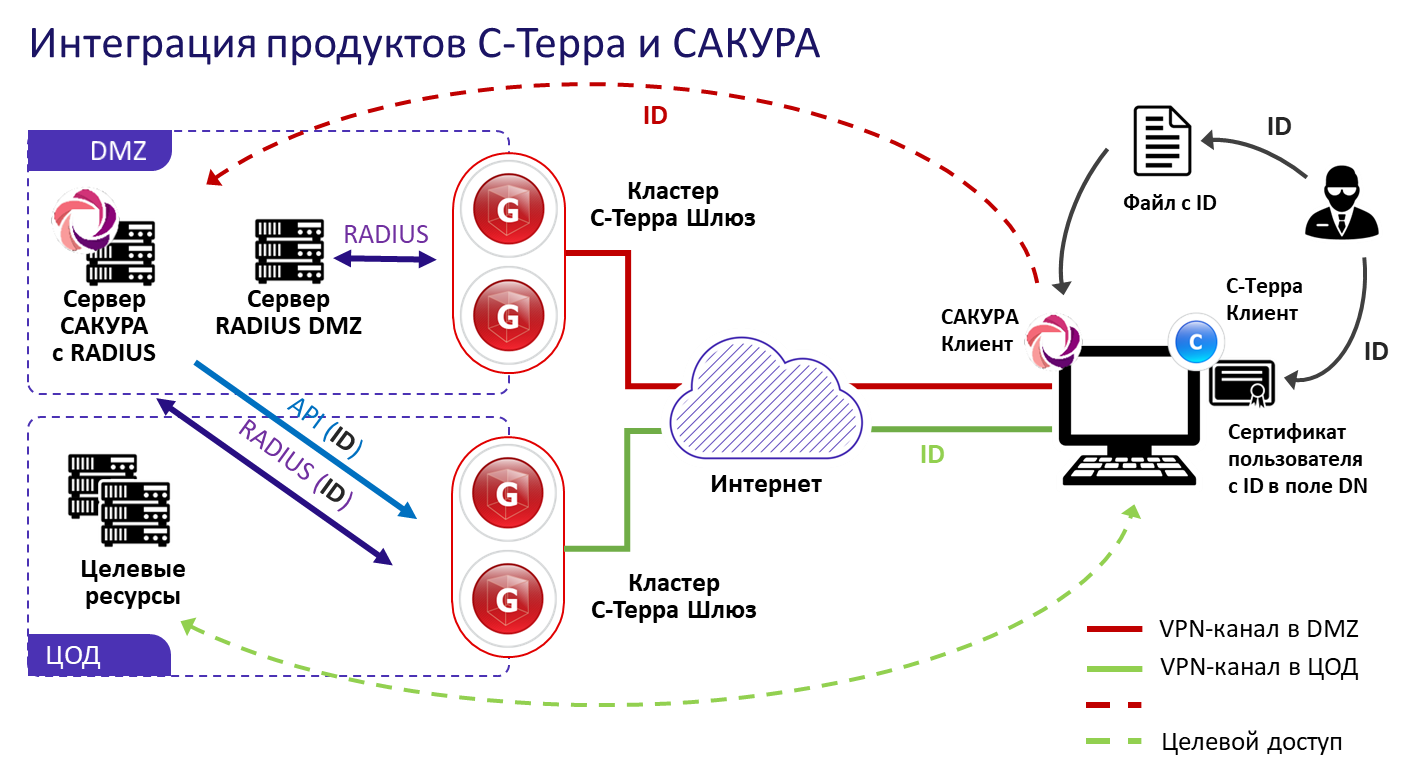

На основе С-Терра VPN появилось новое решение для контроля сетевого доступа

На основе С-Терра VPN появилось новое решение для контроля сетевого доступа

На основе С-Терра VPN появилось новое решение для контроля сетевого доступа

На рынке появилось новое решение, которое поможет компаниям организовывать контролируемое защищённое подключение удалённых пользователей к корпоративной сети. Разработчики — «С-Терра СиЭсПи» и «ИТ-Экспертиза».

Решение, в основу которого легко сочетание VPN-продуктов «С-Терра СиЭсПи» и ИБ-комплекса САКУРА, способно организовать защищённый удалённый доступ с проверкой политики безопасности рабочих станций пользователей. Новая разработка реализует концепцию контроля сетевого доступа (NAC).

Как отмечают разработчики, интеграция продуктов С-Терра VPN и комплекса САКУРА позволит разрешать доступ к важной внутренней информации только с проверенных устройств. Также с помощью нового решения организации смогут оперативно реагировать на киберинциденты и проблемы в безопасности.

При этом рабочее место пользователя будет проходить проверку, по результатам которой доступ к ресурсам может быть заблокирован или возобновлён. Каждому рабочему месту присваивается уровень доверия, он может быть полным, ограниченным или категорически не соответствовать политикам.

Подчёркивается, что в новом решении сохранены все преимущества VPN-клиентов — С-Терра Клиент / С-Терра Клиент А, например интеграция с Active Directory через механизм xAuth и 2FA.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru