



В системе управления промышленными сетями Siemens нашли более 10 дыр

В системе управления промышленными сетями Siemens нашли более 10 дыр

В системе управления промышленными сетями Siemens нашли более 10 дыр

Специалисты по кибербезопасности раскрыли подробности около 15 уязвимостей в системе управления локальной сетью (NMS) Siemens SINEC. Некоторые из этих багов можно связать для удалённого выполнения кода в затронутых системах.

О проблемах в безопасности рассказали эксперты компании Claroty, специализирующейся на безопасности предприятий промышленной сферы. В отчёте исследователи сообщают следующее:

«Выявленные уязвимости в случае грамотной эксплуатации представляют проблему для устройств Siemens. Условный атакующий может вызвать DoS, извлечь учётные данные и даже выполнить код удалённо».

Бреши получили диапазон идентификаторов с CVE-2021-33722 по CVE-2021-33736. В настоящее время уже доступен патч, который вышел с версией V1.0 SP2 Update 1. Сам техногигант комментирует следующим образом:

«Самая опасная из вывяленных уязвимостей позволяет удалённому злоумышленнику, прошедшему аутентификацию, выполнить код с правами системы».


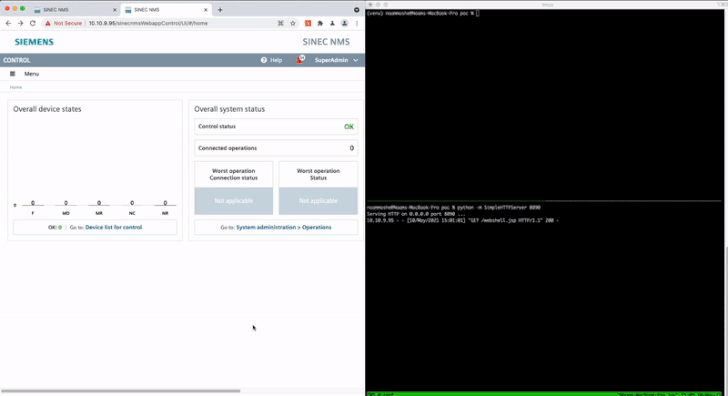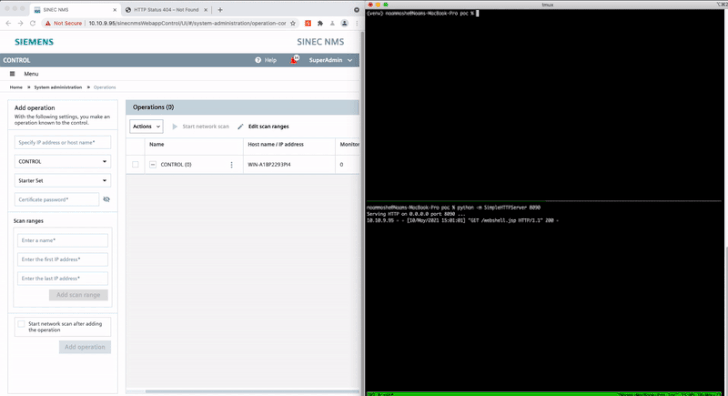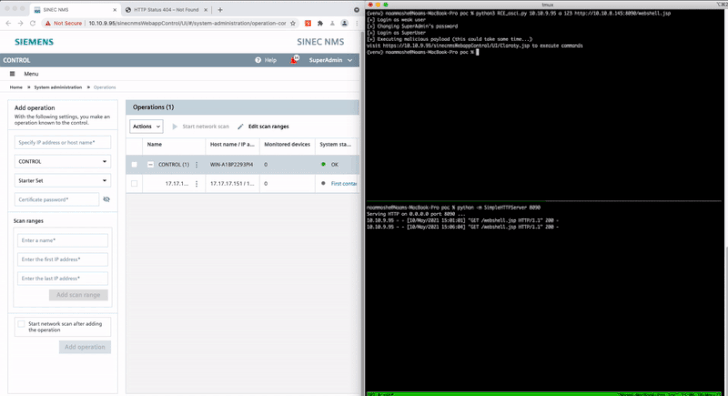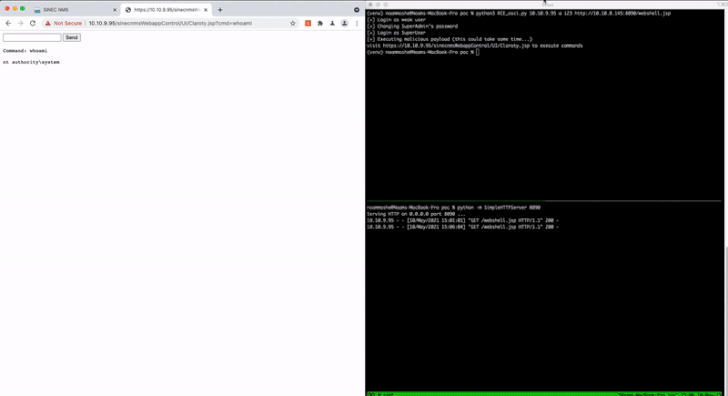
Речь идёт о CVE-2021-33723, получившей 8,8 балла по шкале CVSS и позволяющей повысить свои права до уровня администратора. Оказалось, что эту дыру можно связать с CVE-2021-33722 (7,2 балла по CVSS, обход пути) для выполнения вредоносного кода.

Ещё один баг, заслуживающий внимания, — CVE-2021-33729 (8,8 балла по CVSS). Он также позволяет выполнить произвольные команды в локальной базе данных.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru