



В системе управления промышленными сетями Siemens нашли более 10 дыр

В системе управления промышленными сетями Siemens нашли более 10 дыр

В системе управления промышленными сетями Siemens нашли более 10 дыр

Специалисты по кибербезопасности раскрыли подробности около 15 уязвимостей в системе управления локальной сетью (NMS) Siemens SINEC. Некоторые из этих багов можно связать для удалённого выполнения кода в затронутых системах.

О проблемах в безопасности рассказали эксперты компании Claroty, специализирующейся на безопасности предприятий промышленной сферы. В отчёте исследователи сообщают следующее:

«Выявленные уязвимости в случае грамотной эксплуатации представляют проблему для устройств Siemens. Условный атакующий может вызвать DoS, извлечь учётные данные и даже выполнить код удалённо».

Бреши получили диапазон идентификаторов с CVE-2021-33722 по CVE-2021-33736. В настоящее время уже доступен патч, который вышел с версией V1.0 SP2 Update 1. Сам техногигант комментирует следующим образом:

«Самая опасная из вывяленных уязвимостей позволяет удалённому злоумышленнику, прошедшему аутентификацию, выполнить код с правами системы».


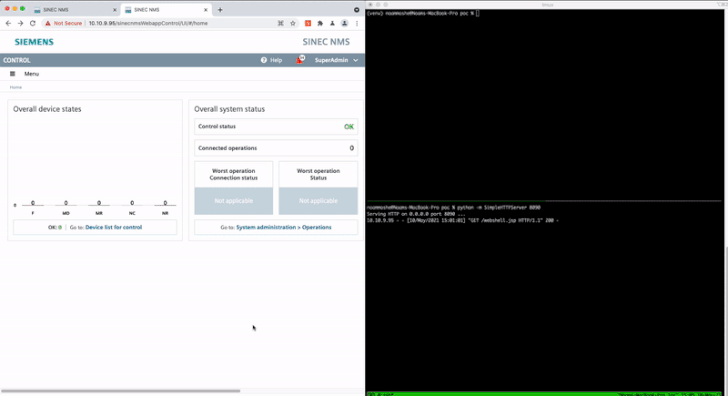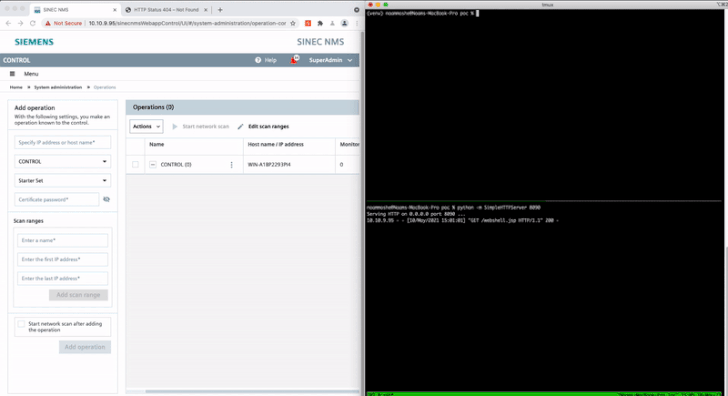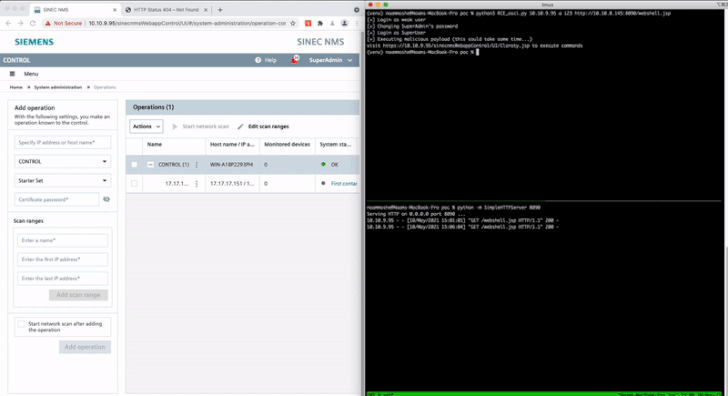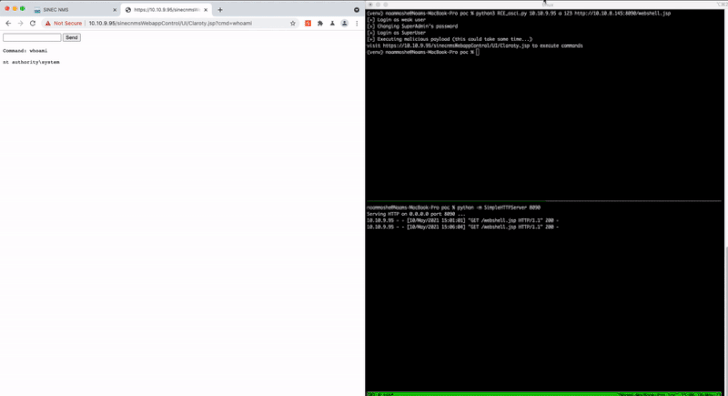
Речь идёт о CVE-2021-33723, получившей 8,8 балла по шкале CVSS и позволяющей повысить свои права до уровня администратора. Оказалось, что эту дыру можно связать с CVE-2021-33722 (7,2 балла по CVSS, обход пути) для выполнения вредоносного кода.

Ещё один баг, заслуживающий внимания, — CVE-2021-33729 (8,8 балла по CVSS). Он также позволяет выполнить произвольные команды в локальной базе данных.

Подпишитесь на новости

Ответственность за сбой «Дзена» взяла на себя кибергруппировка iEM Group

Вечером в воскресенье, 15 ноября, российские пользователи пожаловались на проблемы с доступом к «Дзену». По данным сервиса «Сбой РФ», сбой начался около 20:15 по московскому времени, а число жалоб за сутки превысило 2,5 тыс. Больше всего обращений пришло из Москвы и Подмосковья, Новосибирской и Свердловской областей и Удмуртии.

Ответственность за сбой взяла на себя группировка iEM Group, которая публикует отчеты о своих DDoS-атаках. В редакцию Anti-Malware.ru пришло письмо от участников группы, в котором были ссылки на пруфы.

В телеграм-канале iEM Group выложила отчеты сервиса Check-host с проверкой доступности dzen.ru и видео, снятое, по ее словам, во время атаки.



Группировка утверждала, что положила «Дзен» и Яндекс на 30 минут, позже написала о 3872 жалобах пользователей. Подтвердить эти заявления независимо не удалось. Канал небольшой: на него подписаны около 40 человек.


Позже в пресс-службе VK сообщили, что сервис работает штатно. Причины сбоя в компании не назвали и заявления хакеров не прокомментировали.

RSS: Новости на портале Anti-Malware.ru