



Расширения Google Chrome позволяют снять цифровой отпечаток браузера

Расширения Google Chrome позволяют снять цифровой отпечаток браузера

Расширения Google Chrome позволяют снять цифровой отпечаток браузера

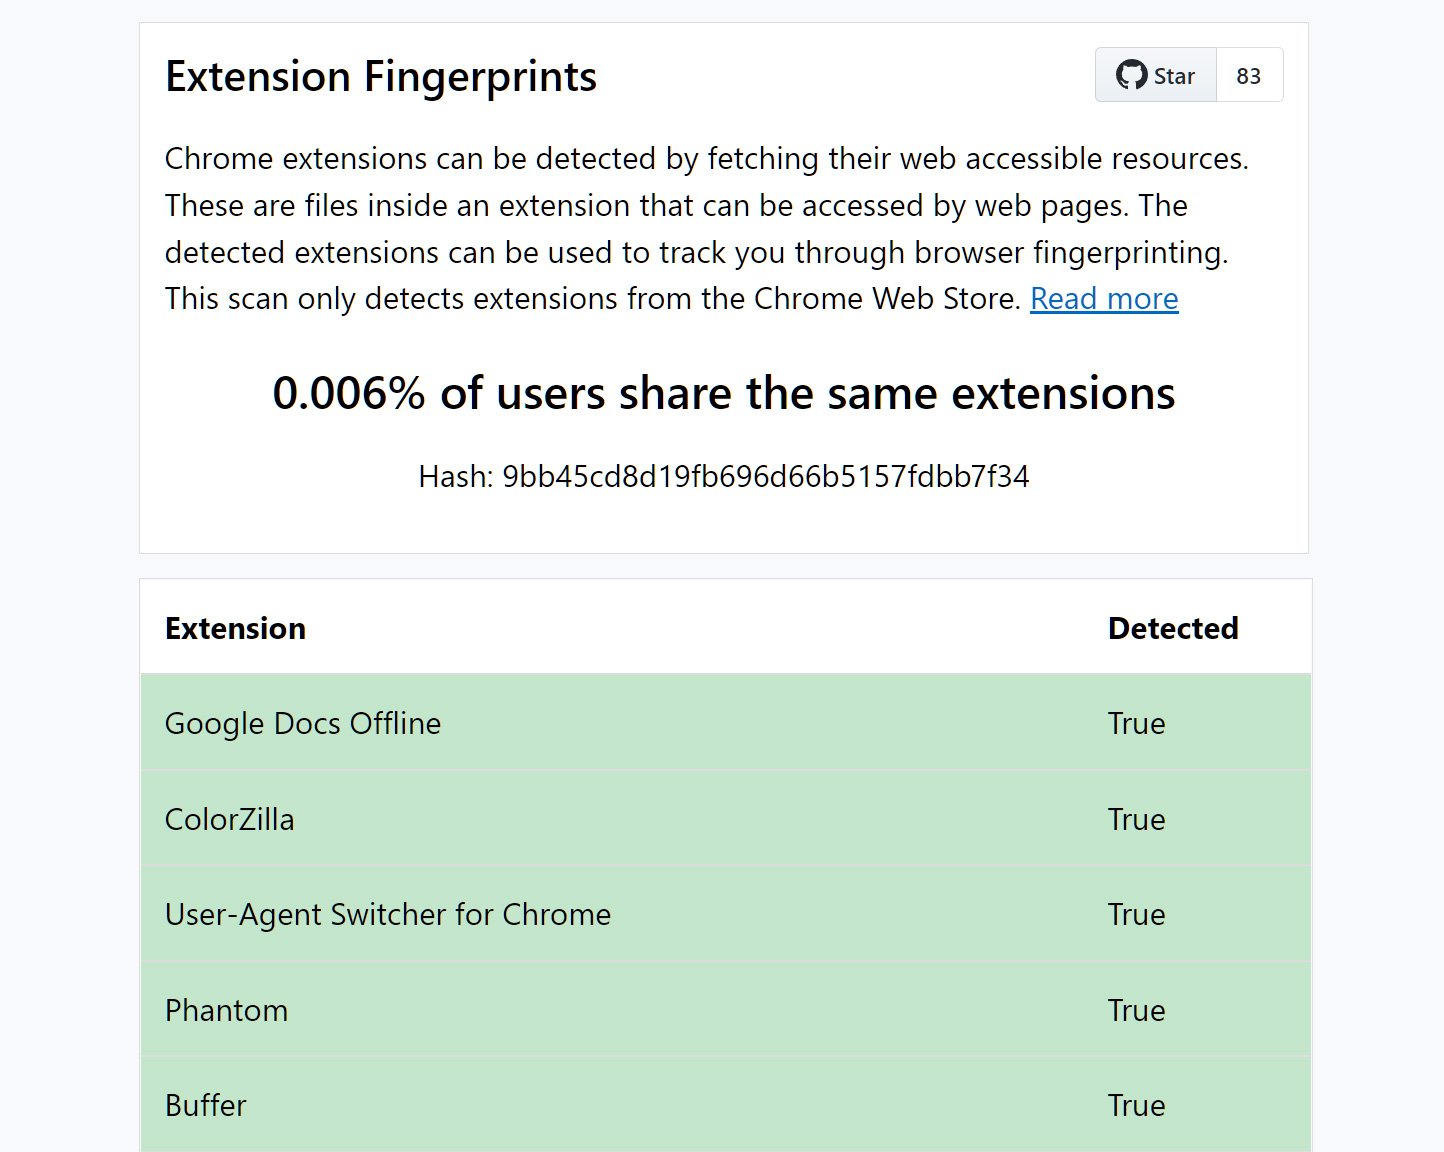
Исследователь в качестве эксперимента создал веб-сайт, использующий установленные у посетителей расширения браузера Google Chrome для снятия его цифрового отпечатка и последующей идентификации и отслеживания этого пользователя.

Цифровой отпечаток, как правило, подразумевает использование различных характеристик устройства пользователя, которые помогают веб-сервисам «узнавать» посетителя. Среди таких характеристик могут быть инсталлированные приложения, мощность GPU, разрешение экрана, аппаратная начинка и даже установленные шрифты.

На выходных веб-разработчик, известный под онлайн-псевдонимом “z0ccc“, поделился своим методом снятия цифрового отпечатка — “Extension Fingerprints“. Суть заключается в том, что создать трекинг-хеш можно с помощью установленных аддонов Google Chrome.

Известно, что при создании Chrome-расширения можно отметить определённые активы в качестве “доступных из Сети ресурсов“, к которым могут получить доступ веб-страницы и другие аддоны.

Как правило, такие ресурсы представляют собой файлы изображений, у которых указано свойство “web_accessible_resources“. Например, это может выглядеть так:

"web_accessible_resources": [
    {
      "resources": [ "logo.png" ],
      "matches": [ "https://anti-malware.ru/*" ]
    }
],

Всё это можно использовать для проверки установленных в системе пользователя расширений Google Chrome. Выделив инсталлированные аддоны, условный злоумышленник может создать цифровой отпечаток браузера посетителя.

«Фетчинг определённых защищённых расширений занимает дольше времени, чем неустановленных аддонов. Замеряя временные промежутки, вы можете вычислить, какие расширения пользователь установил», — объясняет  “z0ccc“ на GitHub-странице своего проекта.

Подпишитесь на новости

5G на российских iPhone всё-таки включили через уязвимость в iOS

Apple не спешит открывать российским iPhone доступ к сетям пятого поколения, поэтому энтузиасты пошли в обход. Скрипт CarrierSIM активирует 5G с помощью профиля венгерского Vodafone и исследовательского эксплойта AirLift.

Схема действительно работает, её проверила «Российская газета».

CarrierSIM не меняет сим-карту, тариф или настройки сети оператора. Вместо этого скрипт заставляет iOS связать российскую симку с уже встроенным профилем Vodafone Hungary, где поддержка 5G разрешена.

В редакции способ протестировали на iPhone 15 Pro Max и iPhone 18 Pro с iOS 26.5 и iOS 27: заработали не только сети пятого поколения, но также VoWiFi и кодек EVS.

Однако бесплатный 5G принесли не на блюдечке, а на эксплойте. Для настройки смартфон необходимо подключить к компьютеру и запустить сторонние скрипты. Этим наверняка воспользуются мошенники: под видом активатора 5G они могут распространять стилеры, шпионский софт и другие цифровые подарки.

Сам AirLift вредоносной программой не считается, пояснили в «Соларе». Но инструмент умеет обходить ограничения файловой системы iPhone, читать и записывать данные в обычно недоступных каталогах.

Полного root-доступа, доступа ко всему Keychain или Secure Enclave он автоматически не даёт, однако пространство для неприятностей всё равно приличное.

Есть и риск сломать сетевые настройки. Ошибка скрипта, несовместимая версия iOS или обрыв соединения способны вывести из строя мобильную связь и режим модема, а в худшем случае закончиться сбросом iPhone.

МегаФон тоже не гарантирует корректную работу: венгерский профиль не тестировался в российских сетях, поэтому возможны проблемы с диапазонами и переключением между LTE и 5G.

Напомним, ранее мы сообщали, что энтузиасты уже предлагают подключаться к 5G. Сервис 5G First предлагает снять ограничение за 399 рублей без джейлбрейка, достаточно подключить смартфон к компьютеру и запустить специальную программу.

RSS: Новости на портале Anti-Malware.ru