



Cloudflare зафиксировала HTTPS DDoS мощностью 26 млн запросов в секунду

Cloudflare зафиксировала HTTPS DDoS мощностью 26 млн запросов в секунду

Cloudflare зафиксировала HTTPS DDoS мощностью 26 млн запросов в секунду

На прошлой неделе автоматизированные средства защиты CDN-сети Cloudflare выявили и погасили рекордную по мощности DDoS-атаку вида HTTPS flood. Поток мусорных запросов, направленный на сайт клиента компании, на пике показал 26 млн запросов в секунду (requests per second, RPS).

Вредоносные запросы генерировал ботнет из 5067 хостов в сетях облачных провайдеров. По всей видимости, злоумышленники намеренно использовали угнанные виртуальные машины и мощные серверы — они способны создать более внушительный поток, чем IoT-устройства.

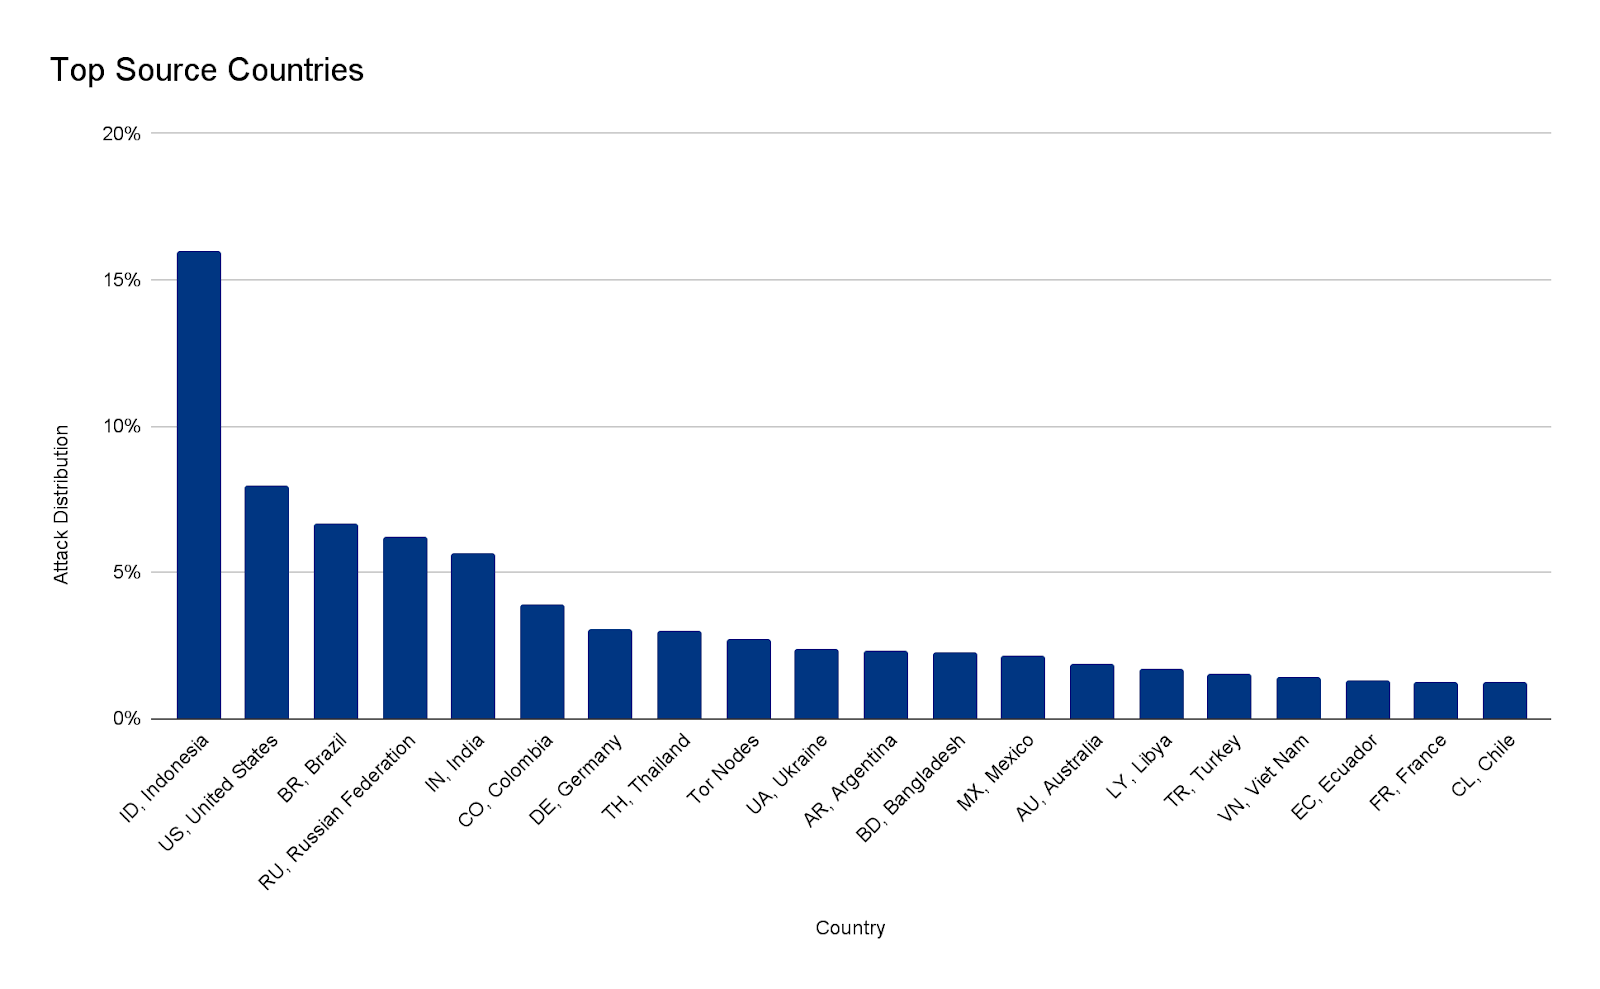
В ходе атаки вредоносные боты менее чем за 30 секунд сгенерировали свыше 212 млн HTTPS-запросов. По данным Cloudflare, мусорный поток исходил из 1500+ сетей, расположенных в 120 странах — в основном в Индонезии, США, Бразилии, России и Индии. Около 3% DDoS-трафика проводилось через Tor-ноды.


Наиболее агрессивно вели себя зараженные серверы в сетях французского провайдера OVH (AS 16276), индонезийского Telkomnet (AS 7713), американского iboss (AS 137922) и ливийского Ajeel (AS 37284).

В отличие от DDoS сетевого уровня (3 и 4), забивающих каналы, атаки на приложения (уровня 7) нацелены на исчерпание ресурсов сетевых устройств — серверов, роутеров. Использование HTTPS в прикладных DDoS встречается реже, так требует дополнительных затрат на обеспечение защищенных TLS-соединений.

Атаки HTTPS flood также сложнее отражать. Спецзащита Cloudflare пока с ними справляется; в апреле, например, была с успехом отбита атака мощностью до 15,3 млн RPS. А в прошлом году в обширной CDN-сети был зафиксирован рекордный по мощности HTTP-флуд — 17,2 млн RPS на пике.

Подпишитесь на новости

Минцифры запретит оформлять eSIM удаленно с неквалифицированной подписью

Минцифры планирует разрешить дистанционное оформление eSIM и заключение договоров с операторами только с усиленной квалифицированной электронной подписью (УКЭП). Усиленную неквалифицированную подпись (УНЭП) для этого использовать будет нельзя. Такие требования содержатся в письме замминистра Олега Качанова операторам связи от 9 ноября.

Об этом пишет «Коммерсантъ». По закону eSIM и сейчас можно оформить только с УКЭП, использование УНЭП не предусмотрено.

Однако часть операторов технически могла применять ее через систему «Госключ». До 1 декабря операторы должны заново интегрироваться с «Госключом» так, чтобы eSIM выдавались только по УКЭП.

Подключаться к госсистемам разрешено только через СМЭВ, без API и других каналов. Кроме того, операторам поручили проверить данные абонентов, которые удаленно оформили eSIM до 15 ноября.

В Минцифры объяснили, что меры нужны для защиты абонентов от мошенничества с незаконно оформленными номерами. Независимый эксперт по цифровым сертификатам Евгений Лахаткин указывает, что для получения УНЭП достаточно подтвержденной учетной записи на «Госуслугах».

Если злоумышленник получит к ней доступ, он может оформить сертификат на имя жертвы. Для УКЭП требуется более строгая идентификация. В «Информзащите» добавили, что мошенники переносят номер на чужую eSIM, перехватывают коды из СМС и получают доступ к банкам и мессенджерам.

За первые восемь месяцев 2026 года «Госключ» выдал более 18,9 млн сертификатов подписи, из них более 15,7 млн составили УНЭП. В «Т2 Мобайл» заявили, что изменения не повлияют на работу с абонентами существенно. В МТС на запрос не ответили, в «Вымпелкоме» от комментариев отказались.

RSS: Новости на портале Anti-Malware.ru