


Критическая уязвимость U-Boot позволяет рутовать встроенные устройства

Критическая уязвимость U-Boot позволяет рутовать встроенные устройства

Критическая уязвимость U-Boot позволяет рутовать встроенные устройства

Исследователи из NCC Group выявили две уязвимости в популярном загрузчике U-Boot. Одну из них можно использовать для джейлбрейка встраиваемых систем на базе Linux через отправку вредоносных пакетов по локальной сети.

Загрузчик операционной системы U-Boot с открытым исходным кодом ориентирован на встроенные устройства и поддерживает различные архитектуры, в том числе MIPS, PowerPC и ARM. Он используется также в портативных устройствах, в том числе телефонах Android и некоторых Chromebook.

Обе найденные уязвимости связаны с работой алгоритма дефрагментации IP-пакетов, реализованного в U-Boot. Проблема CVE-2022-30790 (9,6 балла CVSS), согласно бюллетеню NCC, позволяет перезаписать дескриптор массива hole при копировании содержимого одной области памяти в другую. Такое упушение открывает возможность для записи произвольных данных за границами выделенной памяти.

Эксплойт осуществляется путем отправки из локальной сети IP-пакетов с недопустимым значением длины заголовка. В процессе маршрутизации неправильно оформленный пакет будет, скорее всего, отброшен, но к этому времени злоумышленник добьется своего — получит root-доступ к атакуемой системе.

Уязвимость CVE-2022-30552 (7,1 балла) исследователи отнесли к классу «переполнение буфера». Эксплойт в данном случае тоже проводится с помощью специально созданного IP-пакета и позволяет вызвать на устройстве состояние отказа в обслуживании (DoS).

Отчет о находках был направлен кураторам проекта 18 мая. Патчи пока находятся в разработке, предложения по исправлению ситуации уже опубликованы в виде коммита на GitHub.

Энтузиаст создал бесплатный аналог Photoshop, потратив $2000 на ИИ

Разработчик-одиночка собрал с помощью GPT-6 Astra и Claude Fable графический редактор Photon. Программа напоминает Adobe Photoshop, работает на Windows 11, macOS и Linux и распространяется бесплатно. Вот только слово бесплатно относится к пользователям, автору генерация кода обошлась примерно в $2000 (168 тыс. рублей).

Проект начался с режима глубокого исследования. Энтузиаст собрал информацию о функциях Photoshop и передал её GPT-6 Astra Extra High.

Нейросеть составила план разработки, пользователь внёс правки, после чего модель с первой попытки выдала работающий прототип. Правда, вместе с кодом приехал стандартный комплект вайб-кодинга: баги, нестабильность и необходимость долго объяснять машине, что именно она сломала.
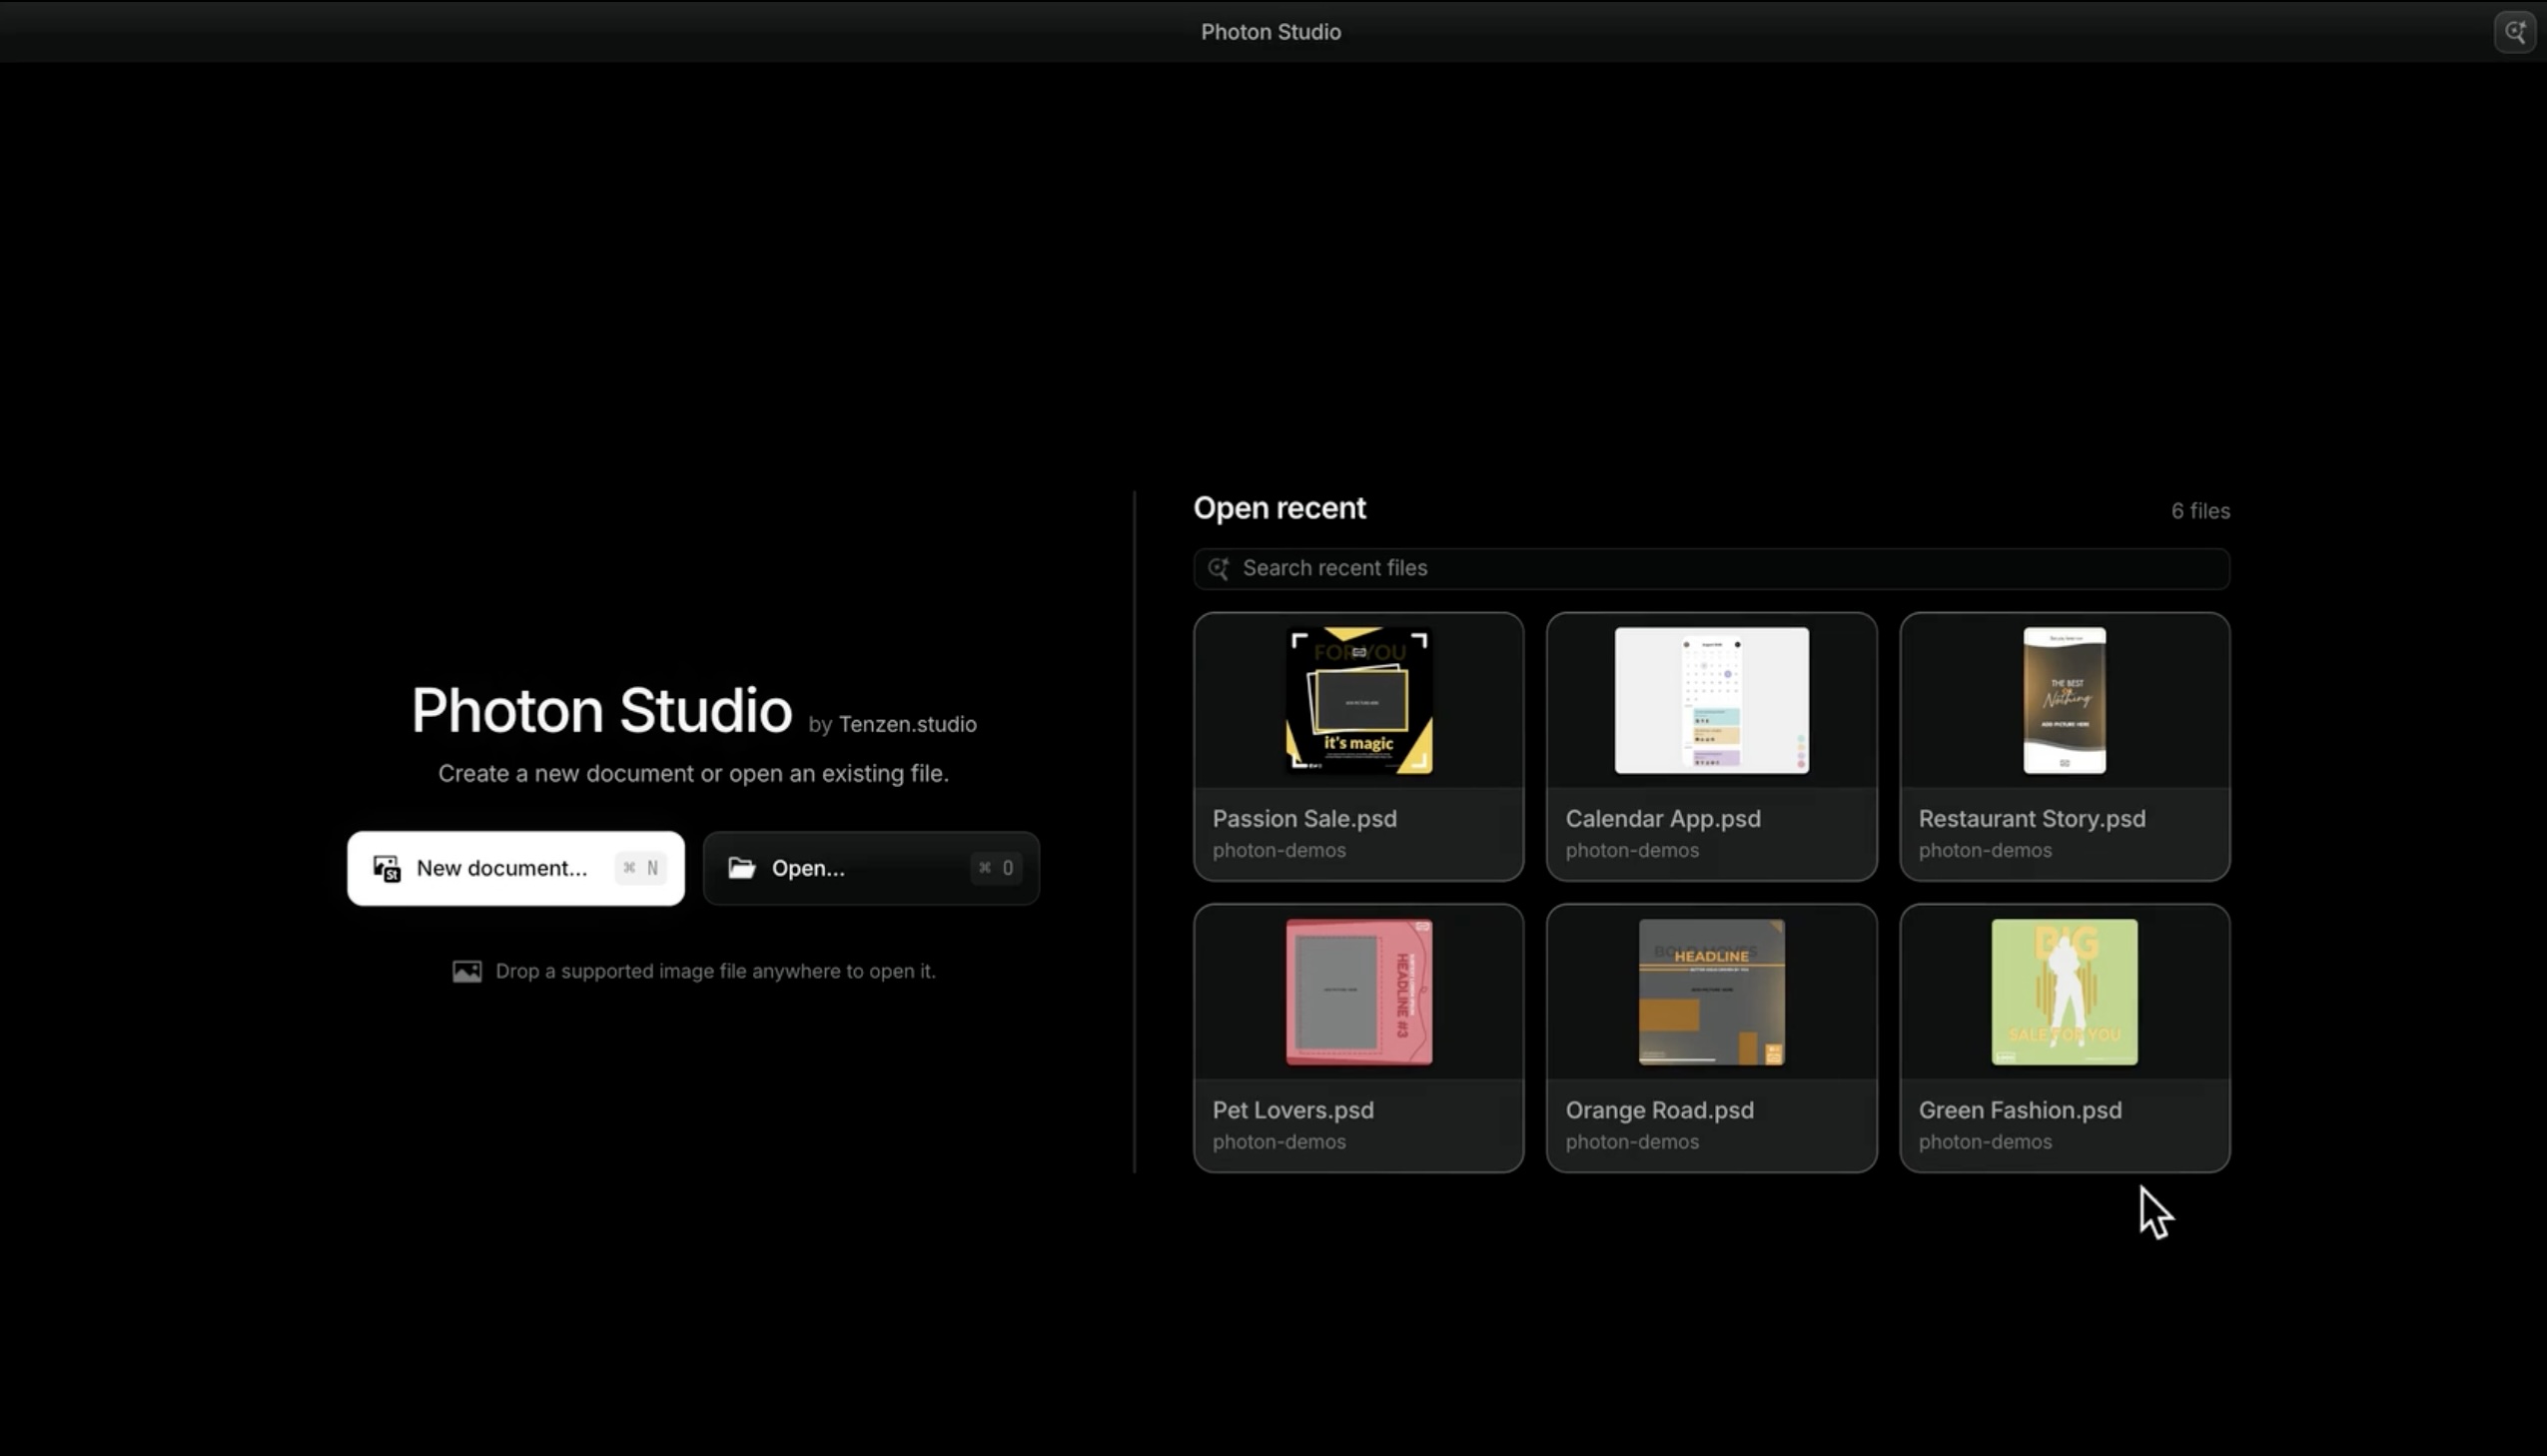

Дальше автор тестировал Photon и поочерёдно отправлял найденные ошибки GPT-6 Astra и Claude Fable. Какая именно версия Fable использовалась — 5 или 5.1 — он не уточнил.

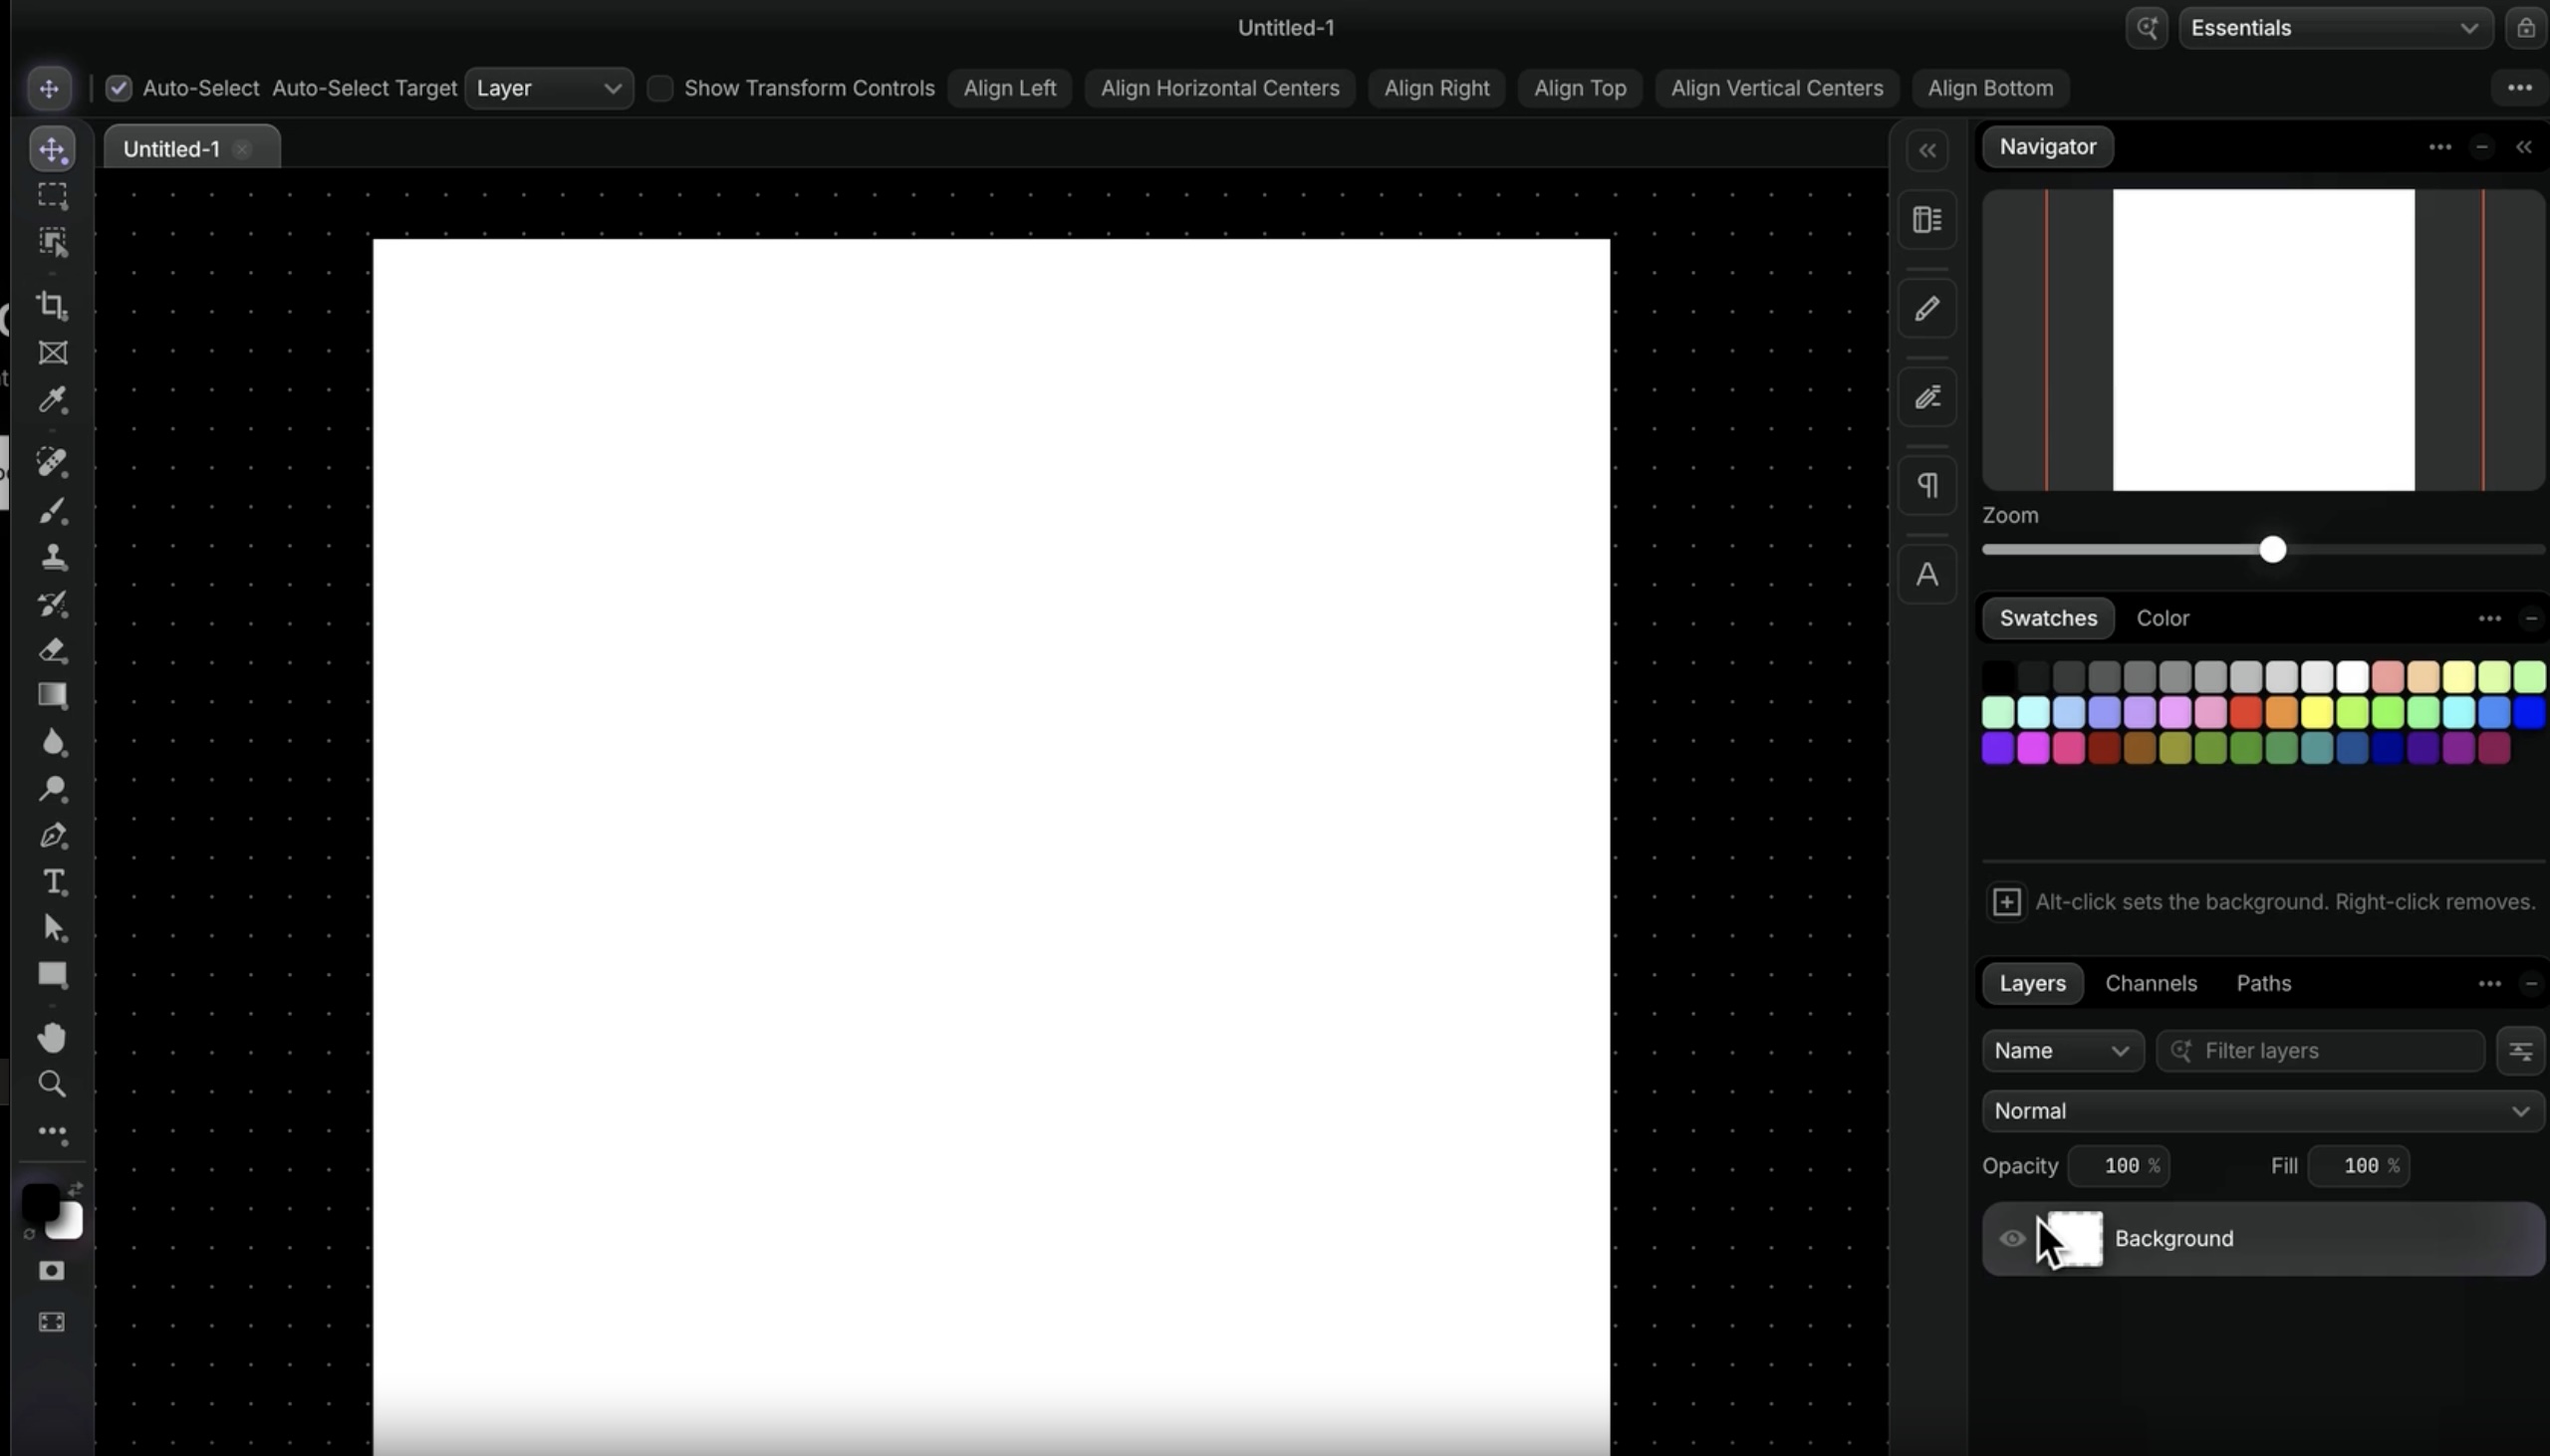
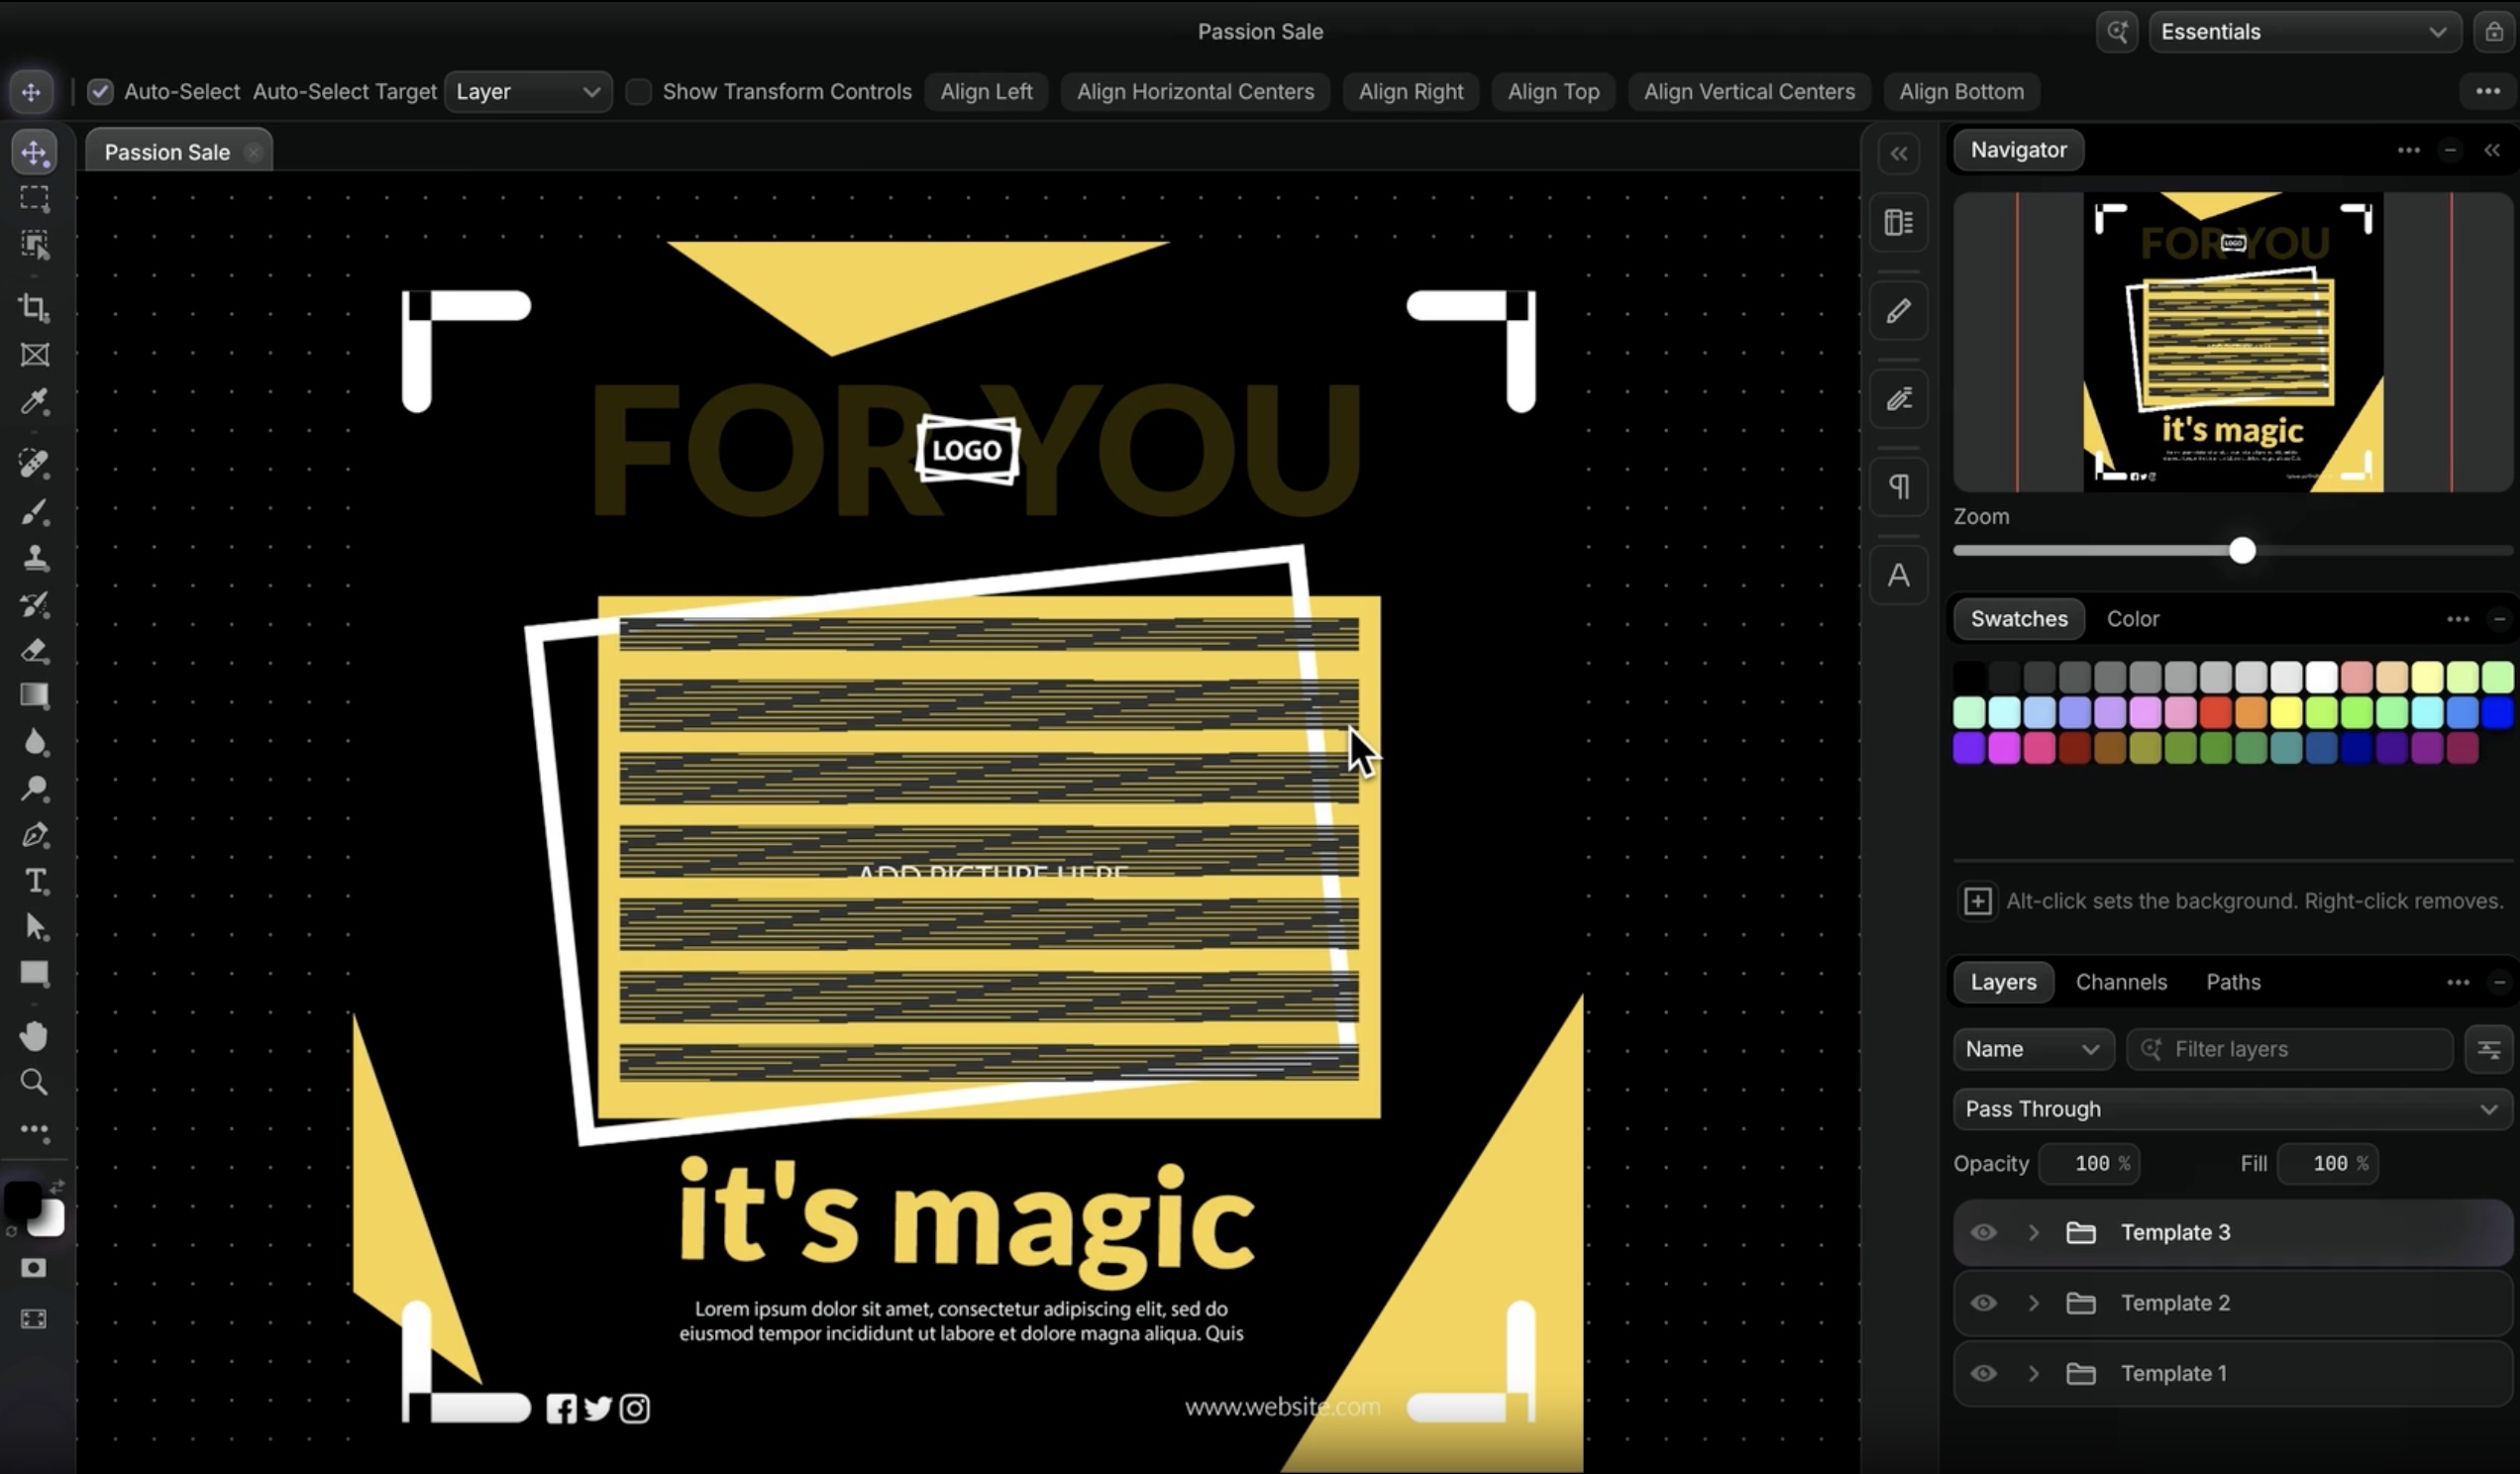
В результате редактор получил слои, маски, смарт-объекты, кривые, эффекты, выделение, удаление фона, инструмент «Пластика» и поддержку PSD. Обработка выполняется локально, поэтому загружать изображения в облако не требуется.

Photon уже можно бесплатно скачать с сайта проекта. В первый день редактором воспользовались 170 человек. Автор признаёт, что ради одной лишь экономии на подписке Adobe затея финансового смысла не имела: токены съели стоимость нескольких лет Creative Cloud. Зато теперь готовый инструмент доступен всем желающим.

Называть Photon полноценной заменой Photoshop пока рано. За Adobe стоят десятилетия разработки, плагины и отлаженные профессиональные процессы. Но эксперимент получился показательный: один человек и две нейросети сумели собрать кросс-платформенный редактор за сумму, которой раньше едва хватило бы на начало коммерческой разработки.

RSS: Новости на портале Anti-Malware.ru