



Россия вошла в топ-10 стран по объёму вредоносных вложений в письмах

Россия вошла в топ-10 стран по объёму вредоносных вложений в письмах

Россия вошла в топ-10 стран по объёму вредоносных вложений в письмах

По данным аналитиков из антивирусной компании «Лаборатория Касперского», в марте 2022 года было зафиксировано рекордное число вредоносных вложений в письмах. Компоненты продуктов Kaspersky для защиты электронной почты сработали более 19 миллионов раз.

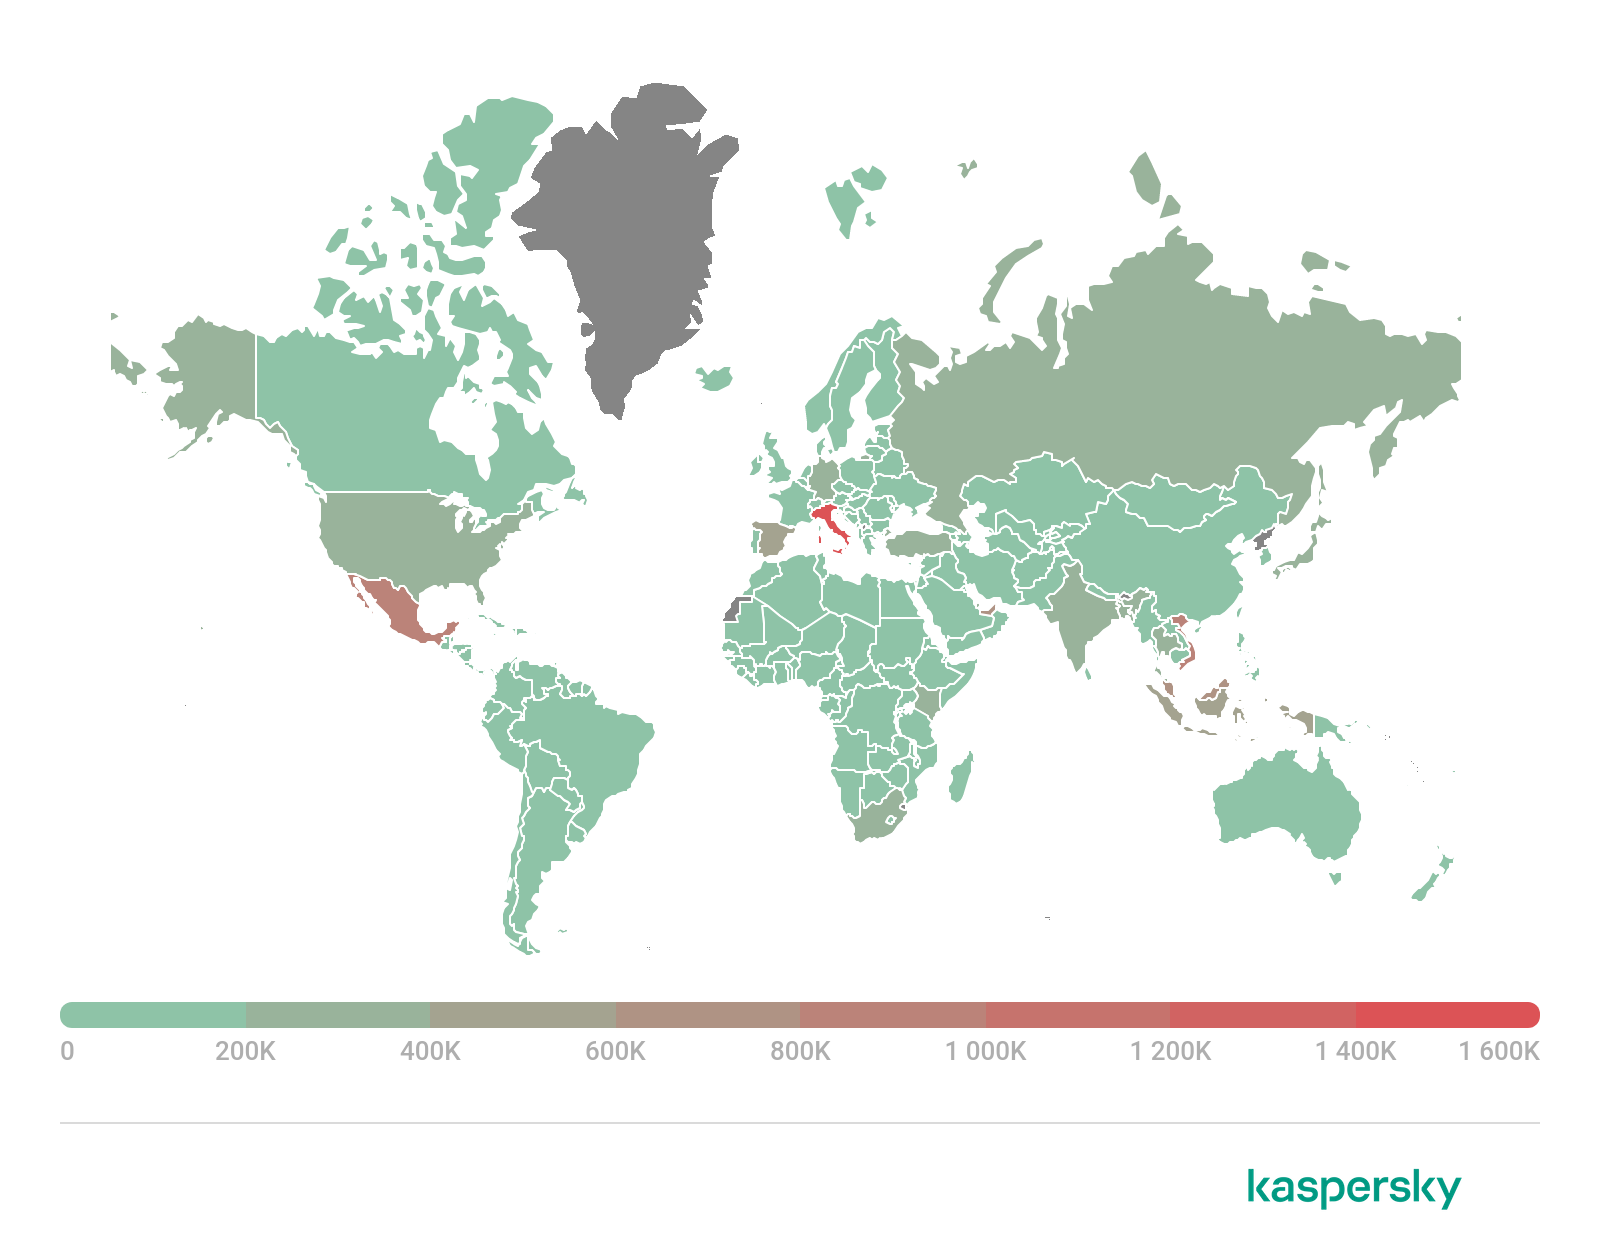
Наиболее распространёнными форматами зловредных «аттачей» стали исполняемые файлы и офисные документы. Количество последних, кстати, в марте превысило 5,5 миллионов. К сожалению, Россия попала в топ-10 стран, где такие письма рассылаются чаще всего.

Расчёт киберпреступников на формат документов вполне понятен: при большом потоке писем пользователь может потерять бдительность и открыть файл от сомнительного отправителя. Именно электронной почтой пользуются в подавляющем большинстве случаев для пересылки договоров, счетов, соглашений, технический заданий и тому подобного, поэтому получатель с меньшей долей вероятности будет анализировать каждый файл.

В «Лаборатории Касперского» отмечают два основных типа вредоносных документов: первый пытается использовать уязвимости офисного софта, а второй — вредоносные макросы в документах.

Работающие с макросами файлы загружают на компьютер вредоносные программы, яркий пример тому — троян Emotet. Эти векторы фигурируют и в целевых кибератаках подготовленных APT-группировок.

Помимо России, география электронных писем с вредоносными вложениями охватывает Италию, Вьетнам и Мексику — это страны с самым крупным объёмом злонамеренных вложений.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru