



В антируткит-драйвере Avast и AVG нашли шестилетние уязвимости

В антируткит-драйвере Avast и AVG нашли шестилетние уязвимости

В антируткит-драйвере Avast и AVG нашли шестилетние уязвимости

В легитимном драйвере, который является частью антивирусных продуктов Avast и AVG, нашли опасные уязвимости, остававшиеся незамеченными на протяжении многих лет. Речь идёт о aswArPot.sys, антируткит-драйвере уровня ядра.

На проблемы в безопасности указал Касиф Декель, специалист компании SentinelOne. В отчёте эксперт приводит следующую информацию:

«Эти уязвимости позволяют условному атакующему повысить права, отключить установленные в системе антивирусы, перезаписать системные компоненты и даже повредить ОС».

В общей сложности Декель насчитал две уязвимости, получившие идентификаторы CVE-2022-26522 и CVE-2022-26523. Судя по всему, бреши появились в версии Avast 12.1, которая была выпущена в июне 2016 года.

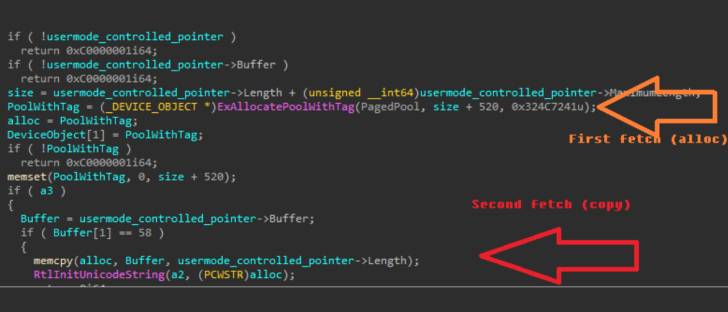
Баги затрагивают драйвер aswArPot.sys, а более конкретно — обработчик соединения сокета, позволяя запустить код на уровне ядра от пользователя с ограниченными правами. Эксплуатация дыр также может привести к сбою в работе операционной системе и даже к BSoD.


По словам представителей Avast, антивирусная компания устранила описанные уязвимости с выходом версии 22.1 (релиз состоялся 8 февраля 2022 года). Кстати, другая уязвимость в том же драйвере используется в атаках шифровальщика AvosLocker, который с её помощью обходит антивирусную защиту.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru