


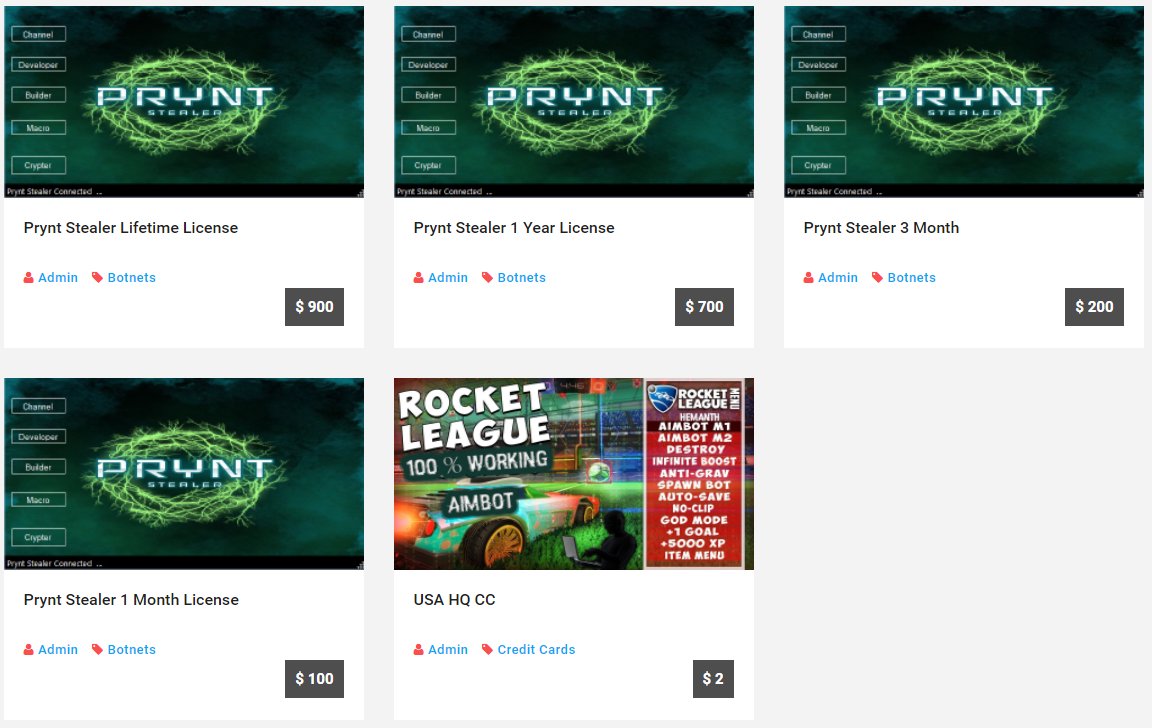

Новый мощный инфостилер Prynt Stealer можно купить за $100 в месяц

Новый мощный инфостилер Prynt Stealer можно купить за $100 в месяц

Новый мощный инфостилер Prynt Stealer можно купить за $100 в месяц

Специалисты наткнулись на ещё одну вредоносную программу, пополнившую ряды опасных инфостилеров. Получивший имя Prynt Stealer зловред предоставляет операторам богатые функциональные возможности, включая кейлоггер и мониторинг буфера обмена.

Prynt Stealer способен атаковать целый спектр популярных браузеров, мессенджеров и игровых приложений. Также вредонос прекрасно справляется с компрометацией финансовой информации.

Авторы Prynt Stealer дают в распоряжение своё детище по подписке: 100 долларов на месяц, 200 долларов на квартал, $700 на год. Также можно приобрести пожизненную лицензию за 900 долларов.

Более того, покупателям предоставляют отдельный билдер вредоносных программ, с помощью которого они могут создавать кастомные зловреды, способные обойти детектирование на устройстве жертвы.


Аналитики компании Cyble изучили новую киберугрозу, отметив, что при разработке Prynt Stealer приоритет авторов отдавался скрытности программы. Например, об этом может свидетельствовать обфускация бинарника и зашифрованные Rijndael строки.

Также все командные серверы (C2) злоумышленников зашифрованы с помощью AES256, а директория AppData, которая используется для временного хранения украденных данных, скрыта вместе с подпапками.

Проникнув на устройство жертвы, инфостилер начинает сканировать все диски, пытаясь найти там документы, файлы БД, исходные коды и образы, размер которых не превышает 5 Кбайт. После этого вредонос принимается за автозаполнение, учётные данные, банковские карты, историю поиска и cookies, сохранённые в браузерах.

Далее Prynt Stealer проходится по мессенджерам вроде Discord, Pidgin и Telegram, а также пытается вытащить токены Discord. Файлы сохранений в видеоиграх и сведения аккаунтов геймеров в системах Ubisoft Uplay, Steam и Minecraft — всё это тоже интересует зловреда. Инфостилер также способен похищать информацию из FileZilla, OpenVPN, NordVPN и ProtonVPN.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru