



Инфостилер BlackGuard, продаваемый в даркнете, привлёк внимание экспертов

Инфостилер BlackGuard, продаваемый в даркнете, привлёк внимание экспертов

Инфостилер BlackGuard, продаваемый в даркнете, привлёк внимание экспертов

Внимание исследователей в области кибербезопасности привлекла вредоносная программа BlackGuard, которую в последнее время распространяют на хакерских форумах. Пожизненная лицензия на зловред  стоит 700 долларов, а подписка обойдётся злоумышленникам в 200 долларов каждый месяц.

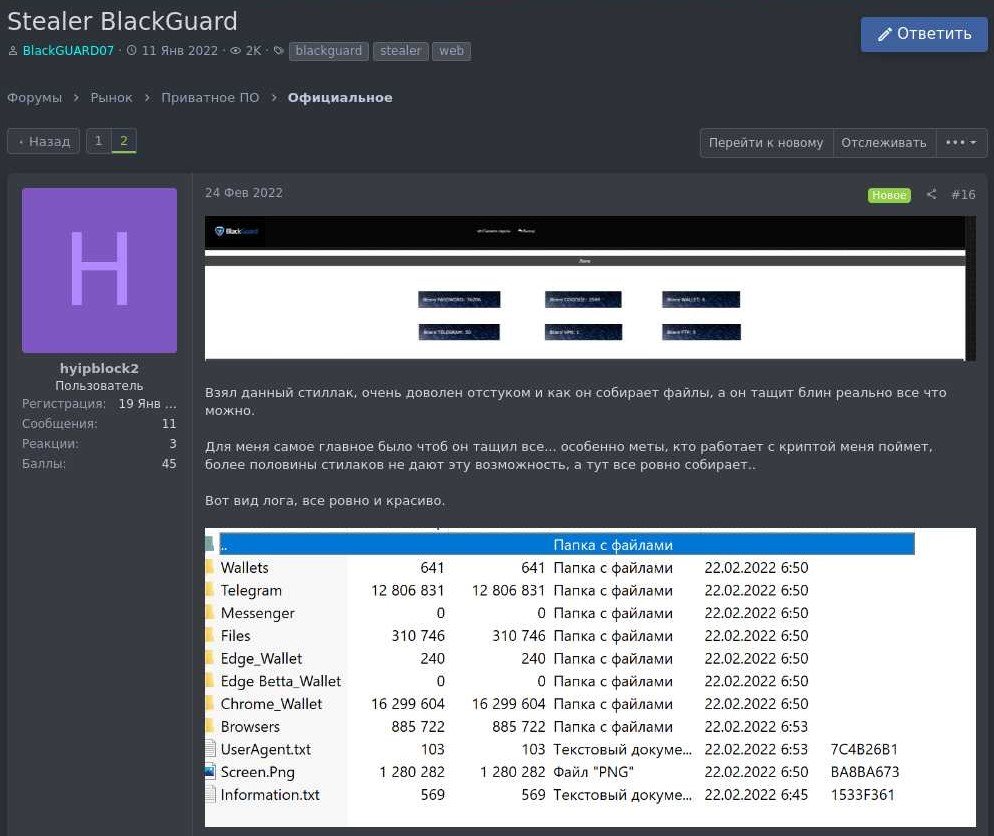
Согласно описанию, инфостилер способен красть конфиденциальную информацию из множества приложений, паковать её в ZIP-архив и отправлять на C2-сервер, находящийся под контролем злоумышленников.

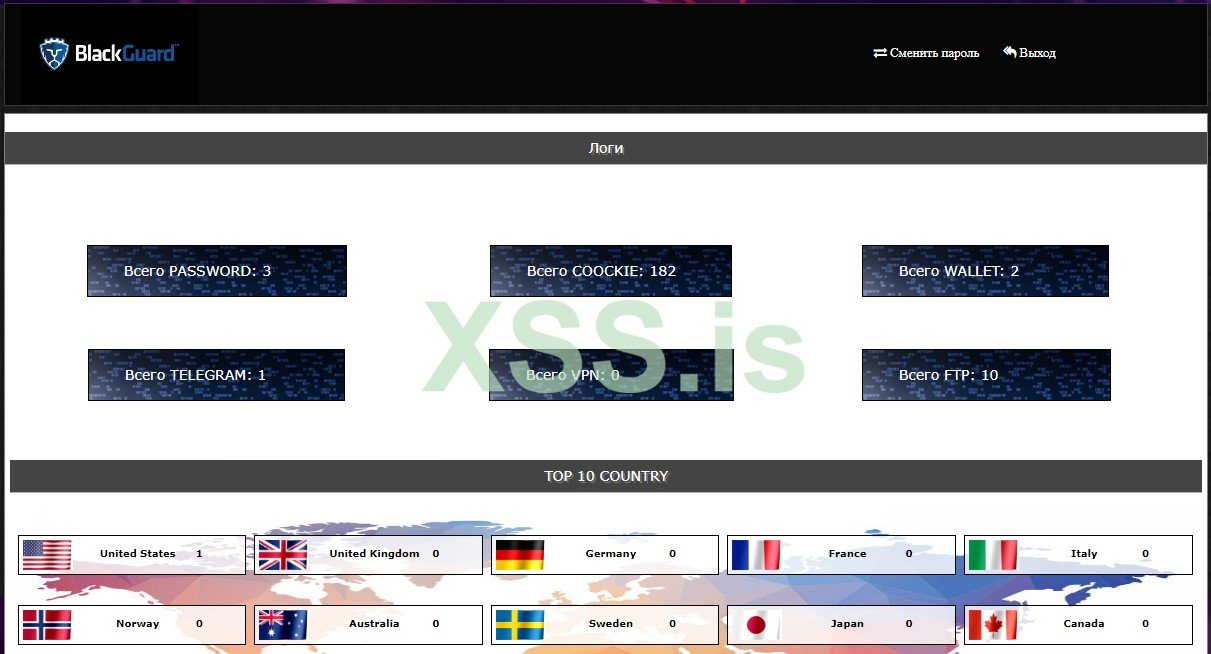
Оплатившие подписку киберпреступники могут получить доступ к веб-панели BlackGuard и с её помощью просматривать логи. Все эти удобно структурированные сведения потом можно продать ещё кому-нибудь или использовать для развития атаки.


На BlackGuard наткнулись специалисты Zscaler, отметившие резкий рост интереса к этому зловреду после приостановления деятельности знаменитого Raccoon. BlackGuard, судя по всему, появился на русскоязычных форумах в январе 2022 года.


Список софта, из которого новый инфостилер может доставать данные, выглядит так:

  • Браузеры Chrome, Opera, Firefox, MapleStudio, Iridium, 7Star, CentBrowser, Chedot, Vivaldi, Kometa, Elements Browser, Epic Privacy Browser, uCozMedia, Coowon, liebao, QIP Surf, Orbitum, Comodo, Amigo, Torch, Comodo, 360Browser, Maxthon3, K-Melon, Sputnik, Nichrome, CocCoc, Uran, Chromodo, Edge, BraveSoftware — пароли, cookies, автозаполнение и история.
  • Расширения криптокошельков для браузеров: Binance, coin98, Phantom, Mobox, XinPay, Math10, Metamask, BitApp, Guildwallet, iconx, Sollet, Slope Wallet, Starcoin, Swash, Finnie, KEPLR, Crocobit, OXYGEN, Nifty, Liquality, Auvitas wallet, Math wallet, MTV wallet, Rabet wallet, Ronin wallet, Yoroi wallet, ZilPay wallet, Exodus, Terra Station, Jaxx.
  • Имейл-клиент Outlook.
  • Мессенджеры Telegram, Signal, Tox, Element, Pidgin, Discord.
  • Другой софт: NordVPN, OpenVPN, ProtonVpn, Totalcommander, Filezilla, WinSCP, Steam.
Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru