



Android-троян Escobar способен красть MFA-коды Google Authenticator

Android-троян Escobar способен красть MFA-коды Google Authenticator

Android-троян Escobar способен красть MFA-коды Google Authenticator

Банковский троян для Android, ранее известный как Aberebot, вернулся под именем Escobar. Помимо ребрендинга, вредонос отметился новыми функциями, которые теперь позволяют ему красть коды мультифакторной аутентификации Google Authenticator.

Также среди новых возможностей Escobar стоит отметить получение контроля над заражённым устройством через VNC, запись аудио, снятие фотографий и извлечение учётных данных из определённых приложений.

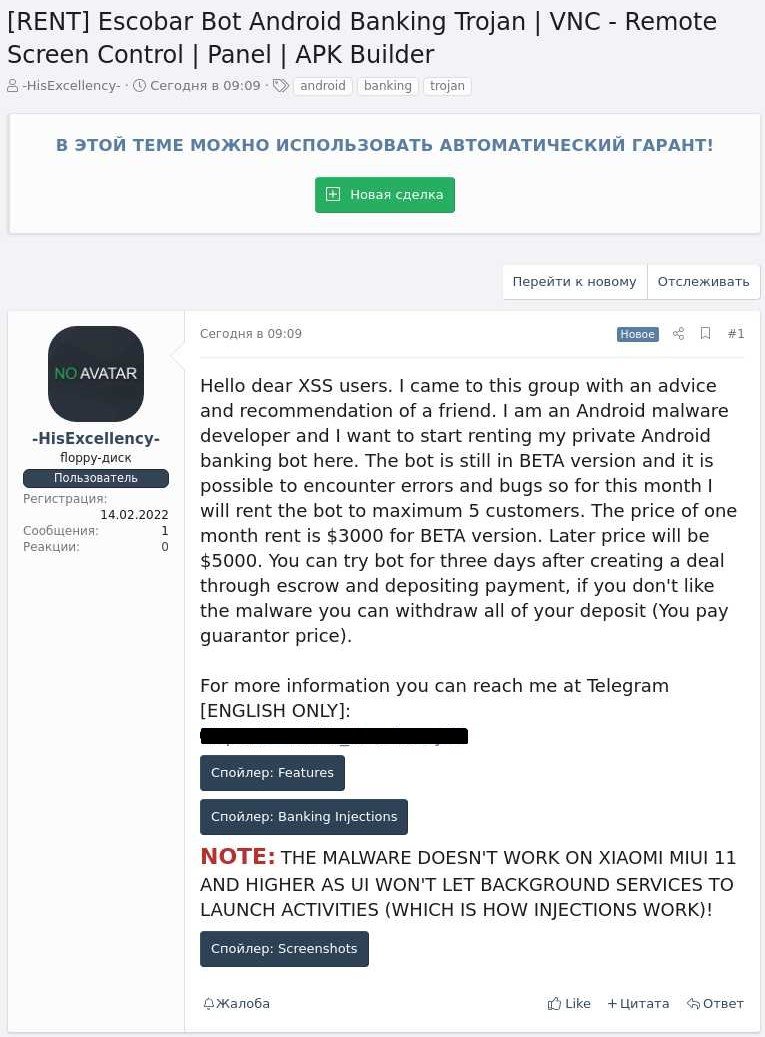
Цель трояна — украсть такое количество информации, которое бы позволило операторам захватить банковские аккаунты жертвы и провести несанкционированные транзакции. Платформа для киберразведки DARKBEAST помогла выйти на русскоязычный форум, где разработчики Aberebot рекламируют новую версию своего зловреда под именем «Escobar Bot Android Banking Trojan». Соответствующий пост датируется февралём 2022 года.


Команда MalwareHunterTeam обнаружила подозрительный APK 3 марта 2022 года. Установщик был замаскирован под приложение McAfee и обходил подавляющее большинство антивирусных движков на VirusTotal.


Исследователи из Cyble проанализировали один из новых образцов Escobar и пришли к выводу, что троян, как многие его аналоги, умеет накладывать свои окна поверх легитимных приложений и взаимодействовать с банковским софтом. Вредонос способен атаковать 190 кредитных организаций из 18 разных стран.

Попав в систему, Escobar запрашивает в общей сложности 25 разрешений, 15 из которых используются исключительно для вредоносной активности: запись аудио, чтение СМС-сообщений, звонки на различные номера и получение геолокации устройства.

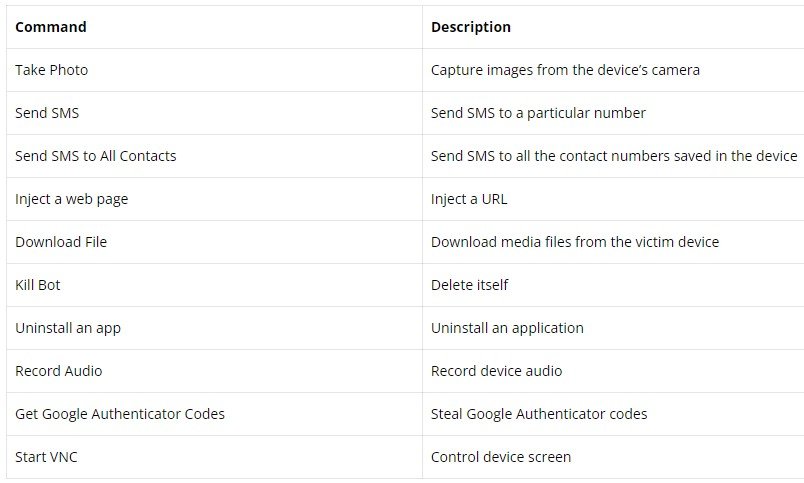
Использование кросс-платформенной утилиты VNC Viewer, предназначенной для просмотра и расшаривания экрана, позволяет операторам трояна делать с устройством практически всё, что они пожелают. Специалисты опубликовали список команд, доступных Escobar, с их описанием:

Подпишитесь на новости

BadVibe атакует пользователей России и Беларуси через YouTube и Telegram

«Лаборатория Касперского» обнаружила ранее неизвестную вредоносную программу BadVibe, которая позволяет получать удалённый доступ к устройствам, похищать и уничтожать данные. Среди выявленных жертв большинство пользователей из России и Беларуси. По данным исследователей Kaspersky GReAT, при разработке программы применялся ИИ.

BadVibe распространяют через ссылки в описаниях и комментариях к роликам на YouTube, вложения в Telegram и другие платформы. В отдельных случаях вредоносные файлы маскировали под читы для видеоигр.

Заражение происходит в несколько этапов с участием двух загрузчиков. Перед загрузкой основной вредоносной программы выполняются проверки, позволяющие выявить попытки её анализа.

BadVibe состоит более чем из 20 модулей. Помимо удалённого доступа и операций с данными, они помогают скрывать вредоносную активность от защитных средств. По словам руководителя Kaspersky GReAT в России и СНГ Дмитрия Галова, разработка инструмента ведётся с 2024 года.

Связь BadVibe с известными группировками пока не подтверждена. Исследователи предполагают, что за ним может стоять NyashTeam, известная инструментом WebRat и распространением вредоносов по модели Malware-as-a-Service.

Галов отметил, что злоумышленники используют ИИ преимущественно для ускорения разработки. При этом созданные с его помощью программы могут иметь сложную структуру, затрудняющую анализ. Исследователи ожидают, что авторы BadVibe продолжат его дорабатывать.

Результаты исследования представили на Kaspersky CyberSecurity Weekend 2026.

RSS: Новости на портале Anti-Malware.ru