



Вышла Kali Linux 2022.1 с новыми инструментами и лучшей SSH-совместимостью

Вышла Kali Linux 2022.1 с новыми инструментами и лучшей SSH-совместимостью

Вышла Kali Linux 2022.1 с новыми инструментами и лучшей SSH-совместимостью

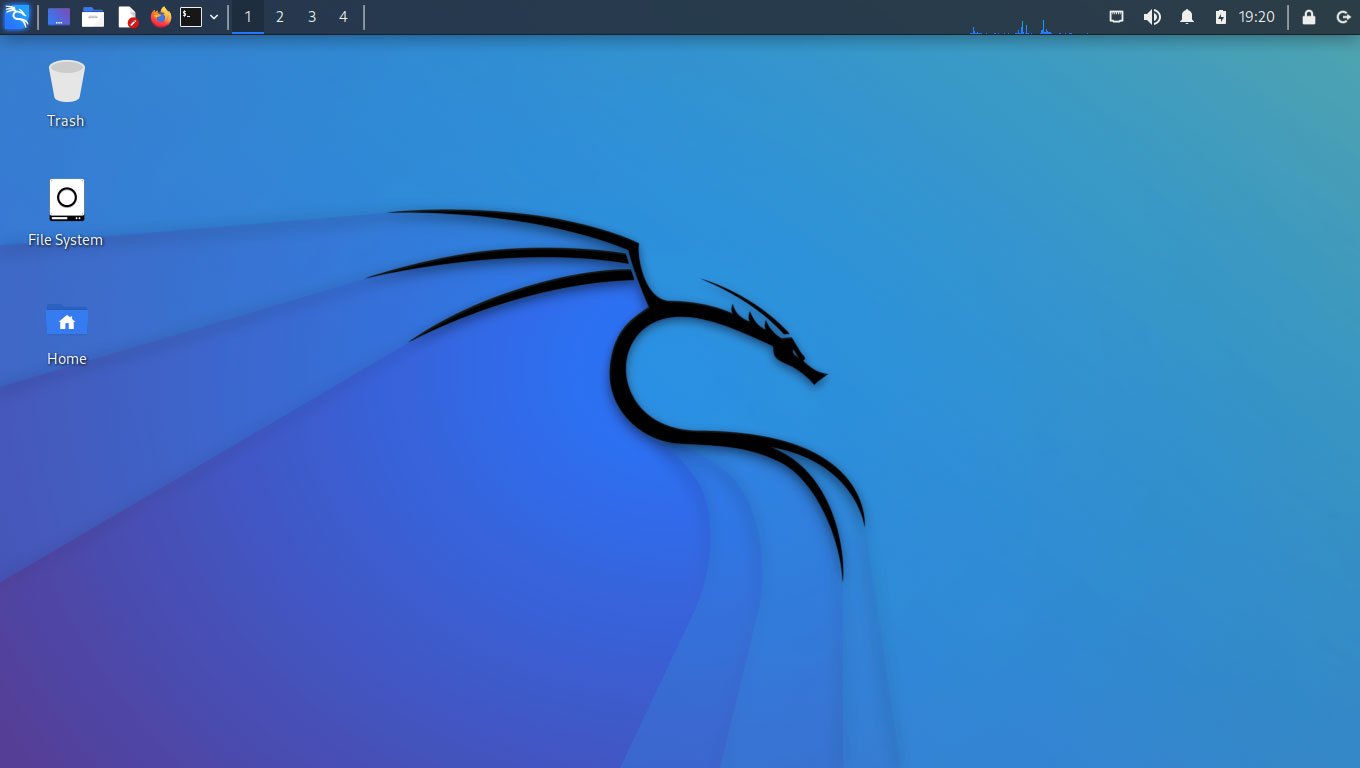
Компания Offensive Security выпустила новую версию знаменитого дистрибутива Kali Linux, предназначенного для проведения тестирования защищённости систем. В релизе Kali Linux 2022.1 разработчики порадовали пользователей новыми инструментами, обоями и темой GRUB, а также расширенной SSH-совместимостью.

Оболочке командной строки добавили визуальные изменения, которые должны улучшить читаемость при копировании кода. Домашние страницы в Firefox и Chromium тоже претерпели изменения, чтобы пользователи легче находили необходимые инструменты.

Помимо этого, стоит отметить, что в установщик Kali Linux вернулся синтез речи, а подключаться к серверам по SSH теперь можно с помощью устаревших протоколов и шифров. Разработчики не поскупились и на новые инструменты, многие из которых перекочевали из ProjectDiscovery.

Поскольку это первый релиз дистрибутива в этом году, команда Kali поработала над внешним видом ОС. В частности, появились новые обои для рабочего стола, экрана входа и загрузки, а также новая тема.


Стоит особо отметить шесть новых инструментов, которые есть в Kali 2022.1:

  • dnsx — многозадачный DNS-тулкит, позволяющий отправлять большое количество запросов.
  • email2phonenumber — OSINT-инструмент, с помощью которого можно получить телефонный номер цели, зная только адрес её электронной почти.
  • naabu — шустрый сканер портов с упором на надёжность и незамысловатость.
  • nuclei — таргетированное сканирование на основе шаблонов.
  • PoshC2 — C2-фреймворк с возможностью постэксплуатационного и латерального перемещения по сети.
  • proxify — фактически швейцарский нож для всего, что связано с захватом и модификацией HTTP/HTTPS-трафика.

Полный список всех изменений в Kali 2022.1 вы сможете найти по этой ссылке.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru